Libro gratis
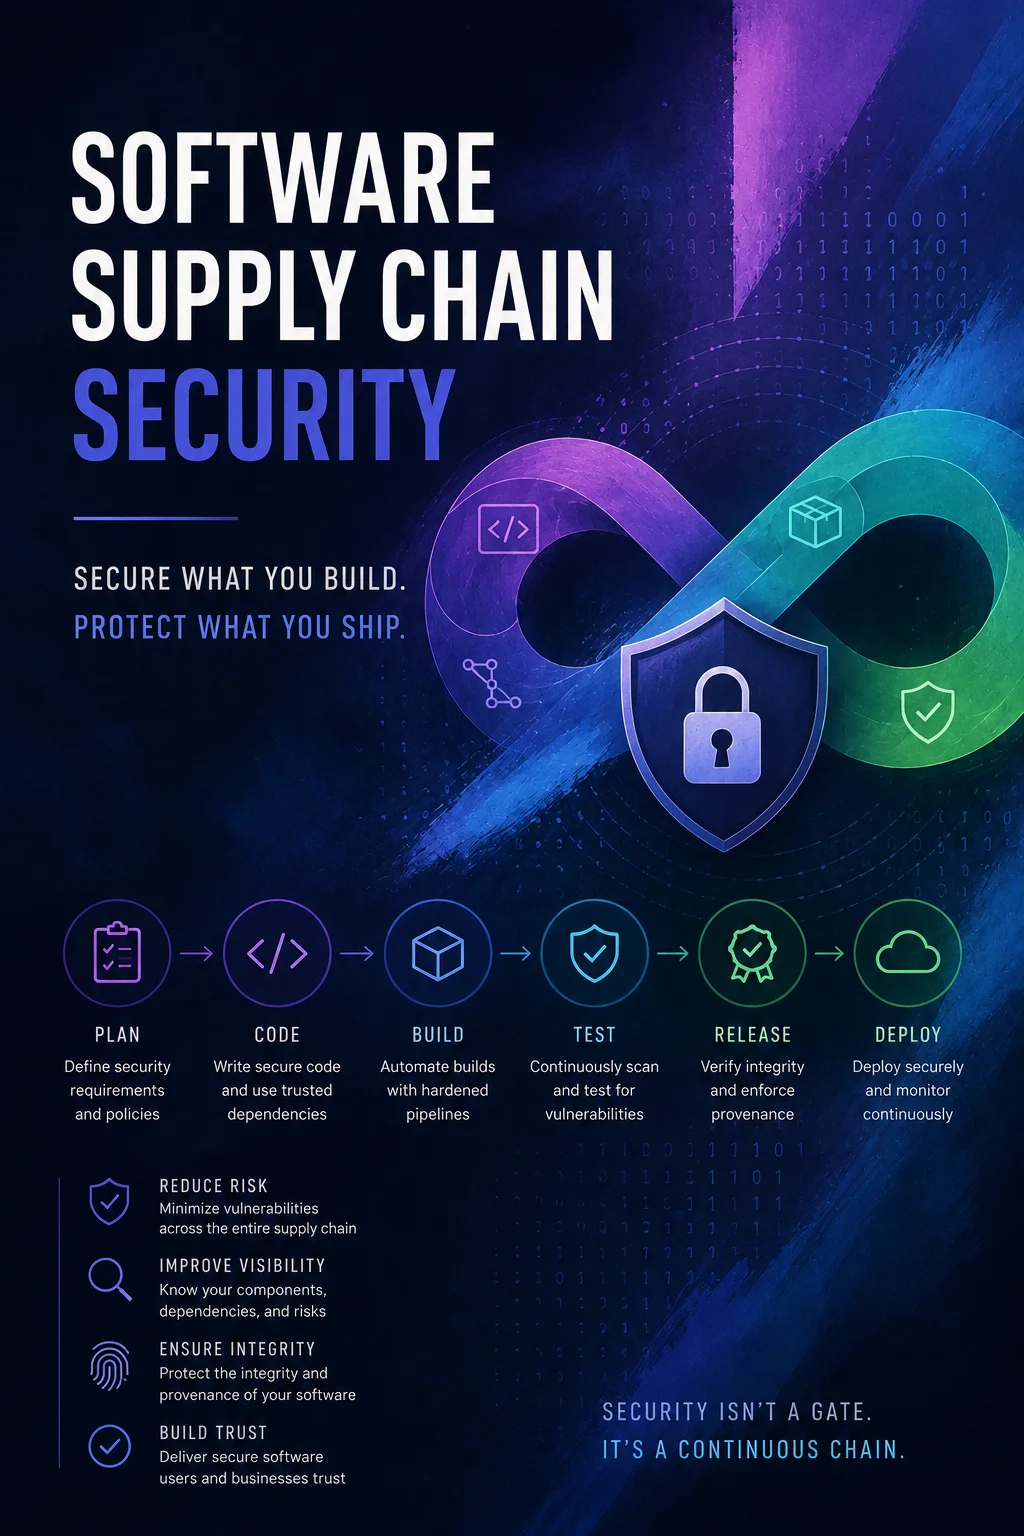
Seguridad de la cadena de suministro de software
Acceso de lectura
Libro gratis
Un libro moderno sobre seguridad de la cadena de suministro de software que cubre el riesgo de dependencia, SBOM, procedencia, artefactos firmados, conceptos SLSA, refuerzo de CI/CD, secretos, registros de paquetes e integridad de la versión.
Nivel: advancedIdioma: ES EspañolValoración: 0Reseñas: 0
Libro
Book contents
01Chapter 1: How Software Supply Chains Are Attacked02Chapter 2: Dependencies, Registries, and Package Trust03Chapter 3: Build Systems, CI Runners, and Release Risk04Chapter 4: Threat Modeling the Delivery Pipeline05Chapter 5: Lockfiles, Pinning, and Dependency Review06Chapter 6: SBOMs and Vulnerability Management07Chapter 7: Artifact Signing and Provenance08Chapter 8: Secrets Management in CI/CD09Chapter 9: SLSA Concepts and Practical Adoption10Chapter 10: Container Image Security and Scanning11Chapter 11: Policy Gates and Release Approvals12Chapter 12: Incident Response for Compromised Dependencies13Chapter 13: Harden a Node.js Release Pipeline14Chapter 14: Add SBOM and Artifact Signing15Chapter 15: Create a Dependency Upgrade Workflow16Chapter 16: Build a Supply Chain Security Checklist17Appendix E: Deeper Practice and Extra Examples
Reseñas
Todavía no hay reseñas aprobadas.
Libros destacados
Discusión
0 comentariosTodavía no hay comentarios aprobados. Las respuestas nuevas pueden esperar moderación.