Tendencias de la computación en la nube en 2026
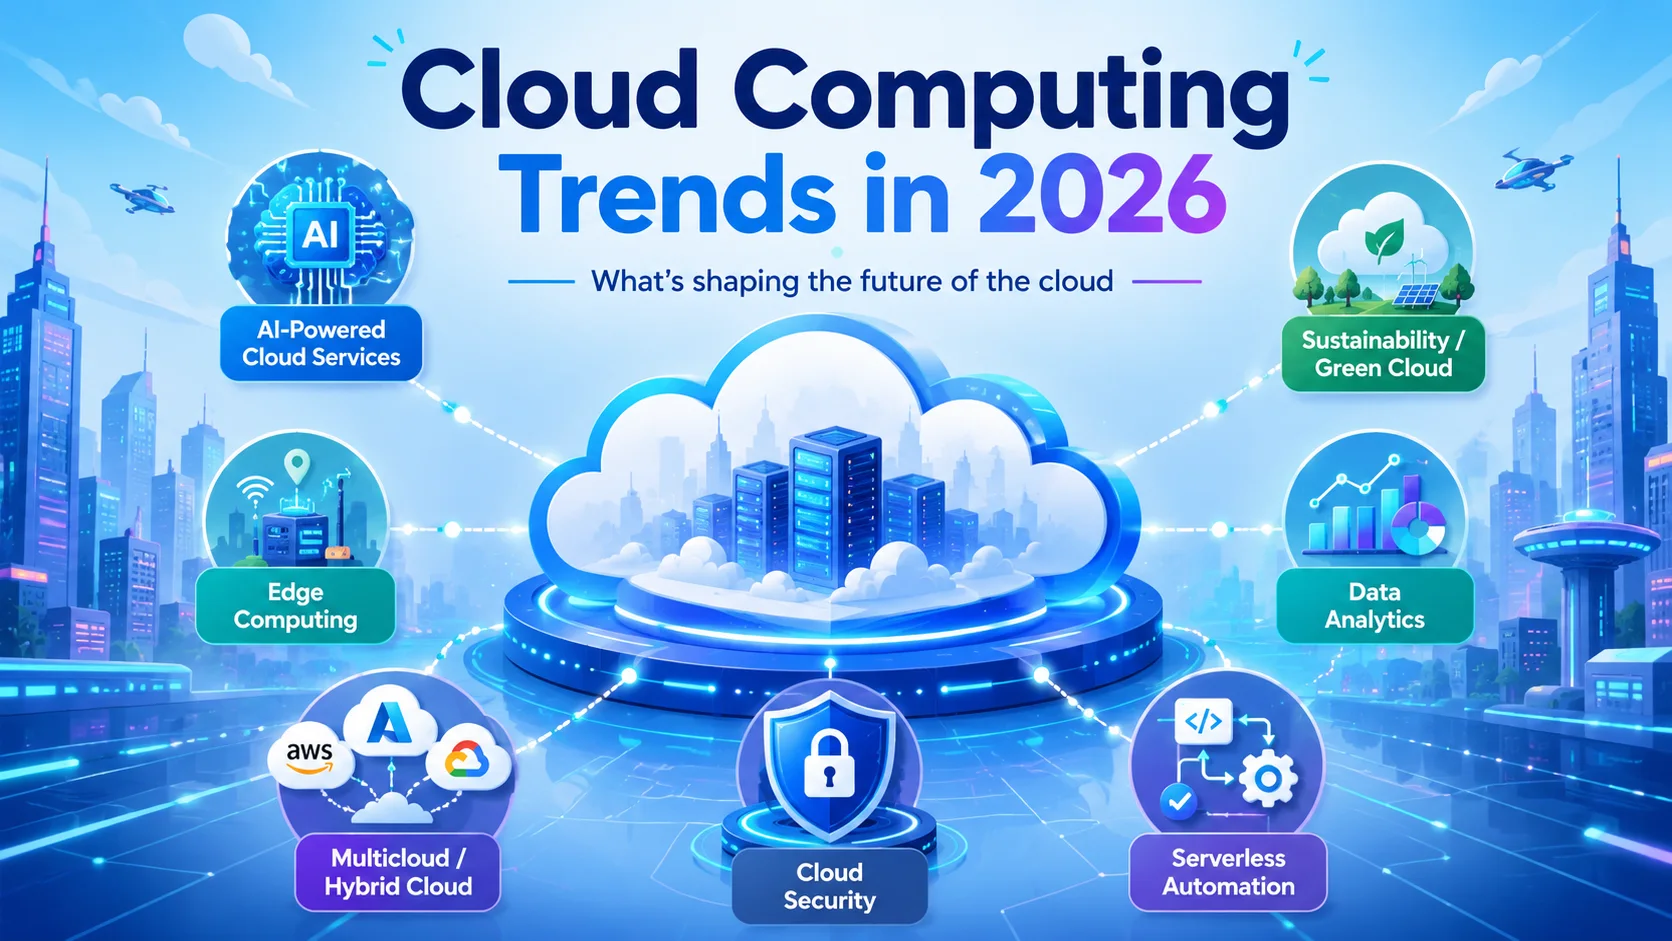
La computación en la nube ha pasado de ser una iniciativa de ahorro de costos a un motor de transformación empresarial. En 2026, la nube no es solo el lugar donde se ejecutan las aplicaciones: es el modelo operativo de cómo las organizaciones construyen, implementan y escalan tecnología. Este artículo explora las ocho tendencias más importantes que configuran la computación en la nube en la actualidad.
Introducción
La computación en la nube ha pasado de ser una iniciativa de ahorro de costos a un motor de transformación empresarial. En 2026, la nube no es solo el lugar donde se ejecutan las aplicaciones: es el modelo operativo de cómo las organizaciones construyen, implementan y escalan tecnología. Este artículo explora las ocho tendencias más importantes que configuran la computación en la nube en la actualidad.
1. Dominio de la nube híbrida y de múltiples nubes
Ningún proveedor de nube satisface todas las necesidades. Las organizaciones ahora ejecutan rutinariamente cargas de trabajo en AWS, Microsoft Azure y Google Cloud Platform, junto con la infraestructura local.
¿Por qué multinube?
| Razón | Explicación |
|---|---|
| Evitar el bloqueo de proveedores | Libertad para elegir los mejores servicios |
| Optimización de precios | Aproveche los precios competitivos entre proveedores |
| Cumplimiento normativo | La soberanía de los datos requiere ubicaciones geográficas específicas |
| Resiliencia | No hay un solo punto de falla |
| Fusiones y adquisiciones | La infraestructura heredada debe integrarse |
Arquitectura de nube híbrida
La nube híbrida conecta la nube pública con la infraestructura local (o de borde):
┌─────────────────────────────────────────────────────┐
│                   Management Layer                   │
│           (Terraform, Crossplane, Anthos)            │
├─────────────┬──────────────┬──────────────┬─────────┤
│  AWS        │  Azure       │  GCP         │ On-Prem │
│  EC2, S3    │  VMs, Blob   │  Compute, GCS│  vSphere │
├─────────────┴──────────────┴──────────────┴─────────┤
│            Networking (AWS Direct Connect,           │
│          Azure ExpressRoute, GCP Interconnect)       │
└─────────────────────────────────────────────────────┘
Facilitadores clave:
- Terraform: infraestructura independiente del proveedor como código.
- Kubernetes: orquestación coherente en cualquier entorno.
- Istio: malla de servicios para conectividad de múltiples clústeres.
- Cónsul: redes y descubrimiento de servicios en múltiples nubes.
Estudio de caso: Spotify ejecuta cargas de trabajo críticas en GCP y sus propios centros de datos, utilizando Kubernetes (a través de su plataforma Backstage) como capa de abstracción.
2. Servicios en la nube nativos de IA
Los proveedores de la nube han integrado la IA en cada capa de sus plataformas. En 2026, la IA no será un servicio independiente: será una capacidad incorporada.
Servicios gestionados de IA/ML
| Proveedor | Capacitación | Despliegue | Especializado |
|---|---|---|---|
| AWS | fabricante de salvia | Inferencia de SageMaker | Bedrock (LLM), Reconocimiento |
| Azur | Aprendizaje automático de Azure | Puntos finales en línea administrados | Servicio OpenAI, Servicios Cognitivos |
| PCG | IA de vértice | Predicción de vértice | API Gemini, Documento AI |
Hardware optimizado para IA
Los proveedores de la nube ahora ofrecen instancias especializadas para cargas de trabajo de IA:
- AWS — Trainium (entrenamiento), Inferentia (inferencia).
- Azure: serie ND con NVIDIA H100 y AMD MI300X.
- GCP: Cloud TPU v5p, instancias A3 con GPU H100.
Gestión de la nube impulsada por IA
Los proveedores de la nube también utilizan la IA para optimizarse:
- AWS: Compute Optimizer recomienda familias de instancias basadas en análisis de ML.
- Azure: Advisor proporciona recomendaciones de costos y confiabilidad.
- GCP: Active Assist identifica recursos inactivos y oportunidades de dimensionamiento adecuado.
Impacto en los costos: Las organizaciones que utilizan instancias optimizadas para IA reportan costos de inferencia entre un 40% y un 50% más bajos en comparación con las GPU de uso general.
3. Sin servidor en todas partes
La informática sin servidor ha evolucionado mucho más allá de las funciones simples (FaaS). En 2026, se crearán aplicaciones completas sin aprovisionar un solo servidor.
Ecosistema sin servidor en 2026
| Capa | AWS | Azur | PCG |
|---|---|---|---|
| Calcular | lambda | Funciones | Funciones de la nube |
| Contenedores | Fargate | Instancias de contenedor | Ejecutar en la nube |
| Bases de datos | DinamoDB | Cosmos DB | Tienda de fuego |
| Almacenamiento | T3 | Almacenamiento de blobs | Almacenamiento en la nube |
| Mensajería | SQS/SNS | Cola/Temas | Pub/Sub |
| Flujos de trabajo | Funciones de paso | Aplicaciones lógicas | Flujos de trabajo |
| API | Puerta de enlace API | Gestión de API | Puntos finales en la nube |
Patrón de arquitectura basada en eventos
# Serverless event pipeline example
events:
  - source: S3 (file upload)
  → trigger: Lambda (process file)
  → store: DynamoDB (results)
  → notify: SNS (email notification)
  → archive: S3 Glacier (long-term storage)
Mitigación del arranque en frío
Los arranques en frío sin servidor siguen siendo una preocupación, pero se han mitigado en gran medida:
| Mitigación | Cómo funciona |
|---|---|
| Simultaneidad aprovisionada | Mantenga N instancias siempre calientes |
| Inicio rápido (AWS) | Preinicialización y captura de pantalla del entorno de ejecución. |
| URL de funciones | Puntos finales HTTP directos sin sobrecarga de API Gateway |
| Tiempos de ejecución más ligeros | Arranque en frío de Node.js y Python en <100 ms frente a Java en ~1 s |
Adopción en el mundo real: Fidelity ejecuta cargas de trabajo comerciales de producción en Lambda y procesa más de 50 000 solicitudes por segundo.
4. Expansión de la informática perimetral
El procesamiento se acerca cada vez más a los usuarios y dispositivos. La computación perimetral aborda las limitaciones de latencia, ancho de banda y soberanía de datos de la nube centralizada.
Niveles de borde
| Nivel | Ubicación | Estado latente | Ejemplos |
|---|---|---|---|
| Borde del dispositivo | En el dispositivo | <1ms | Teléfonos inteligentes, sensores IoT |
| Borde local | Local | <5 ms | Servidores de fábrica, estaciones base 5G |
| Ventaja regional | Cerca de núcleos de población | <10 ms | Zonas locales de AWS, zonas de borde de Azure |
| Regiones de la nube | Centralizado | 50-200 ms | Centros de datos en la nube tradicionales |
Implementaciones perimetrales en el mundo real
Vehículos autónomos (Waymo):
- Procesamiento de datos de sensores en el vehículo (borde del dispositivo).
- Actualizaciones de mapas a través de nodos de borde 5G (borde regional).
- Modelos de entrenamiento en nube centralizada.
IoT industrial (Siemens):
- Los sensores de la máquina envían datos a puertas de enlace perimetrales locales.
- Edge ejecuta modelos de inferencia para mantenimiento predictivo.
- Los datos agregados se sincronizan con Azure para paneles.
Entrega de contenido (Netflix):
- Dispositivos Open Connect implementados en ubicaciones de ISP.
- Almacena en caché el contenido popular en el borde.
- Reduce el tráfico backbone en un 95%.
5. FinOps y optimización de costos
El gasto en la nube se ha convertido en uno de los mayores gastos en TI. FinOps (Operaciones Financieras) aporta responsabilidad financiera al uso de la nube.
El ciclo de vida de FinOps
    ┌──────────────┐
    │   Inform     │ ← Visibility, allocation, benchmarking
    └──────┬───────┘
           │
    ┌──────▼───────┐
    │  Optimize    │ ← Right-sizing, reservations, discounts
    └──────┬───────┘
           │
    ┌──────▼───────┐
    │   Operate    │ ← Governance, automation, culture
    └──────────────┘
Estrategias de optimización de costos
1. Tamaño adecuado:
# Check underutilized EC2 instances
aws ec2 describe-instances --filters "Name=instance-state-name,Values=running" \
  --query 'Reservations[*].Instances[*].{ID:InstanceId,Type:InstanceType}' \
  --output table

# Compare CPU utilization
aws cloudwatch get-metric-statistics \
  --namespace AWS/EC2 \
  --metric-name CPUUtilization \
  --dimensions Name=InstanceId,Values=i-12345 \
  --start-time 2024-01-01 --end-time 2024-01-31 \
  --period 3600 --statistics Average
2. Instancias reservadas y puntuales:
| Opción de compra | Descuento | Compromiso | Caso de uso |
|---|---|---|---|
| Bajo demanda | 0% | Ninguno | Cargas de trabajo variables |
| Reservado (1 año) | 30-40% | 1 año | Cargas de trabajo en estado estacionario |
| Reservado (3 años) | 50-60% | 3 años | Líneas de base predecibles |
| Lugar | 70-90% | Ninguno | Capacitación de aprendizaje automático, por lotes y tolerante a fallos |
3. Niveles de almacenamiento:
| Nivel | Costo/GB/mes | Acceso | Caso de uso |
|---|---|---|---|
| Estándar S3 | $0.023 | Inmediato | Datos activos |
| Acceso poco frecuente a S3 | $0.0125 | Inmediato | Copias de seguridad, registros antiguos |
| Glaciar S3 | $0.004 | Minutos a horas | Archivo |
| Archivo profundo del glaciar S3 | $0.001 | 12 horas | Archivos de cumplimiento |
Herramientas de operaciones financieras
- CloudHealth: políticas de gobernanza y gestión de costos de múltiples nubes.
- AWS Cost Explorer: visualización de costos nativa.
- Vantage: plataforma FinOps moderna con recomendaciones de IA.
- Infracost: estimación de costos de Terraform en CI/CD.
6. Sostenibilidad y Nube Verde
Los proveedores de la nube están compitiendo para reducir su huella de carbono y los clientes están haciendo lo mismo.
Compromisos del proveedor
| Proveedor | Objetivo | Progreso |
|---|---|---|
| AWS | 100% renovable para 2025, carbono neto cero para 2040 | 90% renovable en 2024 |
| Azur | Carbono negativo para 2030 | 100% renovable desde 2014 |
| Nube de Google | Energía libre de carbono 24 horas al día, 7 días a la semana para 2030 | 64% de energía libre de carbono |
Medición del carbono de las nubes
# AWS Carbon Footprint Tool
aws ce get-custom-metrics --region us-east-1

# GCP Carbon Footprint (BigQuery)
SELECT *
FROM `region-us.INFORMATION_SCHEMA.CARBON_FOOTPRINT`
WHERE project_id = 'my-project'
Estrategias de optimización
- Elija regiones bajas en carbono (por ejemplo, Suecia tiene un 98% de energía renovable).
- Programe trabajos por lotes para los momentos en que la intensidad de carbono de la red sea más baja.
- Utilice la tecnología sin servidor: el escalado automático significa que no habrá recursos inactivos.
- Elimine recursos huérfanos (volúmenes de EBS no conectados, balanceadores de carga no utilizados).
7. Kubernetes como orquestador universal
Kubernetes ha ganado la guerra de la orquestación de contenedores. En 2026, se ejecutará en todas partes: en computadoras portátiles, en centros de datos y en todas las nubes principales.
Comparación de Kubernetes administrados
| Característica | EKS | AKS | GKE |
|---|---|---|---|
| Controlar el coste del avión. | $0.10/hora | Gratis | $0.10/hora |
| Gestión de nodos | Grupos de nodos administrados | Grupos de nodos | Aprovisionamiento automático de nodos |
| Escalado automático | Escalador automático de clústeres | Escalador automático de clústeres | Piloto automático |
| Red | VPC CNI, Calicó | CNI azul, cilio | Nativo de VPC, Cilium |
| Almacenamiento | EBS, EFS, FSx | Disco Azure, Archivos | Disco persistente, almacén de archivos |
| Sin servidor | Fargate | Nodos virtuales | Piloto automático |
Cargas de trabajo de Kubernetes + IA
Kubernetes se ha convertido en la plataforma para cargas de trabajo de ML:
- Kubeflow: flujos de trabajo de aprendizaje automático en K8.
- Ray en Kubernetes: capacitación de aprendizaje automático distribuido.
- KServe — Servicio de inferencia de modelo.
- Volcán: programación por lotes para IA/ML.
Evolución de la malla de servicios
Las mallas de servicios resuelven las redes, la seguridad y la observabilidad de los K8:
- Istio: ecosistema maduro y rico en funciones.
- Linkerd: ligero, más sencillo.
- Cilium: basado en eBPF, no requiere sidecar.
8. Seguridad en la nube de confianza cero
La seguridad en la nube ha cambiado fundamentalmente. El perímetro está muerto: no hay "adentro" ni "afuera".
Gestión de la postura de seguridad en la nube (CSPM)
Herramientas que evalúan continuamente las configuraciones de la nube comparándolas con las mejores prácticas:
- Wiz: escaneo de seguridad en la nube sin agentes.
- Orca Security: escaneo lateral en busca de vulnerabilidades.
- Prisma Cloud: CSPM + CWPP integral.
- AWS Security Hub: agregación de hallazgos de seguridad nativos.
Mejores prácticas de IAM nativas de la nube
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": ["s3:GetObject"],
      "Resource": ["arn:aws:s3:::data-bucket/*"],
      "Condition": {
        "IpAddress": {"aws:SourceIp": "10.0.0.0/16"}
      }
    }
  ]
}
- Utilice roles de IAM en lugar de claves de acceso.
- Implemente privilegio mínimo: otorgue solo lo necesario.
- Utilice Condiciones para políticas contextuales.
- Habilite IAM Access Analyzer para identificar el acceso no deseado.
- Rotar credenciales automáticamente.
Conclusión
La nube en 2026 se caracteriza por estrategias de múltiples proveedores, integración de IA en cada capa y pensamiento sin servidor. Edge Computing complementa la nube centralizada en lugar de reemplazarla. La disciplina FinOps garantiza que se controle el gasto en la nube. La seguridad sigue el modelo de confianza cero: no hay confianza implícita en ninguna parte.
Las organizaciones que adopten estas tendencias ganarán velocidad, resiliencia y rentabilidad. Quienes los ignoran corren el riesgo de quedarse atrás en un panorama digital cada vez más competitivo.
Artículos destacados

6 patrones de programación que aprendí de ingenieros senior

Crea un asistente privado de notas con IA
Convierte notas Markdown en un asistente consultable sin exponer borradores privados.

Automatiza la extracción de datos de facturas con OCR
Crea un flujo que lee facturas, extrae campos y marca valores dudosos para revisión.
Comentarios
0 comentariosTodavía no hay comentarios aprobados. Las respuestas nuevas pueden esperar moderación.