Sıfır Güven Güvenlik Modeli
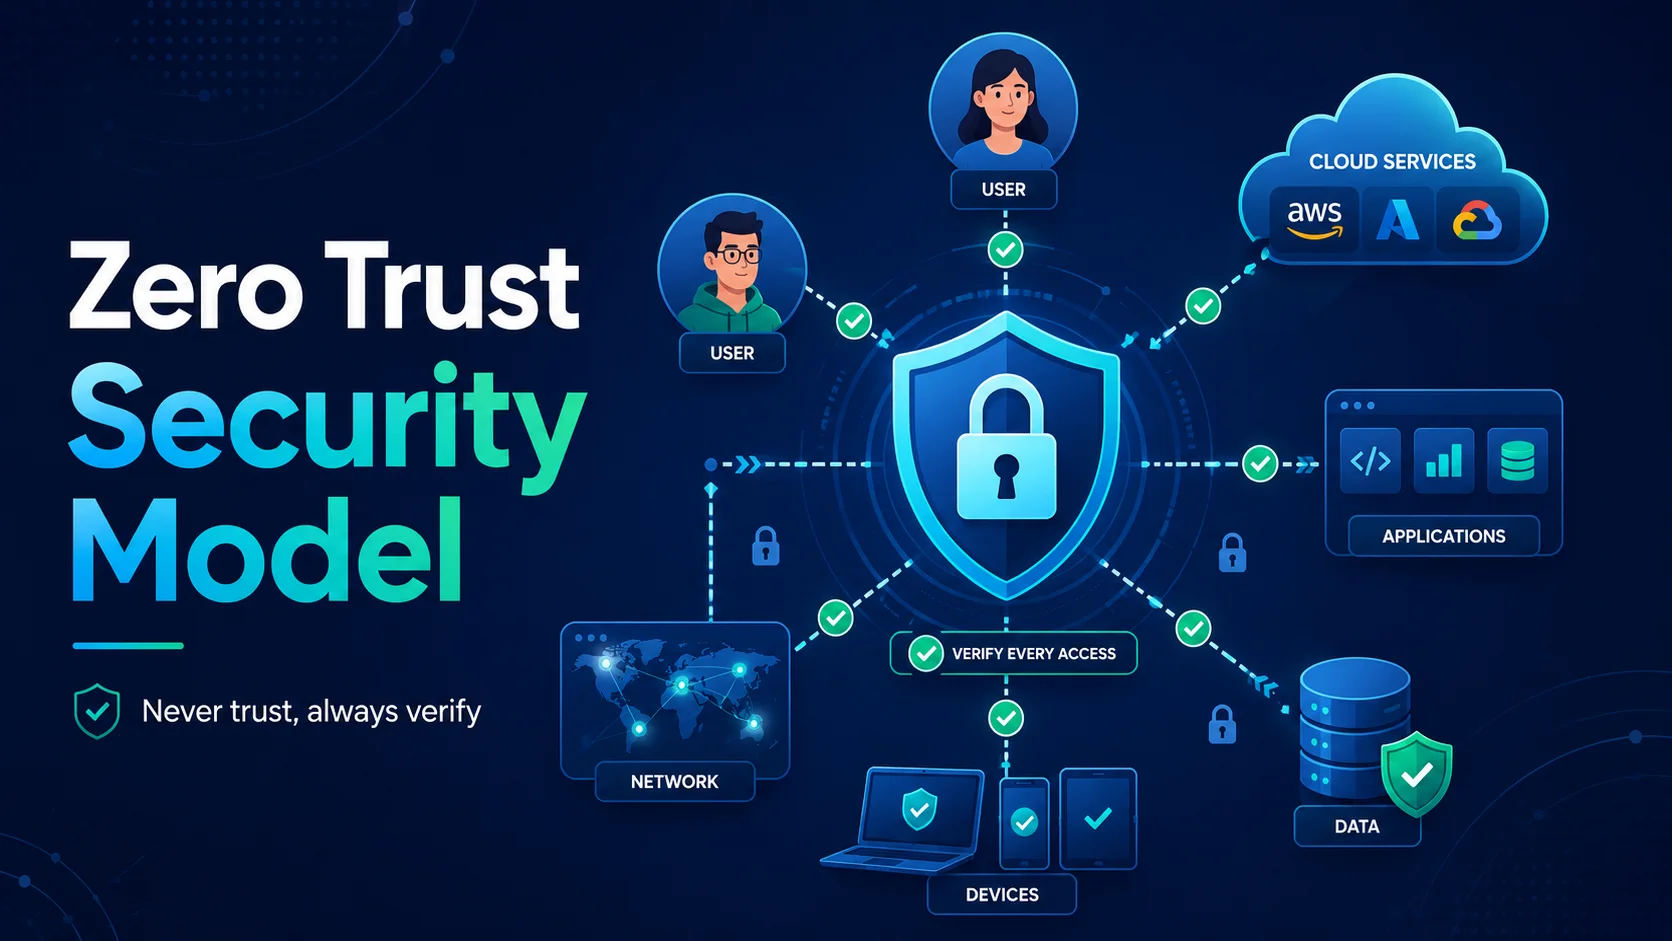
Sıfır Güven, kuruluş çevresinin içinde veya dışında herhangi bir kullanıcı, cihaz veya ağdan gelen örtülü güveni ortadan kaldıran bir güvenlik çerçevesidir. Temel prensip basittir: **asla güvenme, her zaman doğrula**.
Giriş
Sıfır Güven, kuruluş çevresinin içinde veya dışında herhangi bir kullanıcı, cihaz veya ağdan gelen örtülü güveni ortadan kaldıran bir güvenlik çerçevesidir. Temel prensip basittir: asla güvenme, her zaman doğrula.
Geleneksel "kale ve hendek" güvenlik modeli, kurumsal ağ içindeki her şeyin güvende olduğunu varsayıyordu. Uzaktan çalışmanın, bulut hizmetlerinin, SaaS uygulamalarının ve mobil cihazların yükselişiyle çevre eridi. Sıfır Güven, kaynağı ne olursa olsun, her erişim isteğini potansiyel olarak düşmanca ele alarak bu yeni gerçekliğe hitap ediyor.
Neden Şimdi Sıfır Güven?
Çeşitli eğilimler Sıfır Güven'i sadece tavsiye edilir değil aynı zamanda gerekli kıldı:
| Eğilim | Çevre Modeli Sorunu | Sıfır Güven Çözümü |
|---|---|---|
| Uzaktan/Karma Çalışma | VPN'ler yavaştır, karmaşıktır ve geniş ağ erişimi sağlar | ZTNA, ağ erişimi değil, uygulama düzeyinde erişim sağlar |
| Bulut Benimseme | Kurumsal ağ artık tüm kaynakları barındırmıyor | Konumdan bağımsız olarak bulut kaynaklarına kimlik tabanlı erişim |
| SaaS Uygulamaları | Kullanıcılar kurumsal kontrolün dışındaki uygulamalara erişiyor | Koşullu erişim politikaları her yerde geçerlidir |
| Fidye yazılımı | Güvenilir ağ içinde yanal hareket | Mikro bölümleme patlama yarıçapını sınırlar |
| İçeriden Tehditler | İçerideki güvenilir kişiler hasara neden olabilir | En az ayrıcalık + sürekli doğrulama |
| Tedarik Zinciri Riski | Üçüncü taraf erişimi saldırı yüzeyini genişletiyor | mTLS ile hizmetten hizmete kimlik doğrulama |
Temel İlkeler
1. Açıkça Doğrulayın
Her zaman mevcut TÜM veri noktalarına göre kimlik doğrulaması yapın ve yetkilendirin:
- Kullanıcı kimliği — Kullanıcı kimdir? (TOA, MFA)
- Cihaz sağlığı — Cihaz uyumlu mu? (MDM, antivirüs, yama düzeyi)
- Konum — İstek nereden geliyor? (IP, coğrafi)
- Veri hassasiyeti — Neye erişiliyor?
- Davranış — Bu davranış normal mi? (UEBA — Kullanıcı ve Varlık Davranış Analizi)
- Risk puanı — Riski gerçek zamanlı olarak hesaplayın ve buna göre uygulayın.
2. En Az Ayrıcalığa Sahip Erişim
Gereken minimum süre boyunca, görevi gerçekleştirmek için gereken minimum izinleri verin:
- Tam Zamanında (JIT) — Ayrıcalıkları yalnızca ihtiyaç duyulduğunda yükseltin.
- Yeterince Erişim (JEA) — Yalnızca gereken belirli izinleri verin.
- Sıfır Daimi Ayrıcalıklar (ZSP) — Kalıcı ayrıcalıklı erişim yoktur. Talep üzerine yükseltin.
3. İhlal Varsayalım
Bir saldırganın zaten mevcut olduğunu varsayan tasarım sistemleri:
- Mikro segmentasyon — Birindeki ihlalin diğerlerine ulaşmaması için iş yüklerini izole edin.
- Uçtan uca şifreleme — Her iletişim şifrelenir.
- Sürekli izleme — Tüm etkinlikleri günlüğe kaydedin ve analiz edin.
- Hızlı müdahale — Otomatik olay müdahalesi (SOAR).
Sıfır Güven Mimarisi
Mantıksal Mimari
                    ┌──────────────────────────────────┐
                    │       Policy Engine (PDP)        │
                    │  ┌─────────────┐ ┌────────────┐  │
                    │  │ Policy      │ │ Risk       │  │
                    │  │ Database    │ │ Engine     │  │
                    │  └─────────────┘ └────────────┘  │
                    └──────────────┬───────────────────┘
                                   │
┌─────────┐  ┌────────┐  ┌───────▼──────┐  ┌──────────┐  ┌─────────┐
│ User    │  │ Device │  │   Policy     │  │ Resource │  │ Data    │
│ Identity│  │ Health │  │ Enforcement  │  │ (App,    │  │ (Files, │
│ (IDP)   │  │ (MDM)  │  │ Point (PEP)  │  │  API)    │  │  DB)    │
└─────────┘  └────────┘  └──────────────┘  └──────────┘  └─────────┘
Anahtar Bileşenler
| Bileşen | İşlev | Örnekler |
|---|---|---|
| Kimlik Sağlayıcı (IdP) | Kullanıcıların kimliğini doğrulayın | Azure AD, Okta, Anahtarlık |
| Politika Karar Noktası (PDP) | Erişim politikalarını değerlendirin | OPA, AVP, özel |
| Politika Uygulama Noktası (PEP) | Erişime izin ver/reddet | API Ağ Geçidi, ZTNA aracısı |
| Cihaz Güveni | Cihaz uyumluluğunu doğrulayın | Jamf, Intune, Workspace ONE |
| Veri Koruma | Verileri sınıflandırın ve koruyun | Microsoft Purview, Akşam karanlığı |
| Analiz | Anormallikleri tespit edin | Splunk UEBA, Azure Sentinel |
Sıfır Güven Uygulama Alanları
1. Kimlik ve Erişim Yönetimi (IAM)
Sıfır Güven'in temeli güçlü kimliktir:
Kimlik doğrulama:
# Conditional access policy (Azure AD)
access_policy:
  # Require MFA for all external access
  - conditions:
      locations: ["AllTrusted", "AllUntrusted"]
      client_apps: ["All"]
    grant_controls:
      - authentication_strength: "mfa"
      - require_device_to_be_marked_as_compliant: true

  # Block access from unexpected locations
  - conditions:
      locations: ["UntrustedCountries"]
    grant_controls:
      - block: true
Yetkilendirme - Öznitelik Tabanlı Erişim Kontrolü (ABAC):
{
  "Effect": "Allow",
  "Action": "read",
  "Resource": "documents/contracts/*",
  "Condition": {
    "StringEquals": {"user.department": "legal"},
    "BoolEquals": {"device.compliant": "true"},
    "IpAddress": {"source.ip": "10.0.0.0/8"}
  }
}
2. Mikro Segmentasyon
Ağı küçük, yalıtılmış bölgelere bölün:
Before (flat network):
  [App A] ←→ [App B] ←→ [Database] ←→ [App C]
  A breach in App A can reach Database directly

After (micro-segmented):
  [App A] ──┐
  [App B] ──┤── [API Gateway] ── [Database]
  [App C] ──┘
  Each component has its own firewall rules
  Lateral movement requires breaching multiple segments
Kubernetes Ağ Politikası Örneği:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: db-network-policy
spec:
  podSelector:
    matchLabels:
      app: database
  policyTypes:
    - Ingress
  ingress:
    - from:
        - podSelector:
            matchLabels:
              app: api-server
      ports:
        - protocol: TCP
          port: 5432
    # Deny all other ingress traffic by default
3. Sıfır Güven Ağ Erişimi (ZTNA)
ZTNA, geleneksel VPN'lerin yerini alır. ZTNA, ağ düzeyinde erişim vermek yerine (VPN'desiniz, her şeye ulaşabilirsiniz), kimliğe ve bağlama dayalı olarak uygulama düzeyinde erişim verir.
| Özellik | VPN | ZTNA |
|---|---|---|
| Erişim modeli | Ağ düzeyinde (geniş) | Uygulama düzeyi (ayrıntılı) |
| Kullanıcı deneyimi | İstemci yazılımı gerekli | Aracısız seçenekler (tarayıcı tabanlı) |
| Performans | Tüm trafik VPN üzerinden yönlendirilir | Bölünmüş tünelleme, doğrudan uygulamaya |
| Güvenlik | Yüksek yanal hareket riski | Ağ düzeyinde erişim yok |
| Ölçeklenebilirlik | Donanım/cihaz sınırlamaları | Bulutta yerel, elastik |
| Bakım | Yama ve yükseltme gerektirir | SaaS, sağlayıcı tarafından yönetilen |
ZTNA Çözümleri:
- Cloudflare Access — Global edge-based ZTNA.
- Zscaler Özel Erişim — Bulutta yerel ZTNA.
- Tailscale — ZTNA ilkelerine sahip WireGuard tabanlı, örgü VPN.
- AWS Verified Access — ZTNA for AWS applications.
- NetSkope — CASB + ZTNA.
4. Cihaz Güveni
Erişim izni vermeden önce cihazın güvenlik temellerini karşıladığını doğrulayın:
{
  "device_trust_policy": {
    "os_required": ["Windows 11", "macOS 14+", "Ubuntu 22.04+"],
    "disk_encryption": "required",
    "firewall": "enabled",
    "antivirus": "active_and_updated",
    "patch_level": "within_30_days",
    "screen_lock": "enabled",
    "jailbreak": "not_detected",
    "certificate": "valid_device_cert"
  }
}
Mobil Cihaz Yönetimi (MDM) entegrasyonu:
- Microsoft Intune — Cihaz uyumluluğuna dayalı koşullu erişim.
- Jamf Pro — Apple cihaz yönetimi.
- VMware Workspace ONE — Birleşik uç nokta yönetimi.
5. Sürekli İzleme
Sıfır Güven "bir kez güven, her zaman erişim" değildir; sürekli doğrulama gerektirir.
Kullanıcı ve Varlık Davranış Analizi (UEBA):
# Anomaly detection rules
ANOMALOUS_BEHAVIORS = {
    "impossible_travel": {
        "condition": "user.login_location changes > 500km in < 1hr",
        "action": "block access, alert security team"
    },
    "unusual_download": {
        "condition": "user downloads > 100 files in 5 minutes",
        "action": "block, require re-authentication"
    },
    "off_hours_access": {
        "condition": "user accesses sensitive data at 3 AM (not typical)",
        "action": "log, flag for review"
    }
}
SIEM Entegrasyonu:
# Splunk search: Detect lateral movement
index=windows sourcetype=WinEventLog:Security EventCode=4624
  [search index=windows sourcetype=WinEventLog:Security EventCode=4625
    | stats count by AccountName
    | where count > 5
    | fields AccountName]
  | stats count by AccountName, ComputerName
  | where count > 3
Sıfır Güven Olgunluk Modeli
| Seviye | Kimlik | Cihaz | Ağ | Veri | Görünürlük |
|---|---|---|---|---|---|
| 0 — Geleneksel | Statik şifreler | BYOD/kontrol yok | Düz ağ | Minimum kontroller | Temel günlük kaydı |
| 1 — Başlangıç | TOA + MFA | Temel MDM | Güvenlik duvarları, VPN | Dosya izinleri | Merkezi günlükler |
| 2 — Gelişmiş | Koşullu erişim | Cihaz uyumluluğu | Mikro segmentasyon, ZTNA | DLP, şifreleme | SIEM + UEBA |
| 3 — İdeal | Risk bazlı uyarlanabilir | Otomatik yanıt | Yapay zeka odaklı segmentasyon | Dinamik sınıflandırma | Otomatik SOAR |
Uygulama Yol Haritası
Aşama 1: Temel (1-3. Aylar)
- Koruma yüzeyini tanımlayın — Verileri, uygulamaları, varlıkları ve hizmetleri belgeleyin.
- İşlem akışlarını haritalayın — Verilerin bileşenler arasında nasıl hareket ettiğini anlayın.
- Güçlü kimlik doğrulama dağıtın — Tüm kullanıcılar için MFA, SSO entegrasyonu.
- İzlemeye başlayın — Günlükleri merkezileştirin, SIEM'i dağıtın.
Aşama 2: İlk Sıfır Güven (4-8. Aylar)
- Cihaz güvenini uygulayın — MDM, cihaz uyumluluk politikaları.
- ZTNA'yı dağıtın — Öncelikli uygulamalar için VPN'yi ZTNA ile değiştirin.
- Begin micro-segmentation — Segment critical data and applications.
- Politikaları tanımlayın — Hassas kaynaklar için ABAC politikaları oluşturun.
Aşama 3: İleri (9-15. Ay)
- Tam mikro segmentasyon — Tüm iş yükleri bölümlere ayrılmıştır.
- Automated policy enforcement — Risk-adaptive access controls.
- UEBA dağıtımı — Davranış tabanlı anormallik tespiti.
- Automated incident response — SOAR playbooks.
Aşama 4: Optimal (Devam ediyor)
- AI-driven policies — Machine learning for access decisions.
- Sıfır ayrıcalıklar — Tüm ayrıcalıklı erişimler için JIT/JEA.
- Sürekli doğrulama — Her istek için gerçek zamanlı risk puanlaması.
- Tehdit avcılığı — Tehlike göstergelerine yönelik proaktif arama.
Yaygın Zorluklar ve Azaltmalar
| Mücadele | Azaltma |
|---|---|
| Ağ düzeyinde erişim gerektiren eski uygulamalar | Bir ZTNA bağlayıcı/aracı dağıtın; uygulama modernizasyonunu planlayın |
| Kullanıcının MFA'ya ve yeni erişim yöntemlerine karşı direnci | Aşamalı dağıtım, kullanıcı eğitimi, şifresiz seçenekler |
| Yeni araçların ve lisansların maliyeti | En yüksek riskli verilerle başlayın, azaltılmış ihlal riskinden elde edilen yatırım getirisini gösterin |
| Politikaları yönetmenin karmaşıklığı | Kod olarak politikayı (OPA, Rego) kullanın, politika yönetimini merkezileştirin |
| Sürekli doğrulamanın performans yükü | Kararları önbelleğe alın, uç tabanlı uygulama kullanın, politika değerlendirmesini optimize edin |
Sıfır Güven Politikası Örneği (OPA/Rego)
package zero_trust

default allow = false

# Allow access only if ALL conditions are met
allow {
    # User is authenticated
    input.user.authenticated == true

    # MFA was used for this session
    input.user.mfa_used == true

    # Device is compliant
    input.device.compliant == true
    input.device.encrypted == true
    input.device.patch_level == "current"

    # Request is within expected parameters
    input.request.sensitivity == "low"
    not input.user.anomalous_behavior
}

# High-sensitivity data requires additional checks
allow {
    input.request.sensitivity == "high"
    input.user.role == "data_analyst"
    input.request.time.hour >= 8
    input.request.time.hour <= 18
    input.request.source_ip in input.allowed_ip_ranges
    input.device.managed == true
}
Sonuç
Zero Trust satın aldığınız bir ürün değil, uyguladığınız bir güvenlik modelidir. Geçiş bir yolculuktur:
- Change the mindset — Never implicitly trust. Her zaman doğrulayın.
- Kimlik ile başlayın — Güçlü kimlik doğrulama temeldir.
- Saldırı yüzeyini azaltın — En az ayrıcalık, mikro segmentasyon.
- Assume breach — Monitor everything, automate responses.
- Yineleyin — Sıfır Güven olgunluğu sürekli bir iyileştirme sürecidir.
Sıfır Güven'i başarıyla uygulayan kuruluşlar, çağımızın belirleyici siber güvenlik zorlukları olan fidye yazılımlarına, tedarik zinciri saldırılarına ve içeriden gelen tehditlere karşı daha dayanıklı olacak.
Öne Çıkan Makaleler
2026’da Oluşturmaya Değer 50 Claude Skill
Claude Skills, tekrarlanan promptları yeniden kullanılabilir workflow’lara dönüştürebilir. İşte yazma, kodlama, araştırma, iş, üretkenlik, tasarım, analiz ve destek için 50 pratik Claude Skill.
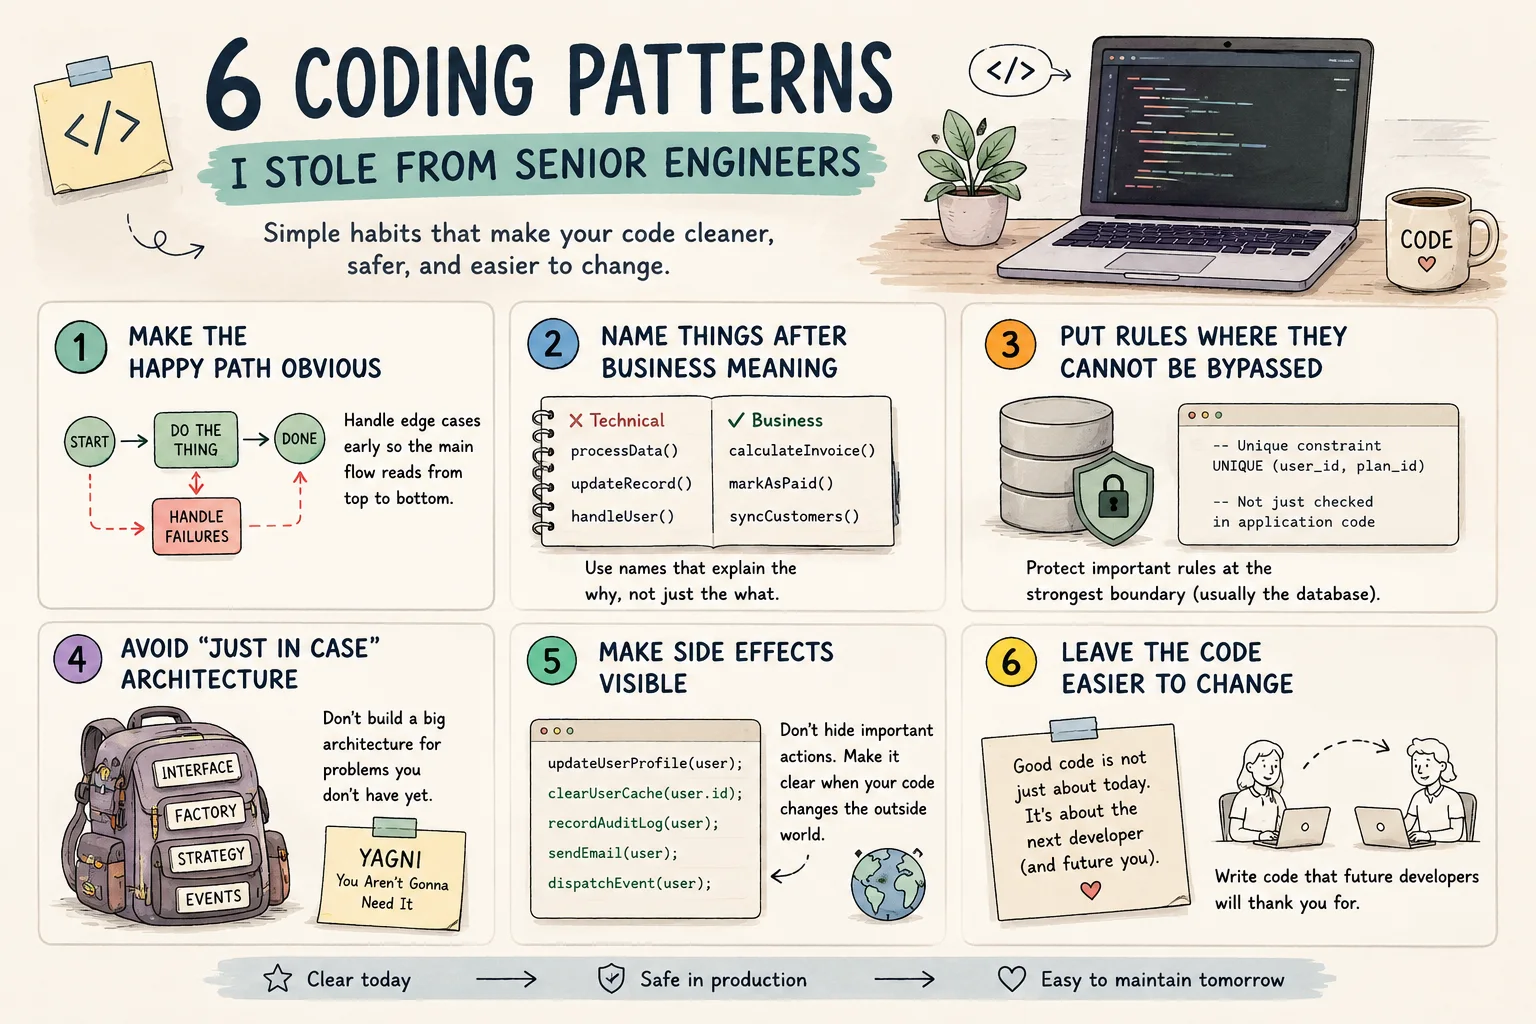
Senior Engineer’lardan Öğrendiğim 6 Kodlama Pattern’i
Özel Bir Yapay Zeka Not Asistanı Kurun
Markdown notlarını özel taslakları açığa çıkarmadan aranabilir bir asistana dönüştürün.
Yorumlar
0 yorumHenüz onaylı yorum yok. Yeni yanıtlar moderasyon bekleyebilir.