Siber Güvenlik En İyi Uygulamaları
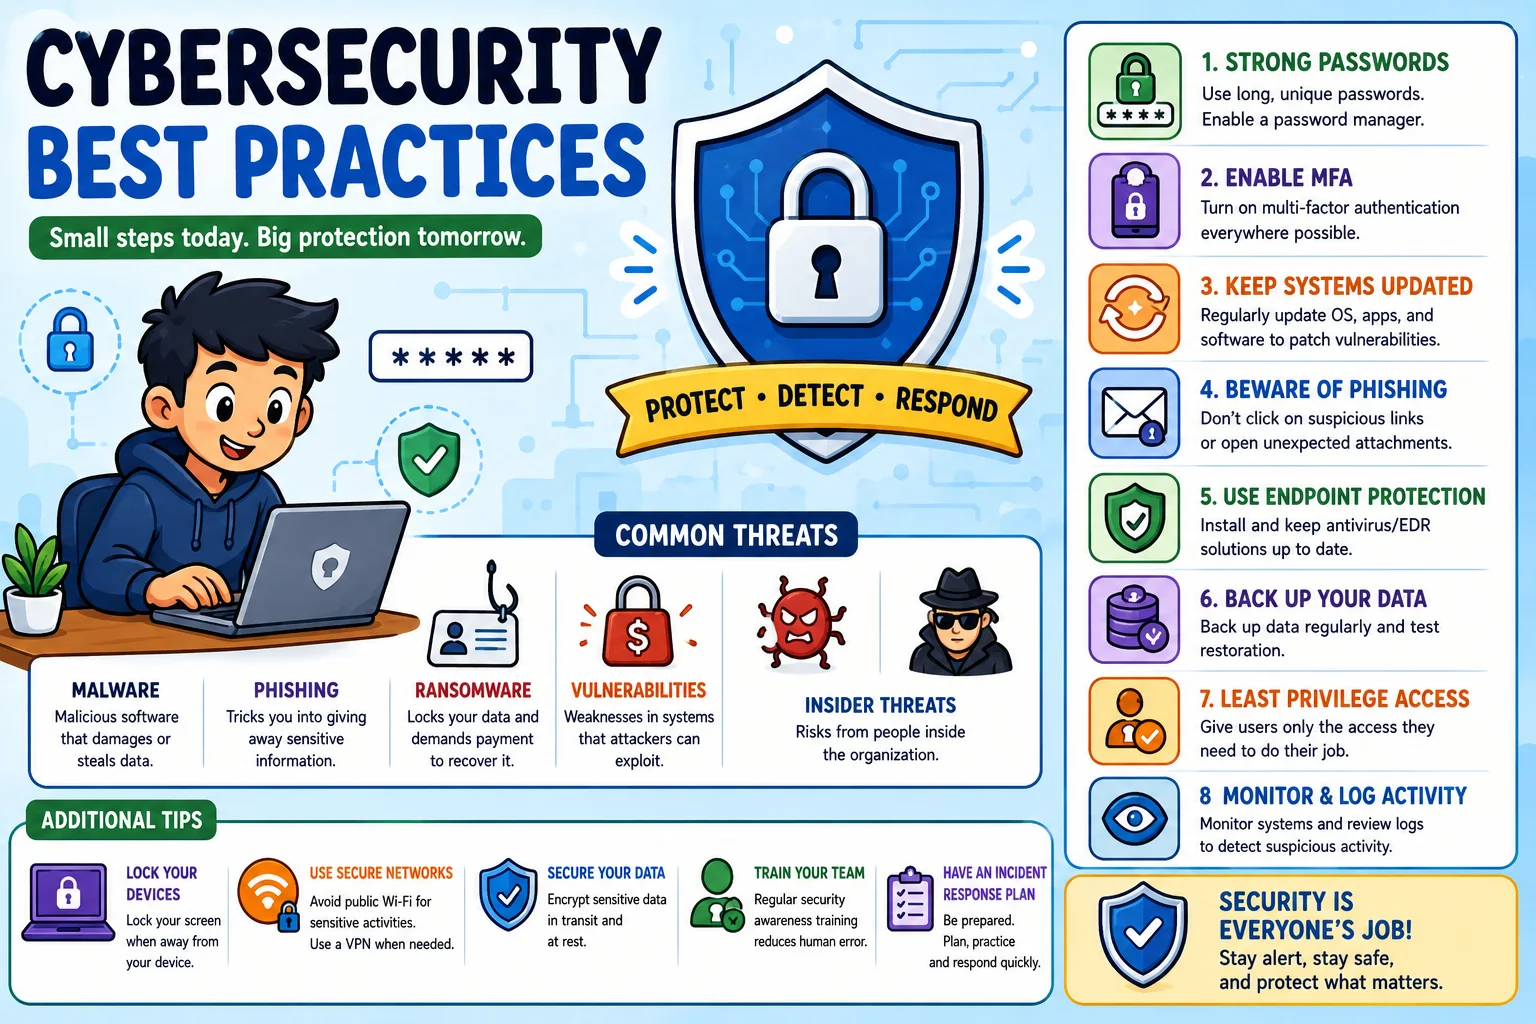
Siber güvenlik tehditleri karmaşıklık ve sıklık bakımından gelişmeye devam ediyor. Düşmanı anlamak, etkili savunma oluşturmanın ilk adımıdır.
2026 Yılında Tehdit Manzarası
Siber güvenlik tehditleri karmaşıklık ve sıklık bakımından gelişmeye devam ediyor. Düşmanı anlamak, etkili savunma oluşturmanın ilk adımıdır.
Güncel Tehdit İstatistikleri
- Fidye Yazılımı — Her 11 saniyede bir fidye yazılımı saldırısı gerçekleşir. Ortalama fidye talebi: 1,5 milyon dolar.
- Kimlik avı — Veri ihlallerinin %90'ı kimlik avı e-postasıyla başlar.
- Sıfır gün açıkları — Her yıl doğada keşfedilen ve yararlanılan 50'den fazla sıfır gün güvenlik açığı.
- İçeriden gelen tehditler — İhlallerin %34'ü şirket içi aktörlerden kaynaklanmaktadır (kötü amaçlı veya kazara).
- Tedarik zinciri saldırıları — SolarWinds, Log4j ve MOVEit olayları, artan riskleri göstermektedir.
- Yapay zeka destekli saldırılar — Üretken yapay zeka, ikna edici kimlik avı e-postaları, sosyal mühendislik için derin sahte ses/video ve otomatik güvenlik açığı keşfi oluşturur.
Yaygın Saldırı Vektörleri
| Saldırı Vektörü | Tanım | Azaltma |
|---|---|---|
| Kimlik avı/Mızrak kimlik avı | Kullanıcıları kimlik bilgilerini açıklamaya veya kötü amaçlı yazılım yüklemeye yönlendiren yanıltıcı e-postalar | Güvenlik farkındalığı eğitimi, e-posta filtreleme, MFA |
| Fidye yazılımı | Kötü amaçlı yazılım dosyaları şifreler, şifre çözme için ödeme talep eder | Yedeklemeler, EDR, ağ segmentasyonu |
| DDoS | Kesintiye neden olacak şekilde sunucuları trafiğe boğun | CDN, hız sınırlama, DDoS koruma hizmetleri |
| SQL Enjeksiyonu | Giriş alanları aracılığıyla kötü amaçlı SQL sorguları | Parametreli sorgular, giriş doğrulama, WAF |
| Siteler Arası Komut Dosyası Çalıştırma (XSS) | Kötü amaçlı komut dosyalarını web sayfalarına enjekte etme | CSP başlıkları, çıktı kodlaması, giriş temizliği |
| Ortadaki Adam (MITM) | İki taraf arasındaki iletişimin kesilmesi | TLS 1.3, sertifika sabitleme, VPN |
| Kimlik Bilgisi Doldurma | Hesaplara erişmek için sızdırılmış kimlik bilgilerini kullanma | MFA, şifresiz kimlik doğrulama, ihlal izleme |
| Sıfır Gün İstismarı | Yamalar mevcut olmadan önce bilinmeyen güvenlik açıklarına saldırmak | Derinlemesine savunma, EDR, anormallik tespiti |
1. Sıfır Güven Mimarisi
Geleneksel çevre tabanlı güvenlik modeli (kale ve hendek), kurumsal ağ içindeki her şeyin güvenilir olduğunu varsayar. Uzaktan çalışma, bulut hizmetleri ve mobil cihazlarla bu varsayım artık geçerli değil.
Sıfır Güven İlkeleri
- Asla güvenme, her zaman doğrula — Kaynağı ne olursa olsun her erişim isteğinin kimliği doğrulanmalı, yetkilendirilmeli ve şifrelenmelidir.
- En az ayrıcalıklı erişim — Gereken minimum süre için gereken minimum izinleri verin.
- İhlal olduğunu varsayalım — Sistemleri, bir saldırganın zaten mevcut olduğunu varsayarak tasarlayın. Agresif bir şekilde segmentlere ayırın ve sürekli izleyin.
Uygulama Çerçevesi
                    ┌──────────────────────┐
                    │    Policy Engine      │
                    │ (IDP + PDP + PEP)     │
                    └──────────┬───────────┘
                               │
  User ──► Device ──► Network ─┼──► Application ──► Data
                               │
                    ┌──────────▼───────────┐
                    │  Continuous Monitoring│
                    │ (SIEM, UEBA, SOAR)    │
                    └──────────────────────┘
NIST Sıfır Güven Olgunluk Modeli
| Olgunluk Düzeyi | Özellikler |
|---|---|
| Geleneksel | Statik çevre, VPN tabanlı erişim, düz ağ |
| İlk | MFA uygulandı, temel ağ segmentasyonu |
| Gelişmiş | Mikro segmentasyon, ZTNA VPN'in yerini alıyor, cihaz güven değerlendirmesi |
| En iyi | Tam otomatik politika uygulama, gerçek zamanlı risk puanlama, yapay zeka odaklı yanıt |
2. Güçlü Kimlik Doğrulama
Şifreler tek başına yetersizdir. Karmaşık şifreler bile kimlik avı, kimlik bilgisi doldurma veya veritabanı ihlalleri yoluyla rutin olarak çalınır.
Çok Faktörlü Kimlik Doğrulama (MFA)
| Faktör Türü | Örnekler | Güvenlik Seviyesi |
|---|---|---|
| Bildiğin bir şey | Şifre, PIN | Düşük |
| Sahip olduğun bir şey | Telefon (TOTP), donanım anahtarı, akıllı kart | Orta |
| olduğun bir şey | Parmak izi, yüz kimliği, ses | Yüksek |
| Bir yerlerdesin | Coğrafi konum, IP aralığı | Bağlamsal |
| Yaptığın bir şey | Yazma deseni, fare hareketi | Davranışsal |
MFA uygulama önceliği:
- Tüm harici sistemler — E-posta, VPN, SaaS uygulamaları.
- Ayrıcalıklı hesaplar — Kritik sistemlere yönetici erişimi.
- Tüm kullanıcılar — Dahili kullanıcılar bile MFA kullanmalıdır.
Parolasız Kimlik Doğrulama
Parolasız, en savunmasız kimlik doğrulama faktörünü ortadan kaldırır. Standartlar:
- WebAuthn — Genel anahtar şifrelemesine dayalı kimlik doğrulamaya yönelik W3C standardı.
- Parolalar — Platforma özel uygulama (Apple, Google, Microsoft).
- FIDO2 — Eksiksiz şifresiz çerçeve.
// WebAuthn registration example
const credential = await navigator.credentials.create({
  publicKey: {
    challenge: new Uint8Array([...]),
    rp: { name: "Example Corp", id: "example.com" },
    user: {
      id: new Uint8Array([...]),
      name: "user@example.com",
      displayName: "User"
    },
    pubKeyCredParams: [{ alg: -7, type: "public-key" }]
  }
});
Tek Oturum Açma (SSO)
SSO, kimlik doğrulamayı merkezileştirerek parola yorgunluğunu azaltır ve merkezi güvenlik kontrollerine olanak tanır:
- SAML 2.0 — Kuruluşlarda yaygın olan, tarayıcı tabanlı SSO.
- OAuth 2.0 + OpenID Connect — Modern API dostu SSO.
- LDAP / Active Directory — Geleneksel şirket içi SSO.
3. Düzenli Yama ve Güncellemeler
Yama uygulanmamış güvenlik açıkları, ihlallerin çoğunun giriş noktasıdır. 147 milyon kaydı açığa çıkaran Equifax ihlali (2017), yamalı bir Apache Struts güvenlik açığından kaynaklandı.
Yama Yönetim Süreci
Discovery → Assessment → Testing → Deployment → Verification
- Keşif — Eksik yamaları tespit etmek için güvenlik açığı tarayıcılarını (Nessus, Qualys, OpenVAS) kullanın.
- Değerlendirme — CVSS puanına, kullanılabilirliğe ve varlık kritikliğine göre önceliklendirin.
- Test etme — Yamaları öncelikle hazırlama/test ortamlarına uygulayın.
- Dağıtım — Yamaları dalgalar halinde yayınlayın (kanarya → pilot → tam).
- Doğrulama — Yamaların başarıyla uygulandığını doğrulamak için taramaları çalıştırın.
Kritik Yama Zaman Çizelgeleri
| Şiddet | CVSS Puanı | Yama Penceresi |
|---|---|---|
| Kritik | 9.0-10.0 | 48 saat |
| Yüksek | 7.0-8.9 | 7 gün |
| Orta | 4.0-6.9 | 30 gün |
| Düşük | 0.1-3.9 | Sonraki programlanmış döngü |
Otomasyon Araçları
- WSUS — Windows Sunucu Güncelleme Hizmetleri.
- Red Hat Satellite — Linux yama yönetimi.
- Automox — Bulutta yerel yama düzenlemesi.
- ManageEngine Patch Connect Plus — Üçüncü taraf yama uygulaması.
4. Ağ Güvenliği
Ağ Segmentasyonu
İhlalleri kontrol altına almak için ağı izole bölgelere bölün:
[Internet]
    │
┌───▼─────────────────────┐
│     DMZ                 │  Web servers, VPN gateways
└─────────────────────────┘
    │
┌───▼─────────────────────┐
│     Internal Zone       │  User workstations, printers
└─────────────────────────┘
    │
┌───▼─────────────────────┐
│     Restricted Zone     │  Databases, source control, secrets
└─────────────────────────┘
    │
┌───▼─────────────────────┐
│     OT / ICS Zone       │  Industrial control systems
└─────────────────────────┘
Güvenlik duvarları
| Tip | Katman | Örnek |
|---|---|---|
| Paket filtresi | 3-4 | iptables, ACL'ler |
| Durum bilgisi olan | 3-4 | pfSense, Windows Güvenlik Duvarı |
| Uygulama (WAF) | 7 | Cloudflare, AWS WAF, ModSecurity |
| Yeni Nesil (NGFW) | 3-7 | Palo Alto, Fortinet, Kontrol Noktası |
İzinsiz Giriş Tespiti/Önleme
- Snort — Açık kaynaklı imza tabanlı IDS/IPS.
- Suricata — Çok iş parçacıklı, donanım hızlandırmayı destekler.
- Zeek (Bro) — Anormallik tespiti için ağ analiz çerçevesi.
IDS/IPS Kuralları Örneği (Snort)
# Detect SQL injection attempts
alert tcp $EXTERNAL_NET any -> $HTTP_SERVERS $HTTP_PORTS (
  msg:"SQL Injection - UNION SELECT";
  content:"UNION"; nocase;
  content:"SELECT"; nocase; distance:0;
  sid:1000001; rev:1;
)
5. Uç Nokta Koruması
Uç noktalar (dizüstü bilgisayarlar, sunucular, mobil cihazlar) ilk uzlaşmanın en yaygın hedefidir.
Uç Nokta Tespiti ve Yanıtı (EDR)
EDR, davranış kalıplarını izleyerek geleneksel antivirüsün ötesine geçer:
| Özellik | Geleneksel AV | EDR |
|---|---|---|
| Algılama yöntemi | İmzalar | Davranışsal + ML |
| Cevap | Karantinaya al veya sil | İzole edin, araştırın, düzeltin |
| Görünürlük | Dosya sistemi | İşlemler, kayıt defteri, ağ, bellek |
| Adli tıp | Sınırlı | Etkinliklerin tam zaman çizelgesi |
| Tehdit avcılığı | HAYIR | Evet |
En iyi EDR çözümleri: CrowdStrike Falcon, SentinelOne, Uç Nokta için Microsoft Defender, Palo Alto Cortex XDR.
Uygulama Kontrolü
- İzin verilenler listesine ekleme — Yalnızca onaylı uygulamalar yürütülebilir.
- Microsoft AppLocker — Windows uygulama kontrolü.
- Google Santa — macOS uygulamalarını izin verilenler listesine ekleme.
- Linux Güvenlik Modülleri — AppArmor, SELinux.
6. Veri Koruma
Şifreleme
Dinlenme halinde:
- AES-256 — Veri şifrelemeye yönelik endüstri standardı.
- Tam Disk Şifreleme — BitLocker (Windows), FileVault (macOS), LUKS (Linux).
- Veritabanı Şifreleme — Şeffaf Veri Şifreleme (TDE), sütun düzeyinde şifreleme.
- Bulut Depolama — Sunucu tarafı şifreleme (SSE-S3, SSE-KMS), istemci tarafı şifreleme.
Transit olarak:
- TLS 1.3 — Aktarım şifrelemesine yönelik mevcut standart.
- mTLS — Hizmetten hizmete kimlik doğrulama için karşılıklı TLS.
- SSH — Güvenli uzaktan erişim.
- IPsec — VPN'ler için ağ düzeyinde şifreleme.
Yedekleme Stratejisi — 3-2-1 Kuralı
| Bileşen | Gereklilik | Örnek |
|---|---|---|
| 3 kopya | Orijinal + 2 yedek | Üretim + yerel yedekleme + bulut yedekleme |
| 2 medya türü | Farklı depolama teknolojileri | SSD + Bant veya HDD + Bulut |
| 1 tesis dışında | Ayrı fiziksel konum | Bulut bölgesi veya farklı veri merkezi |
Veri Kaybını Önleme (DLP)
DLP araçları hassas veri hareketini izler ve kontrol eder:
- Ağ DLP — Kredi kartları, SSN ve IP için giden trafiği tarar.
- Uç Nokta DLP — Hassas dosyaların USB sürücülere kopyalanmasını önler.
- Bulut DLP — Verilerin açığa çıkması açısından SaaS uygulamalarını tarar.
7. Güvenlik Farkındalığı Eğitimi
Teknoloji tek başına ihlalleri önleyemez; insanlar hem en zayıf halka hem de ilk savunma hattıdır.
Eğitim Programı Bileşenleri
- İlk katılım — Tüm yeni işe alınanlar için güvenlikle ilgili temel bilgiler.
- Üç aylık eğitim — Kimlik avı simülasyonları, güncellenmiş tehdit brifingleri.
- Role özel eğitim — Geliştiriciler (güvenli kodlama), yöneticiler (sahtekarlığa karşı koruma), BT personeli (olay müdahalesi).
- Kimlik avı simülasyonları — Kimlik avı simülasyonu e-postaları gönderin ve tıklama oranlarını izleyin.
Temel Eğitim Konuları
- Kimlik avı e-postalarını tanıma (aciliyet, zayıf dilbilgisi, eşleşmeyen URL'ler).
- Parola hijyeni ve parola yöneticilerini kullanma.
- Güvenli gezinme alışkanlıkları.
- Fiziksel güvenlik (rozet erişimi, temiz masa).
- Olay raporlama prosedürleri.
- Sosyal mühendislik farkındalığı (bahane uydurma, kızdırma, arkadan takip etme).
Olay Müdahale Planı
İyi tanımlanmış bir olay müdahale planı, hasarı ve kurtarma süresini en aza indirir.
6 Aşamalı IR Çerçevesi (NIST)
| Faz | Tanım | Temel Eylemler |
|---|---|---|
| Hazırlık | Olaylar meydana gelmeden önce yetenek oluşturun | Oyun kitaplarını belgeleyin, bir CSIRT oluşturun, araçlar edinin, masa üstü alıştırmalar yapın |
| Algılama | Potansiyel olayları belirleyin | SIEM uyarılarını izleyin, şüpheli e-postaları analiz edin, IDS uyarılarını ve kullanıcı raporlarını inceleyin |
| Sınırlama | Olayın yayılmasını önleyin | Etkilenen sistemleri izole edin, kötü amaçlı IP'leri engelleyin, güvenliği ihlal edilmiş hesapları devre dışı bırakın, disk görüntülerini alın |
| Eradikasyon | Tehdidi kaldır | Kötü amaçlı yazılımları kaldırın, güvenlik açıklarını düzeltin, kimlik bilgilerini sıfırlayın, temiz görüntülerden sistemleri yeniden oluşturun |
| İyileşmek | Normal işlemleri geri yükleyin | Yedeklemelerden geri yükleme yapın, yeniden bulaşma durumunu izleyin, sistemleri kademeli olarak üretime döndürün |
| Alınan Dersler | Bir dahaki sefere geliştirin | Otopsiyi 2 hafta içinde gerçekleştirin, taktikleri güncelleyin, önleyici tedbirleri uygulayın |
Olay Önem Düzeyleri
| Seviye | Tanım | Tepki Süresi |
|---|---|---|
| SEV-1 | Kritik (veri ihlali, fidye yazılımı, hizmet kesintisi) | Anında — 7/24 yanıt |
| SEV-2 | Yüksek (hedefli saldırı, kötü amaçlı yazılım salgını) | 1 saat içinde |
| SEV-3 | Orta (kimlik avı kampanyası, virüslü tek cihaz) | 4 saat içinde |
| SEV-4 | Düşük (politika ihlali, düşük riskli tarama) | Sonraki iş günü |
Uyumluluk Çerçeveleri
| Çerçeve | Odak | Uygulanabilir |
|---|---|---|
| ISO27001 | Bilgi güvenliği yönetimi | Tüm kuruluşlar |
| SOC 2 | Hizmet organizasyonu kontrolleri | SaaS şirketleri |
| PCI DSS | Ödeme kartı veri güvenliği | E-ticaret, ödeme işlemcileri |
| HIPAA | Sağlık veri gizliliği | Sağlık, sigorta |
| GDPR | Kişisel verilerin korunması | AB vatandaşlarının verilerini işleyen kuruluşlar |
| NIST CSF | Siber güvenlik çerçevesi | Kritik altyapı, ABD federal kurumları |
| FedRAMP | Bulut servis sağlayıcı güvenliği | ABD hükümetiyle çalışan bulut satıcıları |
Çözüm
Siber güvenlik bir varış noktası değil, sürekli bir yolculuktur. En etkili yaklaşım şunları birleştirir:
- Teknoloji — EDR, güvenlik duvarları, şifreleme, SIEM.
- Süreç — Yama yönetimi, olay müdahalesi, güvenlik açığı yönetimi.
- İnsanlar — Güvenlik farkındalığı, eğitim, güvenlik kültürü.
Temel bilgilerle başlayın: MFA'yı etkinleştirin, kritik güvenlik açıklarını düzeltin, yedeklemeleri uygulayın ve kullanıcılarınızı eğitin. Bu temelden yola çıkarak sıfır güven mimarisine, gelişmiş tehdit algılamaya ve otomatik olay müdahalesine doğru ilerleyin.
Öne Çıkan Makaleler
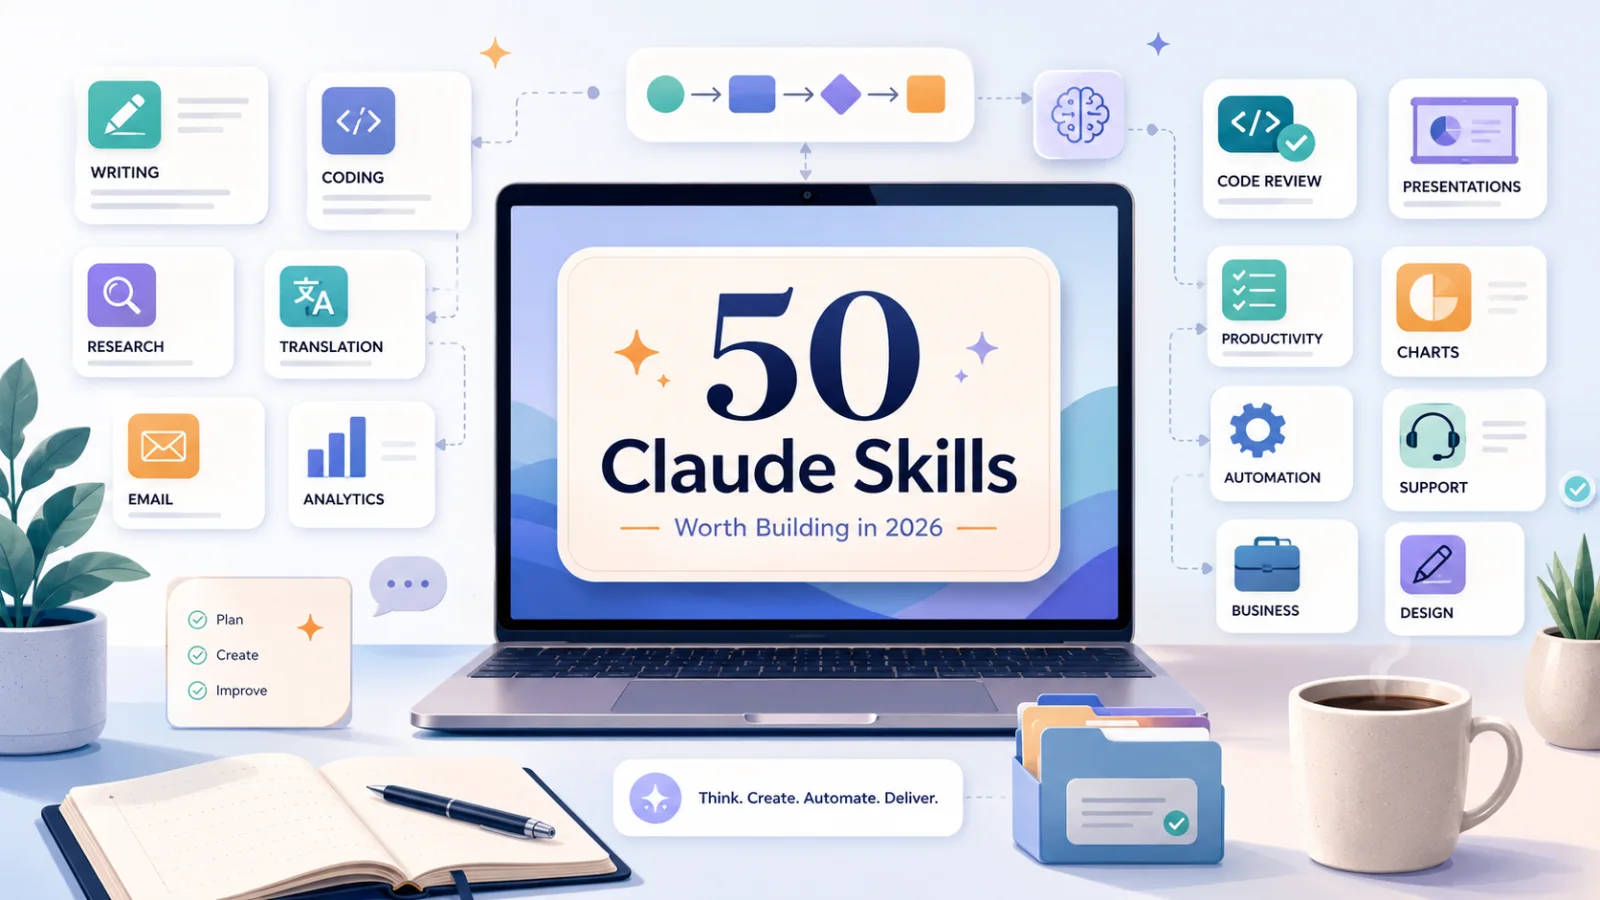
2026’da Oluşturmaya Değer 50 Claude Skill
Claude Skills, tekrarlanan promptları yeniden kullanılabilir workflow’lara dönüştürebilir. İşte yazma, kodlama, araştırma, iş, üretkenlik, tasarım, analiz ve destek için 50 pratik Claude Skill.
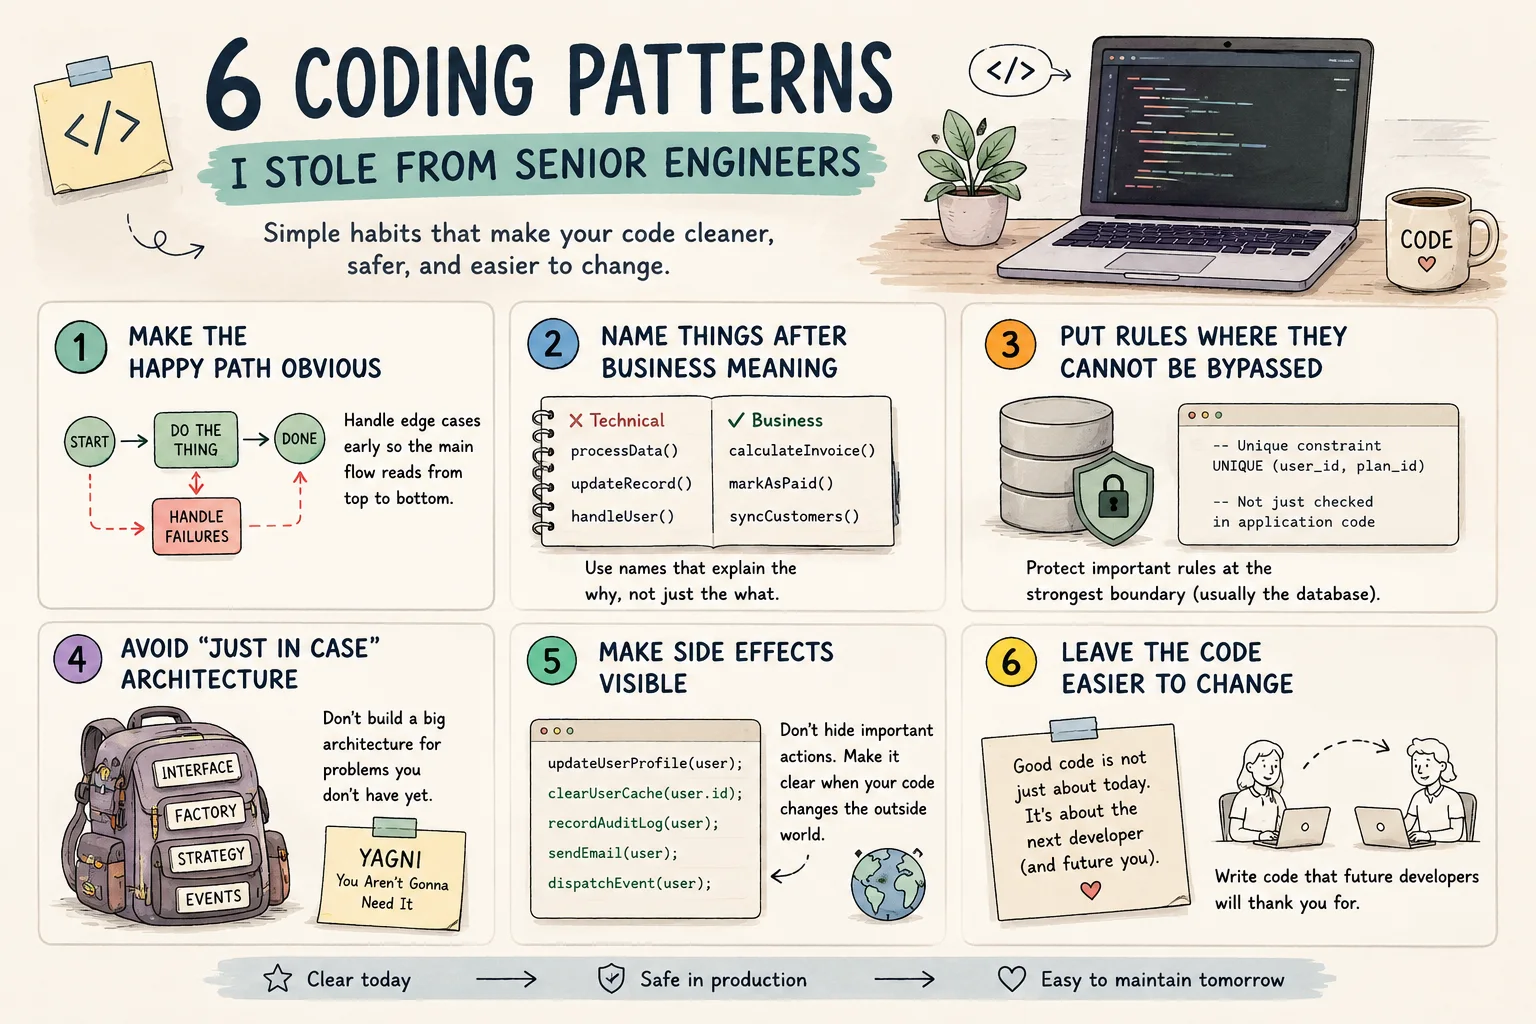
Senior Engineer’lardan Öğrendiğim 6 Kodlama Pattern’i
Özel Bir Yapay Zeka Not Asistanı Kurun
Markdown notlarını özel taslakları açığa çıkarmadan aranabilir bir asistana dönüştürün.
Yorumlar
0 yorumHenüz onaylı yorum yok. Yeni yanıtlar moderasyon bekleyebilir.