Modelo de seguridad de confianza cero
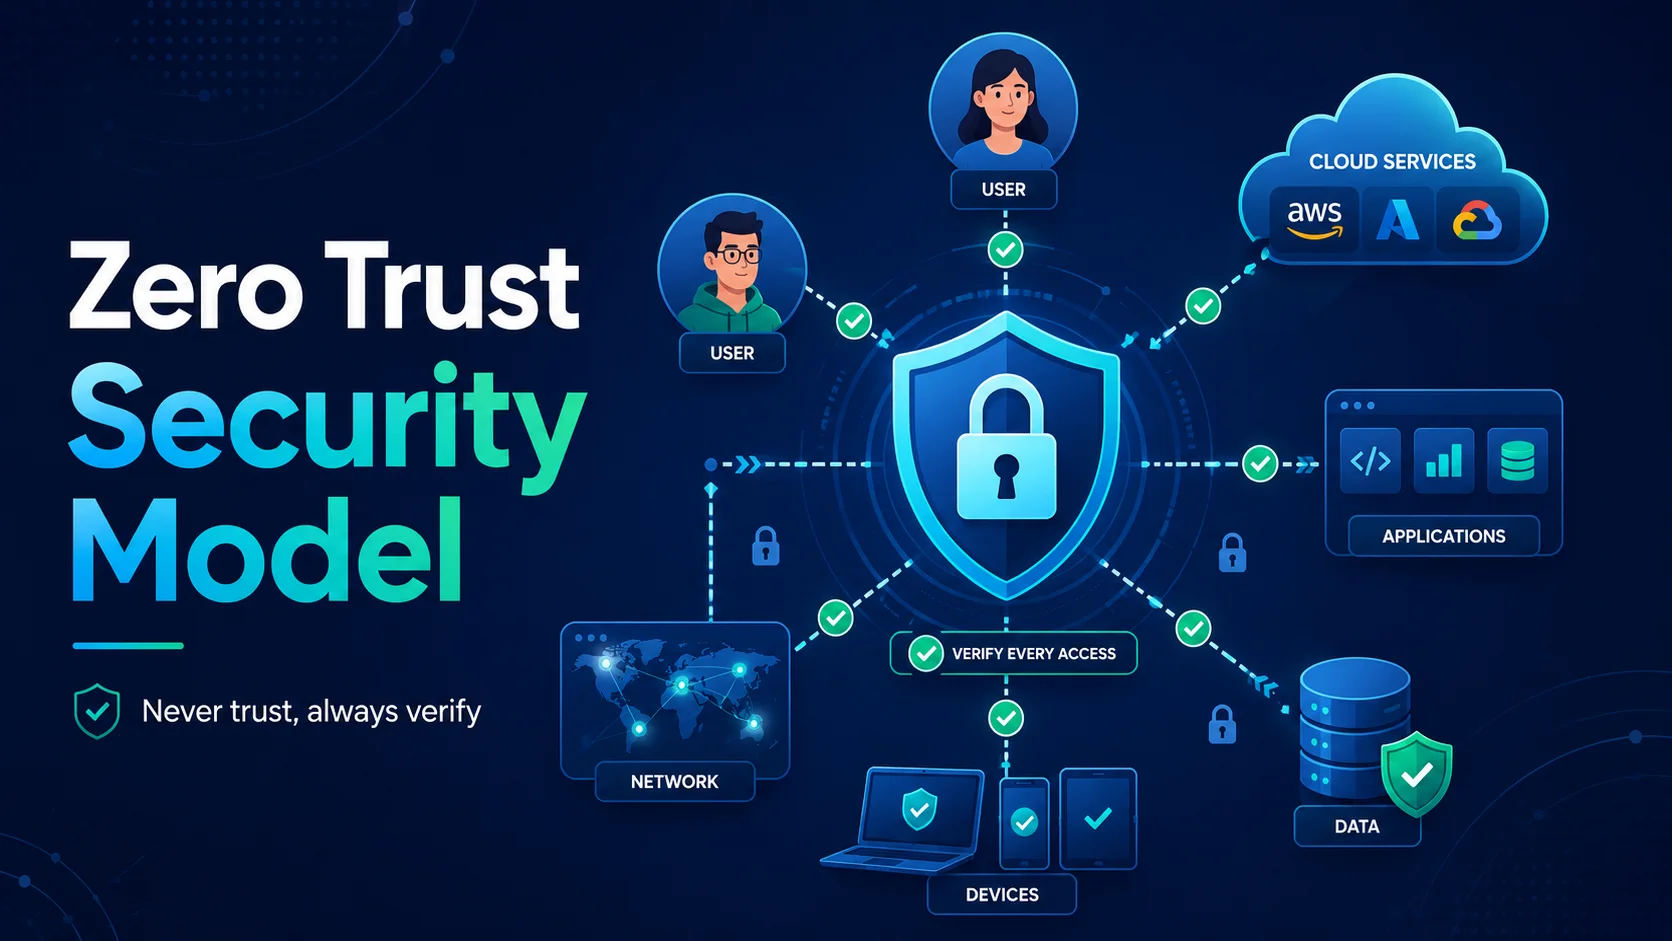
Zero Trust es un marco de seguridad que elimina la confianza implícita de cualquier usuario, dispositivo o red, dentro o fuera del perímetro de la organización. El principio básico es simple: **nunca confíes, siempre verifica**.
Introducción
Zero Trust es un marco de seguridad que elimina la confianza implícita de cualquier usuario, dispositivo o red, dentro o fuera del perímetro de la organización. El principio básico es simple: nunca confíes, siempre verifica.
El modelo de seguridad tradicional de "castillo y foso" suponía que todo dentro de la red corporativa estaba seguro. Con el auge del trabajo remoto, los servicios en la nube, las aplicaciones SaaS y los dispositivos móviles, el perímetro se ha disuelto. Zero Trust aborda esta nueva realidad al tratar cada solicitud de acceso como potencialmente hostil, independientemente de su origen.
¿Por qué confiar en cero ahora?
Varias tendencias han hecho que Zero Trust no sólo sea aconsejable sino esencial:
| Tendencia | Problema del modelo perimetral | Solución de confianza cero |
|---|---|---|
| Trabajo remoto/híbrido | Las VPN son lentas, complejas y otorgan un amplio acceso a la red | ZTNA otorga acceso a nivel de aplicación, no acceso a la red |
| Adopción de la nube | La red corporativa ya no alberga todos los recursos | Acceso basado en identidad a recursos de la nube independientemente de la ubicación |
| Aplicaciones SaaS | Los usuarios acceden a aplicaciones fuera del control corporativo | Las políticas de acceso condicional se aplican en todas partes |
| ransomware | Movimiento lateral dentro de una red confiable | La microsegmentación limita el radio de explosión |
| Amenazas internas | Los expertos de confianza pueden causar daños | Mínimo privilegio + verificación continua |
| Riesgo de la cadena de suministro | El acceso de terceros amplía la superficie de ataque | Autenticación de servicio a servicio con mTLS |
Principios básicos
1. Verificar explícitamente
Autentíquese y autorícese siempre en función de TODOS los puntos de datos disponibles:
- Identidad del usuario: ¿quién es el usuario? (SSO, Ministerio de Asuntos Exteriores)
- Estado del dispositivo: ¿Es el dispositivo compatible? (MDM, antivirus, nivel de parche)
- Ubicación: ¿De dónde proviene la solicitud? (IP, geo)
- Confidencialidad de los datos: ¿a qué se accede?
- Comportamiento: ¿Es este comportamiento normal? (UEBA - Análisis del comportamiento de usuarios y entidades)
- Puntuación de riesgo: calcule el riesgo en tiempo real y aplique en consecuencia.
2. Acceso con privilegios mínimos
Otorgue los permisos mínimos necesarios para realizar la tarea, durante el tiempo mínimo requerido:
- Justo a tiempo (JIT): aumente los privilegios solo cuando sea necesario.
- Just-Enough-Access (JEA): conceda solo los permisos específicos necesarios.
- Cero privilegios permanentes (ZSP): sin acceso privilegiado permanente. Eleve según demanda.
3. Suponer incumplimiento
Diseñe sistemas asumiendo que un atacante ya está presente:
- Microsegmentación: aísle las cargas de trabajo para que una brecha en una no llegue a otras.
- Cifrado de extremo a extremo: todas las comunicaciones están cifradas.
- Monitoreo continuo: registra y analiza toda la actividad.
- Respuesta rápida: respuesta automatizada a incidentes (SOAR).
Arquitectura de confianza cero
Arquitectura lógica
                    ┌──────────────────────────────────┐
                    │       Policy Engine (PDP)        │
                    │  ┌─────────────┐ ┌────────────┐  │
                    │  │ Policy      │ │ Risk       │  │
                    │  │ Database    │ │ Engine     │  │
                    │  └─────────────┘ └────────────┘  │
                    └──────────────┬───────────────────┘
                                   │
┌─────────┐  ┌────────┐  ┌───────▼──────┐  ┌──────────┐  ┌─────────┐
│ User    │  │ Device │  │   Policy     │  │ Resource │  │ Data    │
│ Identity│  │ Health │  │ Enforcement  │  │ (App,    │  │ (Files, │
│ (IDP)   │  │ (MDM)  │  │ Point (PEP)  │  │  API)    │  │  DB)    │
└─────────┘  └────────┘  └──────────────┘  └──────────┘  └─────────┘
Componentes clave
| Componente | Función | Ejemplos |
|---|---|---|
| Proveedor de identidad (IdP) | Autenticar usuarios | Azure AD, Okta, capa de llaves |
| Punto de Decisión de Políticas (PDP) | Evaluar políticas de acceso | OPA, AVP, personalizado |
| Punto de Aplicación de Políticas (PEP) | Permitir/denegar acceso | Puerta de enlace API, agente ZTNA |
| Confianza en el dispositivo | Verificar el cumplimiento del dispositivo | Jamf, Intune, Espacio de trabajo UNO |
| Protección de datos | Clasificar y proteger datos | Competencia de Microsoft, Anochecer |
| Análisis | Detectar anomalías | Splunk UEBA, Azure Sentinel |
Áreas de implementación de confianza cero
1. Gestión de identidad y acceso (IAM)
La base de Zero Trust es una identidad sólida:
Autenticación:
# Conditional access policy (Azure AD)
access_policy:
  # Require MFA for all external access
  - conditions:
      locations: ["AllTrusted", "AllUntrusted"]
      client_apps: ["All"]
    grant_controls:
      - authentication_strength: "mfa"
      - require_device_to_be_marked_as_compliant: true

  # Block access from unexpected locations
  - conditions:
      locations: ["UntrustedCountries"]
    grant_controls:
      - block: true
Autorización: control de acceso basado en atributos (ABAC):
{
  "Effect": "Allow",
  "Action": "read",
  "Resource": "documents/contracts/*",
  "Condition": {
    "StringEquals": {"user.department": "legal"},
    "BoolEquals": {"device.compliant": "true"},
    "IpAddress": {"source.ip": "10.0.0.0/8"}
  }
}
2. Microsegmentación
Divida la red en zonas pequeñas y aisladas:
Before (flat network):
  [App A] ←→ [App B] ←→ [Database] ←→ [App C]
  A breach in App A can reach Database directly

After (micro-segmented):
  [App A] ──┐
  [App B] ──┤── [API Gateway] ── [Database]
  [App C] ──┘
  Each component has its own firewall rules
  Lateral movement requires breaching multiple segments
Ejemplo de política de red de Kubernetes:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: db-network-policy
spec:
  podSelector:
    matchLabels:
      app: database
  policyTypes:
    - Ingress
  ingress:
    - from:
        - podSelector:
            matchLabels:
              app: api-server
      ports:
        - protocol: TCP
          port: 5432
    # Deny all other ingress traffic by default
3. Acceso a la red de confianza cero (ZTNA)
ZTNA reemplaza las VPN tradicionales. En lugar de otorgar acceso a nivel de red (estás en la VPN, puedes acceder a todo), ZTNA otorga acceso a nivel de aplicación según la identidad y el contexto.
| Característica | vpn | ZTNA |
|---|---|---|
| Modelo de acceso | Nivel de red (amplio) | Nivel de aplicación (granular) |
| Experiencia de usuario | Se requiere software de cliente | Opciones sin agente (basadas en navegador) |
| Rendimiento | Todo el tráfico enrutado a través de VPN | Túnel dividido, directo a la aplicación |
| Seguridad | Alto riesgo de movimiento lateral. | Sin acceso a nivel de red |
| Escalabilidad | Limitaciones de hardware/dispositivo | Nativo de la nube, elástico |
| Mantenimiento | Requiere parches y actualizaciones | SaaS, gestionado por el proveedor |
Soluciones ZTNA:
- Acceso a Cloudflare: ZTNA global basada en el borde.
- Acceso privado a Zscaler: ZTNA nativo de la nube.
- Tailscale: VPN de malla basada en WireGuard con principios ZTNA.
- Acceso verificado por AWS: ZTNA para aplicaciones de AWS.
- NetSkope — CASB + ZTNA.
4. Confianza en el dispositivo
Antes de otorgar acceso, verifique que el dispositivo cumpla con los estándares de seguridad:
{
  "device_trust_policy": {
    "os_required": ["Windows 11", "macOS 14+", "Ubuntu 22.04+"],
    "disk_encryption": "required",
    "firewall": "enabled",
    "antivirus": "active_and_updated",
    "patch_level": "within_30_days",
    "screen_lock": "enabled",
    "jailbreak": "not_detected",
    "certificate": "valid_device_cert"
  }
}
Integración de la gestión de dispositivos móviles (MDM):
- Microsoft Intune: acceso condicional según el cumplimiento del dispositivo.
- Jamf Pro: gestión de dispositivos Apple.
- VMware Workspace ONE: gestión unificada de terminales.
5. Monitoreo continuo
Zero Trust no es "confiar una vez, acceder siempre": requiere verificación continua.
Análisis del comportamiento de usuarios y entidades (UEBA):
# Anomaly detection rules
ANOMALOUS_BEHAVIORS = {
    "impossible_travel": {
        "condition": "user.login_location changes > 500km in < 1hr",
        "action": "block access, alert security team"
    },
    "unusual_download": {
        "condition": "user downloads > 100 files in 5 minutes",
        "action": "block, require re-authentication"
    },
    "off_hours_access": {
        "condition": "user accesses sensitive data at 3 AM (not typical)",
        "action": "log, flag for review"
    }
}
Integración SIEM:
# Splunk search: Detect lateral movement
index=windows sourcetype=WinEventLog:Security EventCode=4624
  [search index=windows sourcetype=WinEventLog:Security EventCode=4625
    | stats count by AccountName
    | where count > 5
    | fields AccountName]
  | stats count by AccountName, ComputerName
  | where count > 3
Modelo de madurez de confianza cero
| Nivel | Identidad | Dispositivo | Red | Datos | Visibilidad |
|---|---|---|---|---|---|
| 0 — Tradicional | Contraseñas estáticas | BYOD/sin control | Red plana | Controles mínimos | Registro básico |
| 1 — Inicial | SSO + MFA | MDM básico | Cortafuegos, VPN | Permisos de archivos | Registros centralizados |
| 2 — Avanzado | Acceso condicional | Cumplimiento del dispositivo | Microsegmentación, ZTNA | DLP, cifrado | SIEM+UEBA |
| 3 — Óptimo | Adaptativo basado en riesgos | Respuesta automatizada | Segmentación impulsada por IA | Clasificación dinámica | ELEVACIÓN automatizada |
Hoja de ruta de implementación
Fase 1: Fundación (Meses 1-3)
- Identificar superficie protegida: documente datos, aplicaciones, activos y servicios.
- Asignar flujos de transacciones: comprenda cómo se mueven los datos entre componentes.
- Implementar autenticación sólida: MFA para todos los usuarios, integración SSO.
- Comience a monitorear: centralice registros, implemente SIEM.
Fase 2: Confianza cero inicial (meses 4 a 8)
- Implementar confianza en el dispositivo: MDM, políticas de cumplimiento de dispositivos.
- Implementar ZTNA: reemplace VPN con ZTNA para aplicaciones prioritarias.
- Comience la microsegmentación: segmente aplicaciones y datos críticos.
- Definir políticas: cree políticas ABAC para recursos confidenciales.
Fase 3: Avanzado (Meses 9-15)
- Microsegmentación completa: todas las cargas de trabajo segmentadas.
- Aplicación automatizada de políticas: controles de acceso que se adaptan al riesgo.
- Implementación UEBA: detección de anomalías basada en el comportamiento.
- Respuesta automatizada a incidentes: guías de SOAR.
Fase 4: Óptima (en curso)
- Políticas impulsadas por IA: aprendizaje automático para decisiones de acceso.
- Cero privilegios permanentes: JIT/JEA para todos los accesos privilegiados.
- Validación continua: puntuación de riesgo en tiempo real para cada solicitud.
- Búsqueda de amenazas: búsqueda proactiva de indicadores de riesgo.
Desafíos y mitigaciones comunes
| Desafío | Mitigación |
|---|---|
| Aplicaciones heredadas que requieren acceso a nivel de red | Implementar un conector/intermediario ZTNA; modernizar la aplicación del plan |
| Resistencia del usuario a MFA y nuevos métodos de acceso | Implementación por fases, educación de los usuarios, opciones sin contraseña |
| Costo de nuevas herramientas y licencias | Comience con los datos de mayor riesgo y muestre el retorno de la inversión gracias a la reducción del riesgo de infracción |
| Complejidad de la gestión de políticas | Utilice políticas como código (OPA, Rego), centralice la gestión de políticas |
| Gastos generales de rendimiento de la verificación continua | Caché de decisiones, uso de aplicación basada en el borde, optimización de la evaluación de políticas |
Un ejemplo de política de confianza cero (OPA/Rego)
package zero_trust

default allow = false

# Allow access only if ALL conditions are met
allow {
    # User is authenticated
    input.user.authenticated == true

    # MFA was used for this session
    input.user.mfa_used == true

    # Device is compliant
    input.device.compliant == true
    input.device.encrypted == true
    input.device.patch_level == "current"

    # Request is within expected parameters
    input.request.sensitivity == "low"
    not input.user.anomalous_behavior
}

# High-sensitivity data requires additional checks
allow {
    input.request.sensitivity == "high"
    input.user.role == "data_analyst"
    input.request.time.hour >= 8
    input.request.time.hour <= 18
    input.request.source_ip in input.allowed_ip_ranges
    input.device.managed == true
}
Conclusión
Zero Trust no es un producto que se compra, es un modelo de seguridad que se implementa. La transición es un viaje:
- Cambie la mentalidad: nunca confíe implícitamente. Verifique siempre.
- Empiece por la identidad: la autenticación sólida es la base.
- Reducir la superficie de ataque: privilegios mínimos, microsegmentación.
- Suponga una infracción: supervise todo y automatice las respuestas.
- Iterar: la madurez de Zero Trust es un proceso de mejora continua.
Las organizaciones que implementen con éxito Zero Trust serán más resistentes al ransomware, los ataques a la cadena de suministro y las amenazas internas, los desafíos de ciberseguridad que definen nuestra era.
Artículos destacados

6 patrones de programación que aprendí de ingenieros senior

Crea un asistente privado de notas con IA
Convierte notas Markdown en un asistente consultable sin exponer borradores privados.

Automatiza la extracción de datos de facturas con OCR
Crea un flujo que lee facturas, extrae campos y marca valores dudosos para revisión.
Comentarios
0 comentariosTodavía no hay comentarios aprobados. Las respuestas nuevas pueden esperar moderación.