Mejores prácticas de ciberseguridad
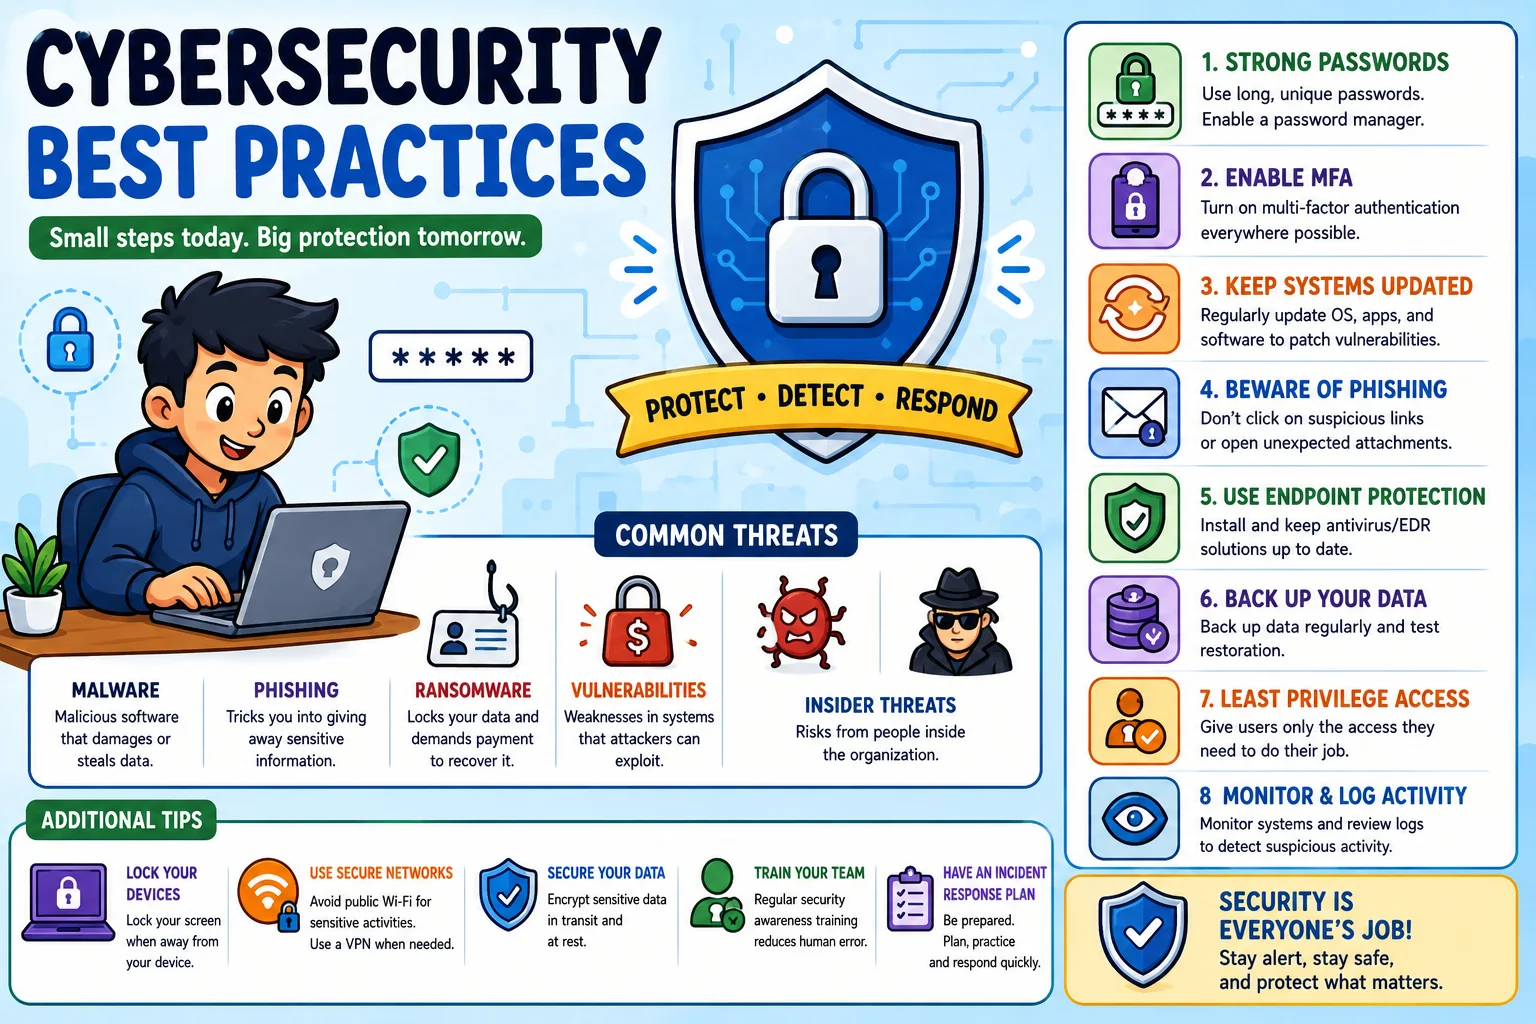
Las amenazas a la ciberseguridad continúan evolucionando en sofisticación y frecuencia. Comprender al adversario es el primer paso para construir defensas eficaces.
El panorama de amenazas en 2026
Las amenazas a la ciberseguridad continúan evolucionando en sofisticación y frecuencia. Comprender al adversario es el primer paso para construir defensas eficaces.
Estadísticas de amenazas actuales
- Ransomware: se produce un ataque de ransomware cada 11 segundos. Demanda media de rescate: 1,5 millones de dólares.
- Phishing: el 90 % de las filtraciones de datos comienzan con un correo electrónico de phishing.
- Exploits de día cero: más de 50 vulnerabilidades de día cero descubiertas y explotadas anualmente.
- Amenazas internas: el 34 % de las infracciones involucran a actores internos (maliciosos o accidentales).
- Ataques a la cadena de suministro: los incidentes de SolarWinds, Log4j y MOVEit demuestran un riesgo en cascada.
- Ataques impulsados por IA: la IA generativa crea correos electrónicos de phishing convincentes, audio/vídeo deepfake para ingeniería social y descubrimiento automatizado de vulnerabilidades.
Vectores de ataque comunes
| Vector de ataque | Descripción | Mitigación |
|---|---|---|
| Phishing/phishing | Correos electrónicos engañosos que engañan a los usuarios para que revelen sus credenciales o instalen malware | Capacitación en concientización sobre seguridad, filtrado de correo electrónico, MFA |
| ransomware | El malware cifra archivos y exige un pago por descifrarlos | Copias de seguridad, EDR, segmentación de red |
| DDoS | Abrumar los servidores con tráfico para provocar tiempo de inactividad | CDN, limitación de velocidad, servicios de protección DDoS |
| Inyección SQL | Consultas SQL maliciosas a través de campos de entrada | Consultas parametrizadas, validación de entradas, WAF. |
| Secuencias de comandos entre sitios (XSS) | Inyectar scripts maliciosos en páginas web | Encabezados CSP, codificación de salida, desinfección de entrada |
| Hombre en el medio (MITM) | Interceptar la comunicación entre dos partes. | TLS 1.3, fijación de certificados, VPN |
| Relleno de credenciales | Uso de credenciales filtradas para acceder a cuentas | MFA, autenticación sin contraseña, monitoreo de violaciones |
| Explotación de día cero | Atacar vulnerabilidades desconocidas antes de que existan parches | Defensa en profundidad, EDR, detección de anomalías |
1. Arquitectura de confianza cero
El modelo de seguridad tradicional basado en perímetro (castillo y foso) supone que todo lo que hay dentro de la red corporativa es confiable. Con el trabajo remoto, los servicios en la nube y los dispositivos móviles, esta suposición ya no se cumple.
Principios de confianza cero
- Nunca confíes, siempre verifica: cada solicitud de acceso debe autenticarse, autorizarse y cifrarse independientemente de su origen.
- Acceso con privilegios mínimos: conceda los permisos mínimos necesarios durante el tiempo mínimo requerido.
- Asumir violación: diseñe sistemas asumiendo que un atacante ya está presente. Segmente agresivamente y monitoree continuamente.
Marco de implementación
                    ┌──────────────────────┐
                    │    Policy Engine      │
                    │ (IDP + PDP + PEP)     │
                    └──────────┬───────────┘
                               │
  User ──► Device ──► Network ─┼──► Application ──► Data
                               │
                    ┌──────────▼───────────┐
                    │  Continuous Monitoring│
                    │ (SIEM, UEBA, SOAR)    │
                    └──────────────────────┘
Modelo de madurez de confianza cero del NIST
| Nivel de madurez | Características |
|---|---|
| Tradicional | Perímetro estático, acceso basado en VPN, red plana |
| Inicial | MFA implementado, segmentación de red básica. |
| Avanzado | Microsegmentación, ZTNA reemplaza VPN, evaluación de confianza del dispositivo |
| Óptimo | Aplicación de políticas totalmente automatizada, puntuación de riesgos en tiempo real, respuesta impulsada por IA |
2. Autenticación sólida
Las contraseñas por sí solas no son suficientes. Incluso las contraseñas complejas se roban habitualmente mediante phishing, relleno de credenciales o violaciones de bases de datos.
Autenticación multifactor (MFA)
| Tipo de factor | Ejemplos | Nivel de seguridad |
|---|---|---|
| algo que sabes | Contraseña, PIN | Bajo |
| algo que tienes | Teléfono (TOTP), llave de hardware, tarjeta inteligente | Medio |
| algo que eres | Huella digital, identificación facial, voz | Alto |
| En algún lugar estás | Geolocalización, rango de IP | Contextual |
| algo que haces | Patrón de escritura, movimiento del mouse. | conductual |
Prioridad de ejecución del AMF:
- Todos los sistemas externos: correo electrónico, VPN, aplicaciones SaaS.
- Cuentas privilegiadas: acceso de administrador a sistemas críticos.
- Todos los usuarios: incluso los usuarios internos deben utilizar MFA.
Autenticación sin contraseña
Sin contraseña elimina el factor de autenticación más vulnerable. Estándares:
- WebAuthn: estándar W3C para autenticación basada en criptografía de clave pública.
- Claves de acceso: implementación específica de la plataforma (Apple, Google, Microsoft).
- FIDO2: marco completo sin contraseña.
// WebAuthn registration example
const credential = await navigator.credentials.create({
  publicKey: {
    challenge: new Uint8Array([...]),
    rp: { name: "Example Corp", id: "example.com" },
    user: {
      id: new Uint8Array([...]),
      name: "user@example.com",
      displayName: "User"
    },
    pubKeyCredParams: [{ alg: -7, type: "public-key" }]
  }
});
Inicio de sesión único (SSO)
SSO centraliza la autenticación, lo que reduce la fatiga de las contraseñas y permite controles de seguridad centralizados:
- SAML 2.0: SSO basado en navegador, común en las empresas.
- OAuth 2.0 + OpenID Connect: SSO moderno compatible con API.
- LDAP/Active Directory: SSO tradicional local.
3. Parches y actualizaciones periódicas
Las vulnerabilidades sin parches son el punto de entrada para la mayoría de las infracciones. La infracción de Equifax (2017), que expuso 147 millones de registros, fue causada por una vulnerabilidad de Apache Struts sin parche.
Proceso de gestión de parches
Discovery → Assessment → Testing → Deployment → Verification
- Descubrimiento: utilice escáneres de vulnerabilidades (Nessus, Qualys, OpenVAS) para identificar los parches faltantes.
- Evaluación: priorice según la puntuación CVSS, la explotabilidad y la criticidad de los activos.
- Pruebas: primero aplique parches a los entornos de prueba/ensayo.
- Implementación: implemente parches en oleadas (canario → piloto → completo).
- Verificación: ejecute análisis para confirmar que los parches se aplicaron correctamente.
Cronogramas de parches críticos
| Gravedad | Puntuación CVSS | Ventana de parche |
|---|---|---|
| Crítico | 9.0-10.0 | 48 horas |
| Alto | 7.0-8.9 | 7 dias |
| Medio | 4.0-6.9 | 30 dias |
| Bajo | 0.1-3.9 | Próximo ciclo programado |
Herramientas de automatización
- WSUS: Servicios de actualización de Windows Server.
- Red Hat Satellite: gestión de parches de Linux.
- Automox: orquestación de parches nativa de la nube.
- ManageEngine Patch Connect Plus: aplicación de parches de terceros.
4. Seguridad de la red
Segmentación de red
Divida la red en zonas aisladas para contener las infracciones:
[Internet]
    │
┌───▼─────────────────────┐
│     DMZ                 │  Web servers, VPN gateways
└─────────────────────────┘
    │
┌───▼─────────────────────┐
│     Internal Zone       │  User workstations, printers
└─────────────────────────┘
    │
┌───▼─────────────────────┐
│     Restricted Zone     │  Databases, source control, secrets
└─────────────────────────┘
    │
┌───▼─────────────────────┐
│     OT / ICS Zone       │  Industrial control systems
└─────────────────────────┘
Cortafuegos
| Tipo | Capa | Ejemplo |
|---|---|---|
| filtro de paquetes | 3-4 | iptables, ACL |
| con estado | 3-4 | pfSense, cortafuegos de Windows |
| Aplicación (WAF) | 7 | Cloudflare, AWS WAF, ModSecurity |
| Próxima generación (NGFW) | 3-7 | Palo Alto, Fortinet, Punto de control |
Detección/Prevención de Intrusiones
- Snort — IDS/IPS de código abierto basado en firmas.
- Suricata: multiproceso, admite aceleración de hardware.
- Zeek (Bro) — Marco de análisis de red para detección de anomalías.
Ejemplo de reglas IDS/IPS (Snort)
# Detect SQL injection attempts
alert tcp $EXTERNAL_NET any -> $HTTP_SERVERS $HTTP_PORTS (
  msg:"SQL Injection - UNION SELECT";
  content:"UNION"; nocase;
  content:"SELECT"; nocase; distance:0;
  sid:1000001; rev:1;
)
5. Protección de terminales
Los puntos finales (portátiles, servidores, dispositivos móviles) son el objetivo más común de compromiso inicial.
Detección y respuesta de terminales (EDR)
EDR va más allá de los antivirus tradicionales al monitorear patrones de comportamiento:
| Característica | AV tradicional | EDR |
|---|---|---|
| Método de detección | Firmas | Comportamiento + AA |
| Respuesta | Poner en cuarentena o eliminar | Aislar, investigar, remediar |
| Visibilidad | Sistema de archivos | Procesos, registro, red, memoria. |
| forense | Limitado | Cronograma completo de eventos |
| caza de amenazas | No | Sí |
Principales soluciones de EDR: CrowdStrike Falcon, SentinelOne, Microsoft Defender para Endpoint, Palo Alto Cortex XDR.
Control de aplicaciones
- Lista de permitidos: solo se pueden ejecutar aplicaciones aprobadas.
- Microsoft AppLocker: control de aplicaciones de Windows.
- Google Santa: lista de aplicaciones permitidas de macOS.
- Módulos de seguridad de Linux: AppArmor, SELinux.
6. Protección de datos
Cifrado
En paz:
- AES-256: estándar industrial para cifrado de datos.
- Cifrado de disco completo: BitLocker (Windows), FileVault (macOS), LUKS (Linux).
- Cifrado de base de datos: cifrado de datos transparente (TDE), cifrado a nivel de columna.
- Almacenamiento en la nube: cifrado del lado del servidor (SSE-S3, SSE-KMS), cifrado del lado del cliente.
En tránsito:
- TLS 1.3: estándar actual para cifrado de transporte.
- mTLS: TLS mutuo para autenticación de servicio a servicio.
- SSH: acceso remoto seguro.
- IPsec: cifrado a nivel de red para VPN.
Estrategia de respaldo: la regla 3-2-1
| Componente | Requisito | Ejemplo |
|---|---|---|
| 3 copias | Original + 2 copias de seguridad | Producción + respaldo local + respaldo en la nube |
| 2 tipos de medios | Diferentes tecnologías de almacenamiento | SSD + Cinta o HDD + Nube |
| 1 fuera del sitio | Ubicación física separada | Región de la nube o centro de datos diferente |
Prevención de pérdida de datos (DLP)
Las herramientas DLP monitorean y controlan el movimiento de datos confidenciales:
- Network DLP: analiza el tráfico saliente en busca de tarjetas de crédito, SSN e IP.
- Endpoint DLP: evita la copia de archivos confidenciales en unidades USB.
- Cloud DLP: analiza aplicaciones SaaS en busca de exposición de datos.
7. Capacitación en concientización sobre la seguridad
La tecnología por sí sola no puede prevenir las infracciones: los humanos son tanto el eslabón más débil como la primera línea de defensa.
Componentes del programa de capacitación
- Incorporación inicial: conceptos básicos de seguridad para todos los nuevos empleados.
- Capacitación trimestral: simulaciones de phishing, informes actualizados sobre amenazas.
- Capacitación para roles específicos: desarrolladores (codificación segura), ejecutivos (protección contra fraude), personal de TI (respuesta a incidentes).
- Simulaciones de phishing: envíe correos electrónicos de phishing simulados y realice un seguimiento de las tasas de clics.
Temas clave de capacitación
- Reconocimiento de correos electrónicos de phishing (urgencia, mala gramática, URL no coincidentes).
- Higiene de contraseñas y uso de administradores de contraseñas.
- Hábitos de navegación seguros.
- Seguridad física (acceso con credencial, escritorio limpio).
- Procedimientos de notificación de incidentes.
- Conciencia de la ingeniería social (pretextos, hostigamientos, seguimiento de vehículos).
Plan de respuesta a incidentes
Un plan de respuesta a incidentes bien definido minimiza los daños y el tiempo de recuperación.
El marco de IR de 6 etapas (NIST)
| Fase | Descripción | Acciones clave |
|---|---|---|
| Preparación | Desarrollar capacidades antes de que ocurran incidentes | Documentar manuales de estrategias, armar un CSIRT, adquirir herramientas, realizar ejercicios prácticos. |
| Detección | Identificar posibles incidentes | Monitoree alertas SIEM, analice correos electrónicos sospechosos, revise alertas IDS, informes de usuarios |
| Contención | Evite que el incidente se propague | Aislar sistemas afectados, bloquear IP maliciosas, desactivar cuentas comprometidas, tomar imágenes de disco |
| Erradicación | Eliminar la amenaza | Elimine malware, parchee vulnerabilidades, restablezca credenciales, reconstruya sistemas a partir de imágenes limpias |
| Recuperación | Restaurar las operaciones normales | Restaurar a partir de copias de seguridad, monitorear la reinfección y devolver gradualmente los sistemas a producción |
| Lecciones aprendidas | Mejorar para la próxima vez | Realizar una autopsia en un plazo de 2 semanas, actualizar los manuales de estrategia e implementar medidas preventivas. |
Niveles de gravedad del incidente
| Nivel | Descripción | Tiempo de respuesta |
|---|---|---|
| SEV-1 | Crítico (violación de datos, ransomware, interrupción del servicio) | Inmediato: respuesta 24 horas al día, 7 días a la semana |
| SEV-2 | Alto (ataque dirigido, brote de malware) | Dentro de 1 hora |
| SEV-3 | Medio (campaña de phishing, único dispositivo infectado) | dentro de 4 horas |
| SEV-4 | Bajo (infracción de política, análisis de bajo riesgo) | siguiente día hábil |
Marcos de cumplimiento
| Estructura | Enfocar | Aplicable a |
|---|---|---|
| ISO 27001 | Gestión de seguridad de la información. | Todas las organizaciones |
| SOC 2 | Controles de la organización de servicios | Empresas SaaS |
| PCI DSS | Seguridad de los datos de las tarjetas de pago | Comercio electrónico, procesadores de pagos. |
| HIPAA | Privacidad de datos sanitarios | asistencia sanitaria, seguros |
| RGPD | Protección de datos personales | Organizaciones que manejan datos de ciudadanos de la UE |
| NIST LCR | Marco de ciberseguridad | Infraestructura crítica, agencias federales de EE. UU. |
| FedRAMP | Seguridad del proveedor de servicios en la nube | Proveedores de nube que trabajan con el gobierno de EE. UU. |
Conclusión
La ciberseguridad no es un destino, es un viaje continuo. El enfoque más eficaz combina:
- Tecnología: EDR, firewalls, cifrado, SIEM.
- Proceso: gestión de parches, respuesta a incidentes, gestión de vulnerabilidades.
- Personas: concienciación sobre la seguridad, formación y cultura de seguridad.
Comience con lo básico: habilite MFA, parchee vulnerabilidades críticas, implemente copias de seguridad y capacite a sus usuarios. A partir de esa base, avance hacia una arquitectura de confianza cero, detección avanzada de amenazas y respuesta automatizada a incidentes.
Artículos destacados

6 patrones de programación que aprendí de ingenieros senior

Crea un asistente privado de notas con IA
Convierte notas Markdown en un asistente consultable sin exponer borradores privados.

Automatiza la extracción de datos de facturas con OCR
Crea un flujo que lee facturas, extrae campos y marca valores dudosos para revisión.
Comentarios
0 comentariosTodavía no hay comentarios aprobados. Las respuestas nuevas pueden esperar moderación.