Zero-Trust-Sicherheitsmodell
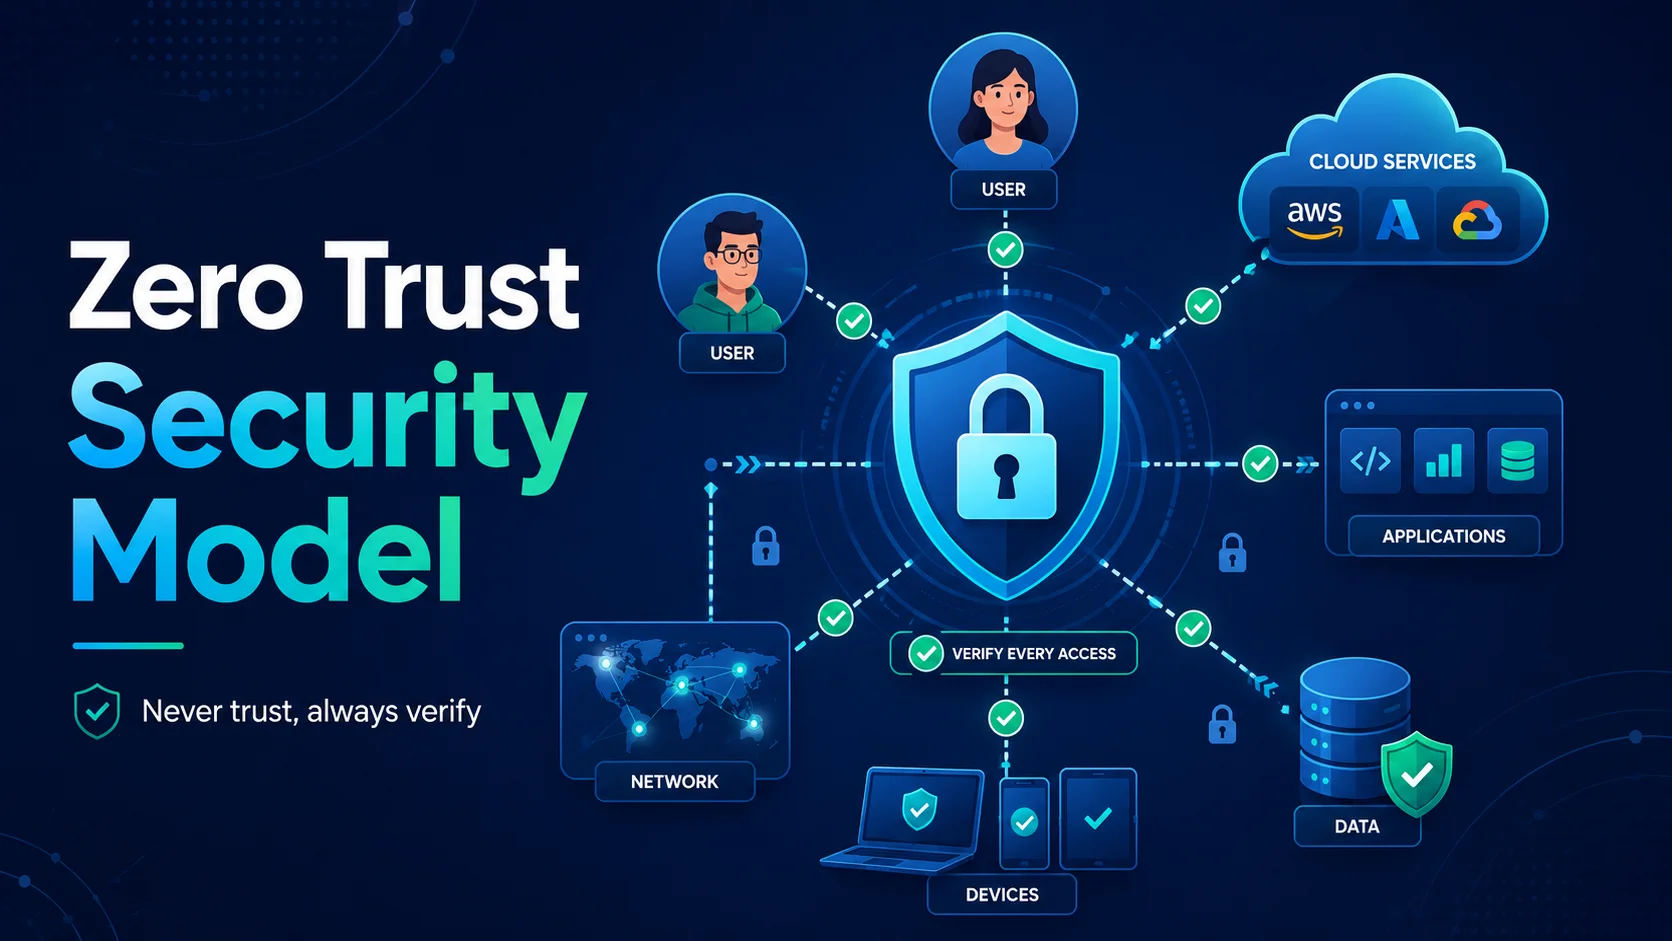
Zero Trust ist ein Sicherheits-Framework, das implizites Vertrauen von jedem Benutzer, Gerät oder Netzwerk eliminiert – innerhalb oder außerhalb des Unternehmensbereichs. Das Grundprinzip ist einfach: **Niemals vertrauen, immer überprüfen**.
Einführung
Zero Trust ist ein Sicherheits-Framework, das implizites Vertrauen von jedem Benutzer, Gerät oder Netzwerk eliminiert – innerhalb oder außerhalb des Unternehmensbereichs. Das Grundprinzip ist einfach: Niemals vertrauen, immer überprüfen.
Das traditionelle „Schloss-und-Wassergraben“-Sicherheitsmodell ging davon aus, dass alles innerhalb des Unternehmensnetzwerks sicher sei. Mit dem Aufkommen von Remote-Arbeit, Cloud-Diensten, SaaS-Anwendungen und mobilen Geräten hat sich der Perimeter aufgelöst. Zero Trust begegnet dieser neuen Realität, indem es jede Zugriffsanfrage als potenziell feindselig behandelt, unabhängig von ihrer Herkunft.
Warum jetzt Zero Trust?
Mehrere Trends haben Zero Trust nicht nur ratsam, sondern sogar unverzichtbar gemacht:
| Trend | Problem des Perimetermodells | Zero-Trust-Lösung |
|---|---|---|
| Remote-/Hybrid-Arbeit | VPNs sind langsam, komplex und ermöglichen einen breiten Netzwerkzugriff | ZTNA gewährt Zugriff auf Anwendungsebene, nicht auf Netzwerkzugriff |
| Cloud-Einführung | Das Unternehmensnetzwerk hostet nicht mehr alle Ressourcen | Identitätsbasierter Zugriff auf Cloud-Ressourcen unabhängig vom Standort |
| SaaS-Anwendungen | Benutzer greifen auf Apps zu, die außerhalb der Kontrolle des Unternehmens liegen | Überall gelten Richtlinien für bedingten Zugriff |
| Ransomware | Seitliche Bewegung innerhalb eines vertrauenswürdigen Netzwerks | Die Mikrosegmentierung begrenzt den Explosionsradius |
| Insider-Bedrohungen | Vertrauenswürdige Insider können Schaden anrichten | Geringste Berechtigung + kontinuierliche Überprüfung |
| Lieferkettenrisiko | Der Zugriff Dritter erweitert die Angriffsfläche | Dienst-zu-Dienst-Authentifizierung mit mTLS |
Grundprinzipien
1. Explizit überprüfen
Authentifizieren und autorisieren Sie immer basierend auf ALLEN verfügbaren Datenpunkten:
- Benutzeridentität – Wer ist der Benutzer? (SSO, MFA)
- Gerätezustand – Ist das Gerät konform? (MDM, Antivirus, Patch-Level)
- Standort – Woher kommt die Anfrage? (IP, Geo)
- Datensensibilität – Worauf wird zugegriffen?
- Verhalten – Ist dieses Verhalten normal? (UEBA – Benutzer- und Entitätsverhaltensanalyse)
- Risikobewertung – Berechnen Sie das Risiko in Echtzeit und setzen Sie es entsprechend durch.
2. Zugriff mit den geringsten Privilegien
Erteilen Sie die zum Ausführen der Aufgabe erforderlichen Mindestberechtigungen für die erforderliche Mindestzeit:
- Just-In-Time (JIT) – Erhöhen Sie Berechtigungen nur bei Bedarf.
- Just-Enough-Access (JEA) – Gewähren Sie nur die spezifischen erforderlichen Berechtigungen.
- Zero Standing Privileges (ZSP) – Kein dauerhafter privilegierter Zugriff. Steigern Sie nach Bedarf.
3. Vermuten Sie einen Verstoß
Entwerfen Sie Systeme unter der Annahme, dass bereits ein Angreifer vorhanden ist:
- Mikrosegmentierung – Isolieren Sie Arbeitslasten, damit ein Verstoß in einer Arbeitslast keine anderen erreicht.
- End-to-End-Verschlüsselung – Jede Kommunikation wird verschlüsselt.
- Kontinuierliche Überwachung – Protokollieren und analysieren Sie alle Aktivitäten.
- Schnelle Reaktion – Automatisierte Reaktion auf Vorfälle (SOAR).
Zero-Trust-Architektur
Logische Architektur
                    ┌──────────────────────────────────┐
                    │       Policy Engine (PDP)        │
                    │  ┌─────────────┐ ┌────────────┐  │
                    │  │ Policy      │ │ Risk       │  │
                    │  │ Database    │ │ Engine     │  │
                    │  └─────────────┘ └────────────┘  │
                    └──────────────┬───────────────────┘
                                   │
┌─────────┐  ┌────────┐  ┌───────▼──────┐  ┌──────────┐  ┌─────────┐
│ User    │  │ Device │  │   Policy     │  │ Resource │  │ Data    │
│ Identity│  │ Health │  │ Enforcement  │  │ (App,    │  │ (Files, │
│ (IDP)   │  │ (MDM)  │  │ Point (PEP)  │  │  API)    │  │  DB)    │
└─────────┘  └────────┘  └──────────────┘  └──────────┘  └─────────┘
Schlüsselkomponenten
| Komponente | Funktion | Beispiele |
|---|---|---|
| Identitätsanbieter (IdP) | Authentifizieren Sie Benutzer | Azure AD, Okta, Keycloak |
| Policy Decision Point (PDP) | Bewerten Sie Zugriffsrichtlinien | OPA, AVP, benutzerdefiniert |
| Policy Enforcement Point (PEP) | Zugriff zulassen/verweigern | API Gateway, ZTNA-Agent |
| Gerätevertrauen | Überprüfen Sie die Gerätekonformität | Jamf, Intune, Workspace ONE |
| Datenschutz | Daten klassifizieren und schützen | Microsoft Purview, Einbruch der Dunkelheit |
| Analyse | Anomalien erkennen | Splunk UEBA, Azure Sentinel |
Zero-Trust-Implementierungsbereiche
1. Identitäts- und Zugriffsmanagement (IAM)
Die Grundlage von Zero Trust ist eine starke Identität:
Authentifizierung:
# Conditional access policy (Azure AD)
access_policy:
  # Require MFA for all external access
  - conditions:
      locations: ["AllTrusted", "AllUntrusted"]
      client_apps: ["All"]
    grant_controls:
      - authentication_strength: "mfa"
      - require_device_to_be_marked_as_compliant: true

  # Block access from unexpected locations
  - conditions:
      locations: ["UntrustedCountries"]
    grant_controls:
      - block: true
Autorisierung – Attributbasierte Zugriffskontrolle (ABAC):
{
  "Effect": "Allow",
  "Action": "read",
  "Resource": "documents/contracts/*",
  "Condition": {
    "StringEquals": {"user.department": "legal"},
    "BoolEquals": {"device.compliant": "true"},
    "IpAddress": {"source.ip": "10.0.0.0/8"}
  }
}
2. Mikrosegmentierung
Teilen Sie das Netzwerk in kleine, isolierte Zonen auf:
Before (flat network):
  [App A] ←→ [App B] ←→ [Database] ←→ [App C]
  A breach in App A can reach Database directly

After (micro-segmented):
  [App A] ──┐
  [App B] ──┤── [API Gateway] ── [Database]
  [App C] ──┘
  Each component has its own firewall rules
  Lateral movement requires breaching multiple segments
Beispiel für eine Kubernetes-Netzwerkrichtlinie:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: db-network-policy
spec:
  podSelector:
    matchLabels:
      app: database
  policyTypes:
    - Ingress
  ingress:
    - from:
        - podSelector:
            matchLabels:
              app: api-server
      ports:
        - protocol: TCP
          port: 5432
    # Deny all other ingress traffic by default
3. Zero Trust Network Access (ZTNA)
ZTNA ersetzt herkömmliche VPNs. Anstatt Zugriff auf Netzwerkebene zu gewähren (Sie befinden sich im VPN und können alles erreichen), gewährt ZTNA Zugriff auf Anwendungsebene basierend auf Identität und Kontext.
| Funktion | VPN | ZTNA |
|---|---|---|
| Zugriffsmodell | Netzwerkebene (breit) | Anwendungsebene (granular) |
| Benutzererfahrung | Client-Software erforderlich | Agentenlose Optionen (browserbasiert) |
| Leistung | Der gesamte Datenverkehr wird über VPN geleitet | Split-Tunneling, direkt zur App |
| Sicherheit | Hohes Risiko einer seitlichen Bewegung | Kein Zugriff auf Netzwerkebene |
| Skalierbarkeit | Hardware-/Appliance-Einschränkungen | Cloud-nativ, elastisch |
| Wartung | Erfordert Patches und Upgrades | SaaS, vom Anbieter verwaltet |
ZTNA-Lösungen:
- Cloudflare-Zugriff – Globales Edge-basiertes ZTNA.
- Zscaler Private Access – Cloud-natives ZTNA.
- Tailscale – WireGuard-basiertes Mesh-VPN mit ZTNA-Prinzipien.
- AWS-verifizierter Zugriff – ZTNA für AWS-Anwendungen.
- NetSkope – CASB + ZTNA.
4. Gerätevertrauen
Bevor Sie Zugriff gewähren, überprüfen Sie, ob das Gerät die Sicherheitsgrundsätze erfüllt:
{
  "device_trust_policy": {
    "os_required": ["Windows 11", "macOS 14+", "Ubuntu 22.04+"],
    "disk_encryption": "required",
    "firewall": "enabled",
    "antivirus": "active_and_updated",
    "patch_level": "within_30_days",
    "screen_lock": "enabled",
    "jailbreak": "not_detected",
    "certificate": "valid_device_cert"
  }
}
Mobile Device Management (MDM)-Integration:
- Microsoft Intune – Bedingter Zugriff basierend auf der Gerätekonformität.
- Jamf Pro – Apple-Geräteverwaltung.
- VMware Workspace ONE – Einheitliche Endpunktverwaltung.
5. Kontinuierliche Überwachung
Zero Trust bedeutet nicht „einmal vertrauen, immer zugreifen“ – es erfordert eine kontinuierliche Überprüfung.
Benutzer- und Entitätsverhaltensanalyse (UEBA):
# Anomaly detection rules
ANOMALOUS_BEHAVIORS = {
    "impossible_travel": {
        "condition": "user.login_location changes > 500km in < 1hr",
        "action": "block access, alert security team"
    },
    "unusual_download": {
        "condition": "user downloads > 100 files in 5 minutes",
        "action": "block, require re-authentication"
    },
    "off_hours_access": {
        "condition": "user accesses sensitive data at 3 AM (not typical)",
        "action": "log, flag for review"
    }
}
SIEM-Integration:
# Splunk search: Detect lateral movement
index=windows sourcetype=WinEventLog:Security EventCode=4624
  [search index=windows sourcetype=WinEventLog:Security EventCode=4625
    | stats count by AccountName
    | where count > 5
    | fields AccountName]
  | stats count by AccountName, ComputerName
  | where count > 3
Zero-Trust-Reifemodell
| Ebene | Identität | Gerät | Netzwerk | Daten | Sichtbarkeit |
|---|---|---|---|---|---|
| 0 – Traditionell | Statische Passwörter | BYOD/keine Kontrolle | Flaches Netzwerk | Minimale Kontrollen | Grundlegende Protokollierung |
| 1 – Anfänglich | SSO + MFA | Grundlegendes MDM | Firewalls, VPN | Dateiberechtigungen | Zentralisierte Protokolle |
| 2 – Fortgeschritten | Bedingter Zugriff | Gerätekonformität | Mikrosegmentierung, ZTNA | DLP, Verschlüsselung | SIEM + UEBA |
| 3 – Optimal | Risikobasiert adaptiv | Automatisierte Antwort | KI-gesteuerte Segmentierung | Dynamische Klassifizierung | Automatisiertes SOAR |
Implementierungs-Roadmap
Phase 1: Gründung (Monate 1-3)
- Schutzoberfläche identifizieren – Dokumentieren Sie Daten, Anwendungen, Assets und Dienste.
- Transaktionsflüsse zuordnen – Verstehen Sie, wie Daten zwischen Komponenten übertragen werden.
- Stellen Sie eine starke Authentifizierung bereit – MFA für alle Benutzer, SSO-Integration.
- Überwachung starten – Protokolle zentralisieren, SIEM bereitstellen.
Phase 2: Anfängliches Zero Trust (Monate 4–8)
- Gerätevertrauen implementieren – MDM, Geräte-Compliance-Richtlinien.
- Bereitstellen von ZTNA – Ersetzen Sie VPN durch ZTNA für vorrangige Anwendungen.
- Beginnen Sie mit der Mikrosegmentierung – Segmentieren Sie kritische Daten und Anwendungen.
- Richtlinien definieren – Erstellen Sie ABAC-Richtlinien für sensible Ressourcen.
Phase 3: Fortgeschrittene (Monate 9–15)
- Vollständige Mikrosegmentierung – Alle Workloads segmentiert.
- Automatisierte Richtliniendurchsetzung – Risikoadaptive Zugriffskontrollen.
- UEBA-Bereitstellung – Verhaltensbasierte Anomalieerkennung.
- Automatisierte Reaktion auf Vorfälle – SOAR-Playbooks.
Phase 4: Optimal (fortlaufend)
- KI-gesteuerte Richtlinien – Maschinelles Lernen für Zugriffsentscheidungen.
- Keine dauerhaften Privilegien – JIT/JEA für alle privilegierten Zugriffe.
- Kontinuierliche Validierung – Echtzeit-Risikobewertung für jede Anfrage.
- Threat Hunting – Proaktive Suche nach Anzeichen einer Kompromittierung.
Häufige Herausforderungen und Abhilfemaßnahmen
| Herausforderung | Schadensbegrenzung |
|---|---|
| Legacy-Anwendungen, die Zugriff auf Netzwerkebene erfordern | Stellen Sie einen ZTNA-Connector/Broker bereit; Planen Sie die Anwendungsmodernisierung |
| Benutzerwiderstand gegen MFA und neue Zugriffsmethoden | Stufenweise Einführung, Benutzerschulung, passwortlose Optionen |
| Kosten für neue Tools und Lizenzen | Beginnen Sie mit den Daten mit dem höchsten Risiko und zeigen Sie den ROI aus dem reduzierten Risiko von Sicherheitsverletzungen auf |
| Komplexität der Richtlinienverwaltung | Verwenden Sie Policy-as-Code (OPA, Rego) und zentralisieren Sie die Richtlinienverwaltung |
| Leistungsaufwand der kontinuierlichen Überprüfung | Zwischenspeichern Sie Entscheidungen, nutzen Sie Edge-basierte Durchsetzung und optimieren Sie die Richtlinienauswertung |
Ein Beispiel für eine Zero-Trust-Richtlinie (OPA/Rego)
package zero_trust

default allow = false

# Allow access only if ALL conditions are met
allow {
    # User is authenticated
    input.user.authenticated == true

    # MFA was used for this session
    input.user.mfa_used == true

    # Device is compliant
    input.device.compliant == true
    input.device.encrypted == true
    input.device.patch_level == "current"

    # Request is within expected parameters
    input.request.sensitivity == "low"
    not input.user.anomalous_behavior
}

# High-sensitivity data requires additional checks
allow {
    input.request.sensitivity == "high"
    input.user.role == "data_analyst"
    input.request.time.hour >= 8
    input.request.time.hour <= 18
    input.request.source_ip in input.allowed_ip_ranges
    input.device.managed == true
}
Fazit
Zero Trust ist kein Produkt, das Sie kaufen – es ist ein Sicherheitsmodell, das Sie implementieren. Der Übergang ist eine Reise:
- Ändern Sie Ihre Denkweise – Vertrauen Sie niemals implizit. Überprüfen Sie immer.
- Beginnen Sie mit der Identität – Eine starke Authentifizierung ist die Grundlage.
- Reduzieren Sie die Angriffsfläche – Geringste Privilegien, Mikrosegmentierung.
- Verstoß vermuten – Überwachen Sie alles und automatisieren Sie Reaktionen.
- Iterieren – Der Zero-Trust-Reifegrad ist ein kontinuierlicher Verbesserungsprozess.
Die Organisationen, die Zero Trust erfolgreich implementieren, werden widerstandsfähiger gegen Ransomware, Lieferkettenangriffe und Insider-Bedrohungen sein – die bestimmenden Cybersicherheitsherausforderungen unserer Zeit.
Empfohlene Artikel

6 Coding-Patterns, die ich von Senior Engineers gelernt habe

Einen privaten KI-Assistenten für Notizen bauen
Mache aus Markdown-Notizen einen durchsuchbaren Assistenten, ohne private Entwürfe offenzulegen.

Rechnungsdaten mit OCR automatisiert auslesen
Baue eine Pipeline, die Rechnungen liest, Felder extrahiert und unsichere Werte markiert.
Kommentare
0 KommentareNoch keine freigegebenen Kommentare sichtbar. Neue Antworten können moderiert werden.