Best Practices für Cybersicherheit
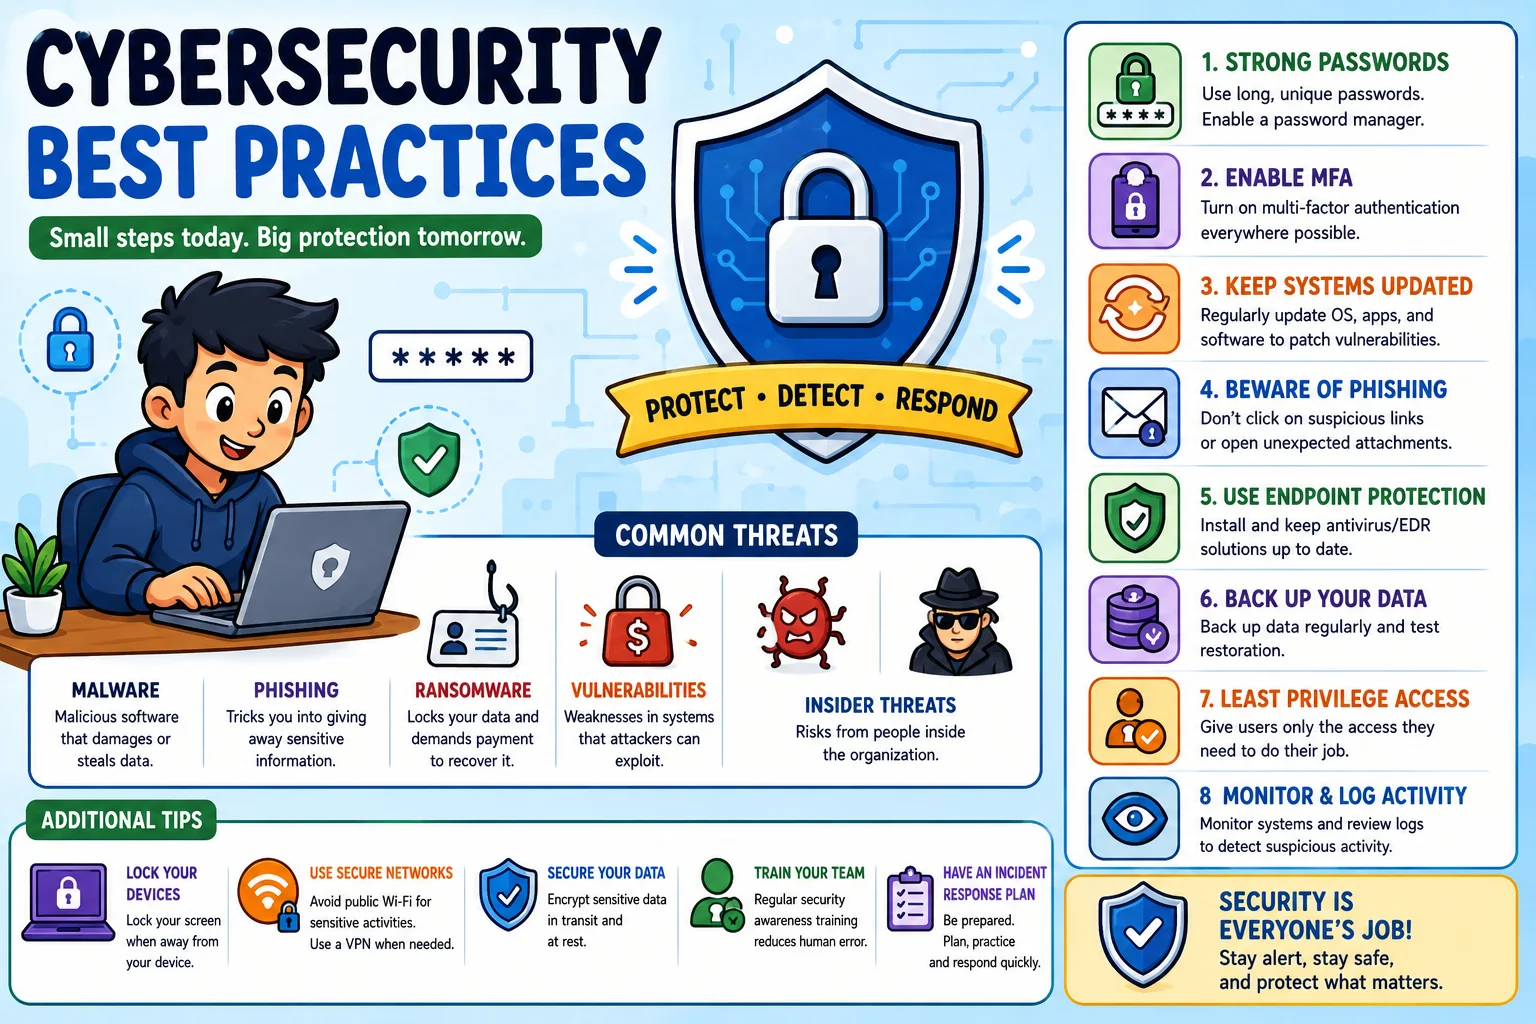
Cybersicherheitsbedrohungen entwickeln sich in ihrer Komplexität und Häufigkeit immer weiter. Den Gegner zu verstehen ist der erste Schritt zum Aufbau einer wirksamen Verteidigung.
Die Bedrohungslandschaft im Jahr 2026
Cybersicherheitsbedrohungen entwickeln sich in ihrer Komplexität und Häufigkeit immer weiter. Den Gegner zu verstehen ist der erste Schritt zum Aufbau einer wirksamen Verteidigung.
Aktuelle Bedrohungsstatistik
- Ransomware – Alle 11 Sekunden kommt es zu einem Ransomware-Angriff. Durchschnittliche Lösegeldforderung: 1,5 Millionen US-Dollar.
- Phishing – 90 % aller Datenschutzverletzungen beginnen mit einer Phishing-E-Mail.
- Zero-Day-Exploits – Jährlich werden mehr als 50 Zero-Day-Schwachstellen entdeckt und ausgenutzt.
- Insider-Bedrohungen – 34 % der Verstöße betreffen interne Akteure (böswillig oder versehentlich).
- Angriffe auf die Lieferkette – Vorfälle mit SolarWinds, Log4j und MOVEit weisen auf ein kaskadierendes Risiko hin.
- KI-gestützte Angriffe – Generative KI erstellt überzeugende Phishing-E-Mails, Deepfake-Audio/-Video für Social Engineering und automatisierte Schwachstellenerkennung.
Häufige Angriffsvektoren
| Angriffsvektor | Beschreibung | Schadensbegrenzung |
|---|---|---|
| Phishing/Spear-Phishing | Betrügerische E-Mails, die Benutzer dazu verleiten, Anmeldedaten preiszugeben oder Malware zu installieren | Schulung zum Sicherheitsbewusstsein, E-Mail-Filterung, MFA |
| Ransomware | Malware verschlüsselt Dateien und verlangt eine Zahlung für die Entschlüsselung | Backups, EDR, Netzwerksegmentierung |
| DDoS | Überlasten Sie Server mit Datenverkehr, was zu Ausfallzeiten führen kann | CDN, Ratenbegrenzung, DDoS-Schutzdienste |
| SQL-Injection | Schädliche SQL-Abfragen über Eingabefelder | Parametrisierte Abfragen, Eingabevalidierung, WAF |
| Cross-Site-Scripting (XSS) | Einschleusen schädlicher Skripte in Webseiten | CSP-Header, Ausgabekodierung, Eingabebereinigung |
| Man-in-the-Middle (MITM) | Abfangen der Kommunikation zwischen zwei Parteien | TLS 1.3, Zertifikat-Pinning, VPN |
| Credential Stuffing | Verwendung geleakter Anmeldeinformationen für den Zugriff auf Konten | MFA, passwortlose Authentifizierung, Überwachung von Sicherheitsverletzungen |
| Zero-Day-Exploit | Angriff auf unbekannte Schwachstellen, bevor Patches vorhanden sind | Tiefenverteidigung, EDR, Anomalieerkennung |
1. Zero-Trust-Architektur
Das traditionelle perimeterbasierte Sicherheitsmodell (Castle-and-Moat) geht davon aus, dass alles innerhalb des Unternehmensnetzwerks vertrauenswürdig ist. Bei Remote-Arbeit, Cloud-Diensten und mobilen Geräten gilt diese Annahme nicht mehr.
Zero-Trust-Prinzipien
- Niemals vertrauen, immer überprüfen – Jede Zugriffsanfrage muss unabhängig von der Herkunft authentifiziert, autorisiert und verschlüsselt werden.
- Zugriff mit den geringsten Berechtigungen – Gewähren Sie die erforderlichen Mindestberechtigungen für die erforderliche Mindestzeit.
- Verstoß vermuten – Entwerfen Sie Systeme unter der Annahme, dass bereits ein Angreifer vorhanden ist. Segmentieren Sie aggressiv und überwachen Sie kontinuierlich.
Implementierungsrahmen
                    ┌──────────────────────┐
                    │    Policy Engine      │
                    │ (IDP + PDP + PEP)     │
                    └──────────┬───────────┘
                               │
  User ──► Device ──► Network ─┼──► Application ──► Data
                               │
                    ┌──────────▼───────────┐
                    │  Continuous Monitoring│
                    │ (SIEM, UEBA, SOAR)    │
                    └──────────────────────┘
NIST Zero Trust Reifegradmodell
| Reifegrad | Eigenschaften |
|---|---|
| Traditionell | Statischer Perimeter, VPN-basierter Zugang, flaches Netzwerk |
| Anfänglich | MFA implementiert, grundlegende Netzwerksegmentierung |
| Fortschrittlich | Mikrosegmentierung, ZTNA ersetzt VPN, Gerätevertrauensbewertung |
| Optimal | Vollautomatische Richtliniendurchsetzung, Echtzeit-Risikobewertung, KI-gesteuerte Reaktion |
2. Starke Authentifizierung
Passwörter allein reichen nicht aus. Selbst komplexe Passwörter werden regelmäßig durch Phishing, Credential Stuffing oder Datenbankverstöße gestohlen.
Multi-Faktor-Authentifizierung (MFA)
| Faktortyp | Beispiele | Sicherheitsstufe |
|---|---|---|
| Etwas, das du weißt | Passwort, PIN | Niedrig |
| Etwas, das du hast | Telefon (TOTP), Hardwareschlüssel, Smartcard | Medium |
| Etwas, das du bist | Fingerabdruck, Gesichtserkennung, Stimme | Hoch |
| Irgendwo bist du | Geolokalisierung, IP-Bereich | Kontextbezogen |
| Etwas, das du tust | Tippmuster, Mausbewegung | Verhalten |
Priorität der MFA-Implementierung:
- Alle nach außen gerichteten Systeme – E-Mail, VPN, SaaS-Anwendungen.
- Privilegierte Konten – Administratorzugriff auf kritische Systeme.
- Alle Benutzer – Auch interne Benutzer sollten MFA verwenden.
Passwortlose Authentifizierung
Ohne Passwort wird der anfälligste Authentifizierungsfaktor eliminiert. Standards:
- WebAuthn – W3C-Standard für die kryptografiebasierte Authentifizierung mit öffentlichem Schlüssel.
- Passkeys – Plattformspezifische Implementierung (Apple, Google, Microsoft).
- FIDO2 – Komplettes passwortloses Framework.
// WebAuthn registration example
const credential = await navigator.credentials.create({
  publicKey: {
    challenge: new Uint8Array([...]),
    rp: { name: "Example Corp", id: "example.com" },
    user: {
      id: new Uint8Array([...]),
      name: "user@example.com",
      displayName: "User"
    },
    pubKeyCredParams: [{ alg: -7, type: "public-key" }]
  }
});
Single Sign-On (SSO)
SSO zentralisiert die Authentifizierung, reduziert die Passwortmüdigkeit und ermöglicht zentralisierte Sicherheitskontrollen:
- SAML 2.0 – Browserbasiertes SSO, üblich in Unternehmen.
- OAuth 2.0 + OpenID Connect – Modernes API-freundliches SSO.
- LDAP / Active Directory – Traditionelles lokales SSO.
3. Regelmäßige Patches und Updates
Ungepatchte Schwachstellen sind der Einstiegspunkt für die meisten Sicherheitsverletzungen. Der Equifax-Verstoß (2017), bei dem 147 Millionen Datensätze offengelegt wurden, wurde durch eine ungepatchte Apache Struts-Schwachstelle verursacht.
Patch-Management-Prozess
Discovery → Assessment → Testing → Deployment → Verification
- Erkennung – Verwenden Sie Schwachstellenscanner (Nessus, Qualys, OpenVAS), um fehlende Patches zu identifizieren.
- Bewertung – Priorisieren Sie basierend auf CVSS-Score, Ausnutzbarkeit und Asset-Kritikalität.
- Testen – Wenden Sie Patches zuerst in Staging-/Testumgebungen an.
- Bereitstellung – Patches in Wellen ausrollen (Kanarienvogel → Pilot → vollständig).
- Überprüfung – Führen Sie Scans durch, um zu bestätigen, dass Patches erfolgreich angewendet wurden.
Kritische Patch-Zeitpläne
| Schwere | CVSS-Score | Patch-Fenster |
|---|---|---|
| Kritisch | 9.0-10.0 | 48 Stunden |
| Hoch | 7.0-8.9 | 7 Tage |
| Medium | 4.0-6.9 | 30 Tage |
| Niedrig | 0.1-3.9 | Nächster geplanter Zyklus |
Automatisierungstools
- WSUS – Windows Server Update Services.
- Red Hat Satellite – Linux-Patch-Management.
- Automox – Cloud-native Patch-Orchestrierung.
- ManageEngine Patch Connect Plus – Patching von Drittanbietern.
4. Netzwerksicherheit
Netzwerksegmentierung
Teilen Sie das Netzwerk in isolierte Zonen auf, um Verstöße einzudämmen:
[Internet]
    │
┌───▼─────────────────────┐
│     DMZ                 │  Web servers, VPN gateways
└─────────────────────────┘
    │
┌───▼─────────────────────┐
│     Internal Zone       │  User workstations, printers
└─────────────────────────┘
    │
┌───▼─────────────────────┐
│     Restricted Zone     │  Databases, source control, secrets
└─────────────────────────┘
    │
┌───▼─────────────────────┐
│     OT / ICS Zone       │  Industrial control systems
└─────────────────────────┘
Firewalls
| Typ | Schicht | Beispiel |
|---|---|---|
| Paketfilter | 3-4 | iptables, ACLs |
| Zustandsbehaftet | 3-4 | pfSense, Windows-Firewall |
| Bewerbung (WAF) | 7 | Cloudflare, AWS WAF, ModSecurity |
| Next-Gen (NGFW) | 3-7 | Palo Alto, Fortinet, Check Point |
Einbruchserkennung/-prävention
- Snort – Open-Source-Signatur-basiertes IDS/IPS.
- Suricata – Multithreaded, unterstützt Hardwarebeschleunigung.
- Zeek (Bro) – Netzwerkanalyse-Framework zur Anomalieerkennung.
Beispiel für IDS/IPS-Regeln (Snort)
# Detect SQL injection attempts
alert tcp $EXTERNAL_NET any -> $HTTP_SERVERS $HTTP_PORTS (
  msg:"SQL Injection - UNION SELECT";
  content:"UNION"; nocase;
  content:"SELECT"; nocase; distance:0;
  sid:1000001; rev:1;
)
5. Endpunktschutz
Endpunkte (Laptops, Server, mobile Geräte) sind das häufigste Ziel einer Erstkompromittierung.
Endpunkterkennung und -reaktion (EDR)
EDR geht über herkömmliche Antivirenprogramme hinaus, indem es Verhaltensmuster überwacht:
| Besonderheit | Traditionelle AV | EDR |
|---|---|---|
| Erkennungsmethode | Unterschriften | Verhalten + ML |
| Antwort | Unter Quarantäne stellen oder löschen | Isolieren, untersuchen, beheben |
| Sichtweite | Dateisystem | Prozesse, Registry, Netzwerk, Speicher |
| Forensik | Beschränkt | Vollständige Zeitleiste der Ereignisse |
| Bedrohungsjagd | NEIN | Ja |
Top EDR-Lösungen: CrowdStrike Falcon, SentinelOne, Microsoft Defender for Endpoint, Palo Alto Cortex XDR.
Anwendungskontrolle
- Zulassungsliste – Nur genehmigte Anwendungen können ausgeführt werden.
- Microsoft AppLocker – Windows-Anwendungssteuerung.
- Google Santa – Zulassungsliste für macOS-Anwendungen.
- Linux-Sicherheitsmodule – AppArmor, SELinux.
6. Datenschutz
Verschlüsselung
Im Ruhezustand:
- AES-256 – Industriestandard für Datenverschlüsselung.
- Vollständige Festplattenverschlüsselung – BitLocker (Windows), FileVault (macOS), LUKS (Linux).
- Datenbankverschlüsselung – Transparente Datenverschlüsselung (TDE), Verschlüsselung auf Spaltenebene.
- Cloud-Speicher – Serverseitige Verschlüsselung (SSE-S3, SSE-KMS), clientseitige Verschlüsselung.
Unterwegs:
- TLS 1.3 – Aktueller Standard für Transportverschlüsselung.
- mTLS – Gegenseitiges TLS für die Dienst-zu-Dienst-Authentifizierung.
- SSH – Sicherer Fernzugriff.
- IPsec – Verschlüsselung auf Netzwerkebene für VPNs.
Backup-Strategie – Die 3-2-1-Regel
| Komponente | Erfordernis | Beispiel |
|---|---|---|
| 3 Exemplare | Original + 2 Backups | Produktion + lokales Backup + Cloud-Backup |
| 2 Medientypen | Verschiedene Speichertechnologien | SSD + Band oder HDD + Cloud |
| 1 außerhalb des Standorts | Separater physischer Standort | Cloud-Region oder anderes Rechenzentrum |
Verhinderung von Datenverlust (DLP)
DLP-Tools überwachen und steuern die Bewegung sensibler Daten:
- Netzwerk-DLP – Scannt ausgehenden Datenverkehr auf Kreditkarten, SSN und IP.
- Endpoint DLP – Verhindert das Kopieren vertraulicher Dateien auf USB-Laufwerke.
- Cloud DLP – Scannt SaaS-Anwendungen auf Datenoffenlegung.
7. Schulung zum Sicherheitsbewusstsein
Technologie allein kann Verstöße nicht verhindern – der Mensch ist sowohl das schwächste Glied als auch die erste Verteidigungslinie.
Bestandteile des Schulungsprogramms
- Erstes Onboarding – Sicherheitsgrundlagen für alle neuen Mitarbeiter.
- Vierteljährliche Schulung – Phishing-Simulationen, aktualisierte Bedrohungsinformationen.
- Rollenspezifische Schulung – Entwickler (sichere Codierung), Führungskräfte (Betrugsschutz), IT-Personal (Reaktion auf Vorfälle).
- Phishing-Simulationen – Senden Sie simulierte Phishing-E-Mails und verfolgen Sie die Klickraten.
Wichtige Schulungsthemen
- Erkennen von Phishing-E-Mails (Dringlichkeit, schlechte Grammatik, nicht übereinstimmende URLs).
- Passworthygiene und Verwendung von Passwortmanagern.
- Sichere Surfgewohnheiten.
- Physische Sicherheit (Zugangsausweis, sauberer Schreibtisch).
- Verfahren zur Meldung von Vorfällen.
- Bewusstsein für Social Engineering (Vorwände, Hetze, Tailgating).
Reaktionsplan für Vorfälle
Ein klar definierter Notfallreaktionsplan minimiert Schäden und Wiederherstellungszeit.
Das 6-stufige IR-Framework (NIST)
| Phase | Beschreibung | Schlüsselaktionen |
|---|---|---|
| Vorbereitung | Bauen Sie Fähigkeiten auf, bevor es zu Zwischenfällen kommt | Dokumentieren Sie Spielbücher, stellen Sie ein CSIRT zusammen, erwerben Sie Werkzeuge und führen Sie Tischübungen durch |
| Erkennung | Identifizieren Sie potenzielle Vorfälle | Überwachen Sie SIEM-Warnungen, analysieren Sie verdächtige E-Mails, überprüfen Sie IDS-Warnungen und Benutzerberichte |
| Eindämmung | Verhindern Sie, dass sich der Vorfall ausbreitet | Isolieren Sie betroffene Systeme, blockieren Sie bösartige IPs, deaktivieren Sie kompromittierte Konten, erstellen Sie Disk-Images |
| Ausrottung | Entfernen Sie die Bedrohung | Entfernen Sie Malware, beheben Sie Schwachstellen, setzen Sie Anmeldeinformationen zurück und erstellen Sie Systeme aus sauberen Images neu |
| Erholung | Stellen Sie den normalen Betrieb wieder her | Stellen Sie Backups wieder her, überwachen Sie sie auf erneute Infektionen und bringen Sie Systeme nach und nach wieder in den Produktionsbetrieb |
| Gelernte Erkenntnisse | Für das nächste Mal verbessern | Führen Sie innerhalb von 2 Wochen eine Obduktion durch, aktualisieren Sie die Playbooks und implementieren Sie vorbeugende Maßnahmen |
Schweregrade von Vorfällen
| Ebene | Beschreibung | Ansprechzeit |
|---|---|---|
| SEV-1 | Kritisch (Datenverletzung, Ransomware, Dienstausfall) | Sofort – Reaktion rund um die Uhr |
| SEV-2 | Hoch (gezielter Angriff, Malware-Ausbruch) | Innerhalb von 1 Stunde |
| SEV-3 | Mittel (Phishing-Kampagne, einzelnes infiziertes Gerät) | Innerhalb von 4 Stunden |
| SEV-4 | Niedrig (Richtlinienverstoß, Scan mit geringem Risiko) | Nächster Werktag |
Compliance-Frameworks
| Rahmen | Fokus | Anwendbar auf |
|---|---|---|
| ISO 27001 | Informationssicherheitsmanagement | Alle Organisationen |
| SOC 2 | Kontrollen der Serviceorganisation | SaaS-Unternehmen |
| PCI DSS | Sicherheit der Zahlungskartendaten | E-Commerce, Zahlungsabwickler |
| HIPAA | Datenschutz im Gesundheitswesen | Gesundheitswesen, Versicherungen |
| DSGVO | Schutz personenbezogener Daten | Organisationen, die Daten von EU-Bürgern verarbeiten |
| NIST CSF | Cybersicherheitsrahmen | Kritische Infrastruktur, US-Bundesbehörden |
| FedRAMP | Sicherheit von Cloud-Dienstanbietern | Cloud-Anbieter arbeiten mit der US-Regierung zusammen |
Abschluss
Cybersicherheit ist kein Ziel – es ist eine kontinuierliche Reise. Der effektivste Ansatz kombiniert:
- Technologie – EDR, Firewalls, Verschlüsselung, SIEM.
- Prozess – Patch-Management, Reaktion auf Vorfälle, Schwachstellenmanagement.
- Menschen – Sicherheitsbewusstsein, Schulung, Sicherheitskultur.
Beginnen Sie mit den Grundlagen: Aktivieren Sie MFA, beheben Sie kritische Schwachstellen, implementieren Sie Backups und schulen Sie Ihre Benutzer. Bauen Sie auf dieser Grundlage eine Zero-Trust-Architektur, eine erweiterte Bedrohungserkennung und eine automatisierte Reaktion auf Vorfälle auf.
Empfohlene Artikel

6 Coding-Patterns, die ich von Senior Engineers gelernt habe

Einen privaten KI-Assistenten für Notizen bauen
Mache aus Markdown-Notizen einen durchsuchbaren Assistenten, ohne private Entwürfe offenzulegen.

Rechnungsdaten mit OCR automatisiert auslesen
Baue eine Pipeline, die Rechnungen liest, Felder extrahiert und unsichere Werte markiert.
Kommentare
0 KommentareNoch keine freigegebenen Kommentare sichtbar. Neue Antworten können moderiert werden.