نموذج أمان الثقة المعدومة
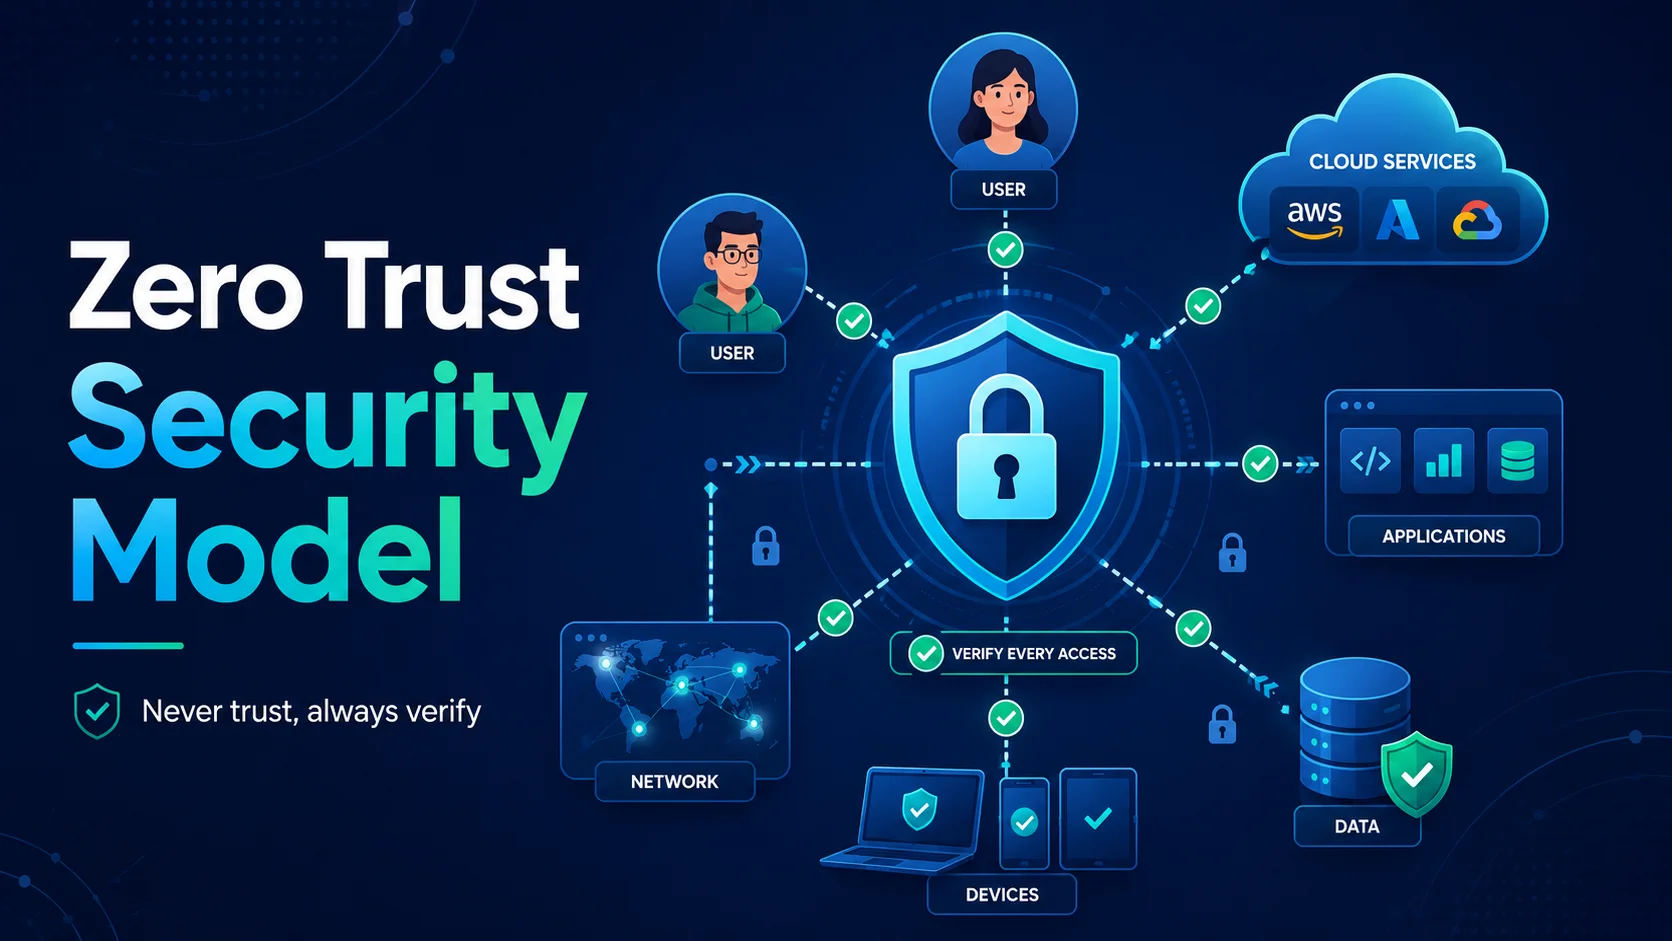
Zero Trust هو إطار عمل أمني يزيل الثقة الضمنية من أي مستخدم أو جهاز أو شبكة، داخل محيط المؤسسة أو خارجه. المبدأ الأساسي بسيط: **لا تثق أبدًا، تحقق دائمًا**.
مقدمة
Zero Trust هو إطار عمل أمني يزيل الثقة الضمنية من أي مستخدم أو جهاز أو شبكة، داخل محيط المؤسسة أو خارجه. المبدأ الأساسي بسيط: لا تثق أبدًا، تحقق دائمًا.
يفترض نموذج الأمان التقليدي "القلعة والخندق" أن كل شيء داخل شبكة الشركة آمن. مع ظهور العمل عن بعد، والخدمات السحابية، وتطبيقات SaaS، والأجهزة المحمولة، اختفى المحيط. تعالج Zero Trust هذا الواقع الجديد من خلال التعامل مع كل طلب وصول على أنه قد يكون عدائيًا، بغض النظر عن مصدره.
لماذا الثقة المعدومة الآن؟
هناك العديد من الاتجاهات التي جعلت الثقة المعدومة ليست فقط مستحسنة ولكنها ضرورية:
| الاتجاه | مشكلة النموذج المحيطي | حل الثقة المعدومة |
|---|---|---|
| العمل عن بعد/الهجين | شبكات VPN بطيئة ومعقدة وتمنح وصولاً واسعًا إلى الشبكة | تمنح ZTNA الوصول على مستوى التطبيق، وليس الوصول إلى الشبكة |
| اعتماد السحابة | لم تعد شبكة الشركة تستضيف جميع الموارد | الوصول القائم على الهوية إلى الموارد السحابية بغض النظر عن الموقع |
| تطبيقات SaaS | يصل المستخدمون إلى التطبيقات خارج سيطرة الشركة | تنطبق سياسات الوصول المشروط في كل مكان |
| ** برامج الفدية ** | الحركة الجانبية داخل شبكة موثوقة | التقسيم الجزئي يحد من نصف قطر الانفجار |
| ** التهديدات الداخلية ** | يمكن أن يتسبب المطلعون الموثوق بهم في حدوث ضرر | أقل امتياز + التحقق المستمر |
| مخاطر سلسلة التوريد | يؤدي وصول الطرف الثالث إلى توسيع سطح الهجوم | مصادقة خدمة إلى خدمة مع mTLS |
المبادئ الأساسية
1. التحقق بشكل صريح
قم دائمًا بالمصادقة والتفويض بناءً على جميع نقاط البيانات المتاحة:
- هوية المستخدم — من هو المستخدم؟ (SSO، وزارة الخارجية)
- حالة الجهاز — هل الجهاز متوافق؟ (MDM، مكافحة الفيروسات، مستوى التصحيح)
- الموقع — من أين يأتي الطلب؟ (الملكية الفكرية والجغرافية)
- حساسية البيانات — ما الذي يتم الوصول إليه؟
- السلوك — هل هذا السلوك طبيعي؟ (UEBA - تحليلات سلوك المستخدم والكيان)
- درجة المخاطرة — حساب المخاطر في الوقت الفعلي وتنفيذها وفقًا لذلك.
2. الوصول الأقل امتيازًا
منح الحد الأدنى من الأذونات اللازمة لأداء المهمة، للحد الأدنى من الوقت المطلوب:
- في الوقت المناسب (JIT) — قم برفع الامتيازات عند الحاجة فقط.
- ** الوصول الكافي (JEA) ** — منح الأذونات المحددة المطلوبة فقط.
- الامتيازات الدائمة الصفرية (ZSP) — لا يوجد وصول مميز دائم. الارتقاء حسب الطلب.
3. افترض الخرق
أنظمة التصميم التي تفترض وجود مهاجم بالفعل:
- التجزئة الدقيقة — عزل أعباء العمل بحيث لا يصل الانتهاك في أحدها إلى الآخرين.
- التشفير الشامل — يتم تشفير كل اتصال.
- المراقبة المستمرة — تسجيل كافة الأنشطة وتحليلها.
- الاستجابة السريعة — الاستجابة الآلية للحوادث (SOAR).
هندسة الثقة المعدومة
العمارة المنطقية
                    ┌──────────────────────────────────┐
                    │       Policy Engine (PDP)        │
                    │  ┌─────────────┐ ┌────────────┐  │
                    │  │ Policy      │ │ Risk       │  │
                    │  │ Database    │ │ Engine     │  │
                    │  └─────────────┘ └────────────┘  │
                    └──────────────┬───────────────────┘
                                   │
┌─────────┐  ┌────────┐  ┌───────▼──────┐  ┌──────────┐  ┌─────────┐
│ User    │  │ Device │  │   Policy     │  │ Resource │  │ Data    │
│ Identity│  │ Health │  │ Enforcement  │  │ (App,    │  │ (Files, │
│ (IDP)   │  │ (MDM)  │  │ Point (PEP)  │  │  API)    │  │  DB)    │
└─────────┘  └────────┘  └──────────────┘  └──────────┘  └─────────┘
المكونات الرئيسية
| مكون | وظيفة | أمثلة |
|---|---|---|
| موفر الهوية (IdP) | مصادقة المستخدمين | أزور أد، أوكتا، كيكلوك |
| نقطة قرار السياسة (PDP) | تقييم سياسات الوصول | OPA، AVP، مخصص |
| ** نقطة إنفاذ السياسة (PEP) ** | السماح/رفض الوصول | بوابة API، وكيل ZTNA |
| ثقة الجهاز | التحقق من امتثال الجهاز | جامف، إينتوني، مساحة عمل واحدة |
| ** حماية البيانات ** | تصنيف وحماية البيانات | مايكروسوفت بورفيو، حلول الظلام |
| ** التحليلات ** | كشف الحالات الشاذة | سبلانك UEBA، أزور سنتينل |
مجالات تنفيذ الثقة المعدومة
1. إدارة الهوية والوصول (IAM)
أساس Zero Trust هو الهوية القوية:
المصادقة:
# Conditional access policy (Azure AD)
access_policy:
  # Require MFA for all external access
  - conditions:
      locations: ["AllTrusted", "AllUntrusted"]
      client_apps: ["All"]
    grant_controls:
      - authentication_strength: "mfa"
      - require_device_to_be_marked_as_compliant: true

  # Block access from unexpected locations
  - conditions:
      locations: ["UntrustedCountries"]
    grant_controls:
      - block: true
التفويض - التحكم في الوصول المستند إلى السمات (ABAC):
{
  "Effect": "Allow",
  "Action": "read",
  "Resource": "documents/contracts/*",
  "Condition": {
    "StringEquals": {"user.department": "legal"},
    "BoolEquals": {"device.compliant": "true"},
    "IpAddress": {"source.ip": "10.0.0.0/8"}
  }
}
2. التجزئة الدقيقة
تقسيم الشبكة إلى مناطق صغيرة معزولة:
Before (flat network):
  [App A] ←→ [App B] ←→ [Database] ←→ [App C]
  A breach in App A can reach Database directly

After (micro-segmented):
  [App A] ──┐
  [App B] ──┤── [API Gateway] ── [Database]
  [App C] ──┘
  Each component has its own firewall rules
  Lateral movement requires breaching multiple segments
مثال على سياسة شبكة Kubernetes:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: db-network-policy
spec:
  podSelector:
    matchLabels:
      app: database
  policyTypes:
    - Ingress
  ingress:
    - from:
        - podSelector:
            matchLabels:
              app: api-server
      ports:
        - protocol: TCP
          port: 5432
    # Deny all other ingress traffic by default
3. الوصول إلى شبكة الثقة المعدومة (ZTNA)
تحل ZTNA محل شبكات VPN التقليدية. بدلاً من منح الوصول على مستوى الشبكة (أنت على VPN، يمكنك الوصول إلى كل شيء)، تمنح ZTNA الوصول على مستوى التطبيق بناءً على الهوية والسياق.
| ميزة | VPN | زتنا |
|---|---|---|
| نموذج الوصول | على مستوى الشبكة (واسع) | مستوى التطبيق (الحبيبي) |
| تجربة المستخدم | مطلوب برنامج العميل | خيارات بدون وكيل (تعتمد على المتصفح) |
| الأداء | يتم توجيه كل حركة المرور عبر VPN | تقسيم الأنفاق، مباشرة إلى التطبيق |
| الأمن | خطر كبير للحركة الجانبية | لا يوجد وصول على مستوى الشبكة |
| قابلية التوسع | قيود الأجهزة/الأجهزة | سحابي، مرن |
| الصيانة | يتطلب التصحيح والترقيات | SaaS، يديرها الموفر |
حلول زتنا:
- Cloudflare Access — ZTNA العالمية القائمة على الحافة.
- ** الوصول الخاص إلى Zscaler ** — ZTNA السحابية الأصلية.
- Tailscale — شبكة VPN متداخلة قائمة على WireGuard ومبادئ ZTNA.
- الوصول المعتمد من AWS — ZTNA لتطبيقات AWS.
- NetSkope — CASB + ZTNA.
4. ثقة الجهاز
قبل منح الوصول، تأكد من أن الجهاز يلبي الخطوط الأساسية للأمان:
{
  "device_trust_policy": {
    "os_required": ["Windows 11", "macOS 14+", "Ubuntu 22.04+"],
    "disk_encryption": "required",
    "firewall": "enabled",
    "antivirus": "active_and_updated",
    "patch_level": "within_30_days",
    "screen_lock": "enabled",
    "jailbreak": "not_detected",
    "certificate": "valid_device_cert"
  }
}
تكامل إدارة الأجهزة المحمولة (MDM):
- Microsoft Intune — الوصول المشروط بناءً على امتثال الجهاز.
- Jamf Pro — إدارة أجهزة Apple.
- VMware Workspace ONE — إدارة موحدة لنقاط النهاية.
5. المراقبة المستمرة
الثقة المعدومة ليست "الثقة مرة واحدة، الوصول دائمًا" - فهي تتطلب التحقق المستمر.
تحليلات سلوك المستخدم والكيان (UEBA):
# Anomaly detection rules
ANOMALOUS_BEHAVIORS = {
    "impossible_travel": {
        "condition": "user.login_location changes > 500km in < 1hr",
        "action": "block access, alert security team"
    },
    "unusual_download": {
        "condition": "user downloads > 100 files in 5 minutes",
        "action": "block, require re-authentication"
    },
    "off_hours_access": {
        "condition": "user accesses sensitive data at 3 AM (not typical)",
        "action": "log, flag for review"
    }
}
تكامل SIEM:
# Splunk search: Detect lateral movement
index=windows sourcetype=WinEventLog:Security EventCode=4624
  [search index=windows sourcetype=WinEventLog:Security EventCode=4625
    | stats count by AccountName
    | where count > 5
    | fields AccountName]
  | stats count by AccountName, ComputerName
  | where count > 3
نموذج نضج الثقة المعدومة
| المستوى | الهوية | الجهاز | الشبكة | البيانات | الرؤية |
|---|---|---|---|---|---|
| 0 — تقليدي | كلمات المرور الثابتة | BYOD/لا يوجد تحكم | شبكة مسطحة | الحد الأدنى من الضوابط | التسجيل الأساسي |
| 1 — الأولي | تسجيل الدخول الموحد + وزارة الخارجية | MDM الأساسية | جدران الحماية، VPN | أذونات الملف | سجلات مركزية |
| 2 — متقدم | الوصول المشروط | امتثال الجهاز | التجزئة الدقيقة، ZTNA | DLP، التشفير | سيم + يويفا |
| 3 — الأمثل | التكيف على أساس المخاطر | الرد الآلي | تجزئة تعتمد على الذكاء الاصطناعي | التصنيف الديناميكي | SOAR الآلي |
خارطة طريق التنفيذ
المرحلة الأولى: التأسيس (الأشهر 1-3)
- تحديد السطح المحمي — توثيق البيانات والتطبيقات والأصول والخدمات.
- تعيين تدفقات المعاملات — فهم كيفية انتقال البيانات بين المكونات.
- نشر مصادقة قوية — MFA لجميع المستخدمين، وتكامل تسجيل الدخول الموحد (SSO).
- بدء المراقبة — مركزية السجلات ونشر SIEM.
المرحلة الثانية: الثقة المعدومة الأولية (الأشهر 4-8)
- تنفيذ ثقة الجهاز — MDM، وسياسات امتثال الجهاز.
- نشر ZTNA — استبدل VPN بـ ZTNA للتطبيقات ذات الأولوية.
- بدء التقسيم الجزئي — تقسيم البيانات والتطبيقات المهمة.
- تحديد السياسات — إنشاء سياسات ABAC للموارد الحساسة.
المرحلة 3: المتقدم (الأشهر 9-15)
- تقسيم جزئي كامل — تم تقسيم كافة أعباء العمل.
- التنفيذ الآلي للسياسة — ضوابط الوصول التي تتكيف مع المخاطر.
- نشر UEBA — اكتشاف الحالات الشاذة بناءً على السلوك.
- الاستجابة التلقائية للحوادث — قواعد تشغيل SOAR.
المرحلة 4: الأمثل (مستمرة)
- السياسات المستندة إلى الذكاء الاصطناعي — التعلم الآلي لاتخاذ قرارات الوصول.
- الامتيازات الدائمة الصفرية — JIT/JEA لجميع الوصول المميز.
- التحقق المستمر — تسجيل المخاطر في الوقت الفعلي لكل طلب.
- تعقب التهديدات — بحث استباقي عن مؤشرات الاختراق.
التحديات المشتركة والتخفيفات
| التحدي | التخفيف |
|---|---|
| التطبيقات القديمة التي تتطلب الوصول على مستوى الشبكة | نشر موصل/وسيط ZTNA؛ تحديث تطبيق الخطة |
| مقاومة المستخدم لـ MFA وطرق الوصول الجديدة | الطرح المرحلي، وتعليم المستخدم، وخيارات بدون كلمة مرور |
| تكلفة الأدوات والتراخيص الجديدة | ابدأ بالبيانات الأكثر خطورة، واعرض عائد الاستثمار من انخفاض مخاطر الاختراق |
| التعقيد في إدارة السياسات | استخدام السياسة كرمز (OPA، Rego)، إدارة السياسة بشكل مركزي |
| النفقات العامة للأداء للتحقق المستمر | قرارات التخزين المؤقت، واستخدام الإنفاذ القائم على الحافة، وتحسين تقييم السياسة |
مثال على سياسة الثقة المعدومة (OPA/Rego)
package zero_trust

default allow = false

# Allow access only if ALL conditions are met
allow {
    # User is authenticated
    input.user.authenticated == true

    # MFA was used for this session
    input.user.mfa_used == true

    # Device is compliant
    input.device.compliant == true
    input.device.encrypted == true
    input.device.patch_level == "current"

    # Request is within expected parameters
    input.request.sensitivity == "low"
    not input.user.anomalous_behavior
}

# High-sensitivity data requires additional checks
allow {
    input.request.sensitivity == "high"
    input.user.role == "data_analyst"
    input.request.time.hour >= 8
    input.request.time.hour <= 18
    input.request.source_ip in input.allowed_ip_ranges
    input.device.managed == true
}
الاستنتاج
إن Zero Trust ليس منتجًا تشتريه، بل هو نموذج أمان تقوم بتنفيذه. الانتقال عبارة عن رحلة:
- غيِّر العقلية — لا تثق ضمنيًا أبدًا. تحقق دائما.
- ابدأ بالهوية — المصادقة القوية هي الأساس.
- تقليل سطح الهجوم — أقل امتيازات، تجزئة دقيقة.
- افترض حدوث خرق — مراقبة كل شيء، وأتمتة الاستجابات.
- التكرار — إن نضج الثقة المعدومة هو عملية تحسين مستمرة.
ستكون المؤسسات التي نجحت في تنفيذ برنامج Zero Trust أكثر مرونة في مواجهة برامج الفدية وهجمات سلسلة التوريد والتهديدات الداخلية - وهي تحديات الأمن السيبراني المحددة في عصرنا.
مقالات مختارة
50 مهارة من Claude تستحق البناء في 2026
ابن مساعد ملاحظات خاص بالذكاء الاصطناعي
حوّل مجلد ملاحظات Markdown إلى مساعد بحث دون كشف المسودات الخاصة.
أتمتة استخراج بيانات الفواتير باستخدام OCR
ابن خط معالجة يقرأ الفواتير ويستخرج الحقول ويعلّم القيم غير المؤكدة للمراجعة.
التعليقات
0 تعليقاتلا توجد تعليقات معتمدة بعد. قد تنتظر الردود الجديدة المراجعة.