DevSecOps: دمج الأمان في DevOps
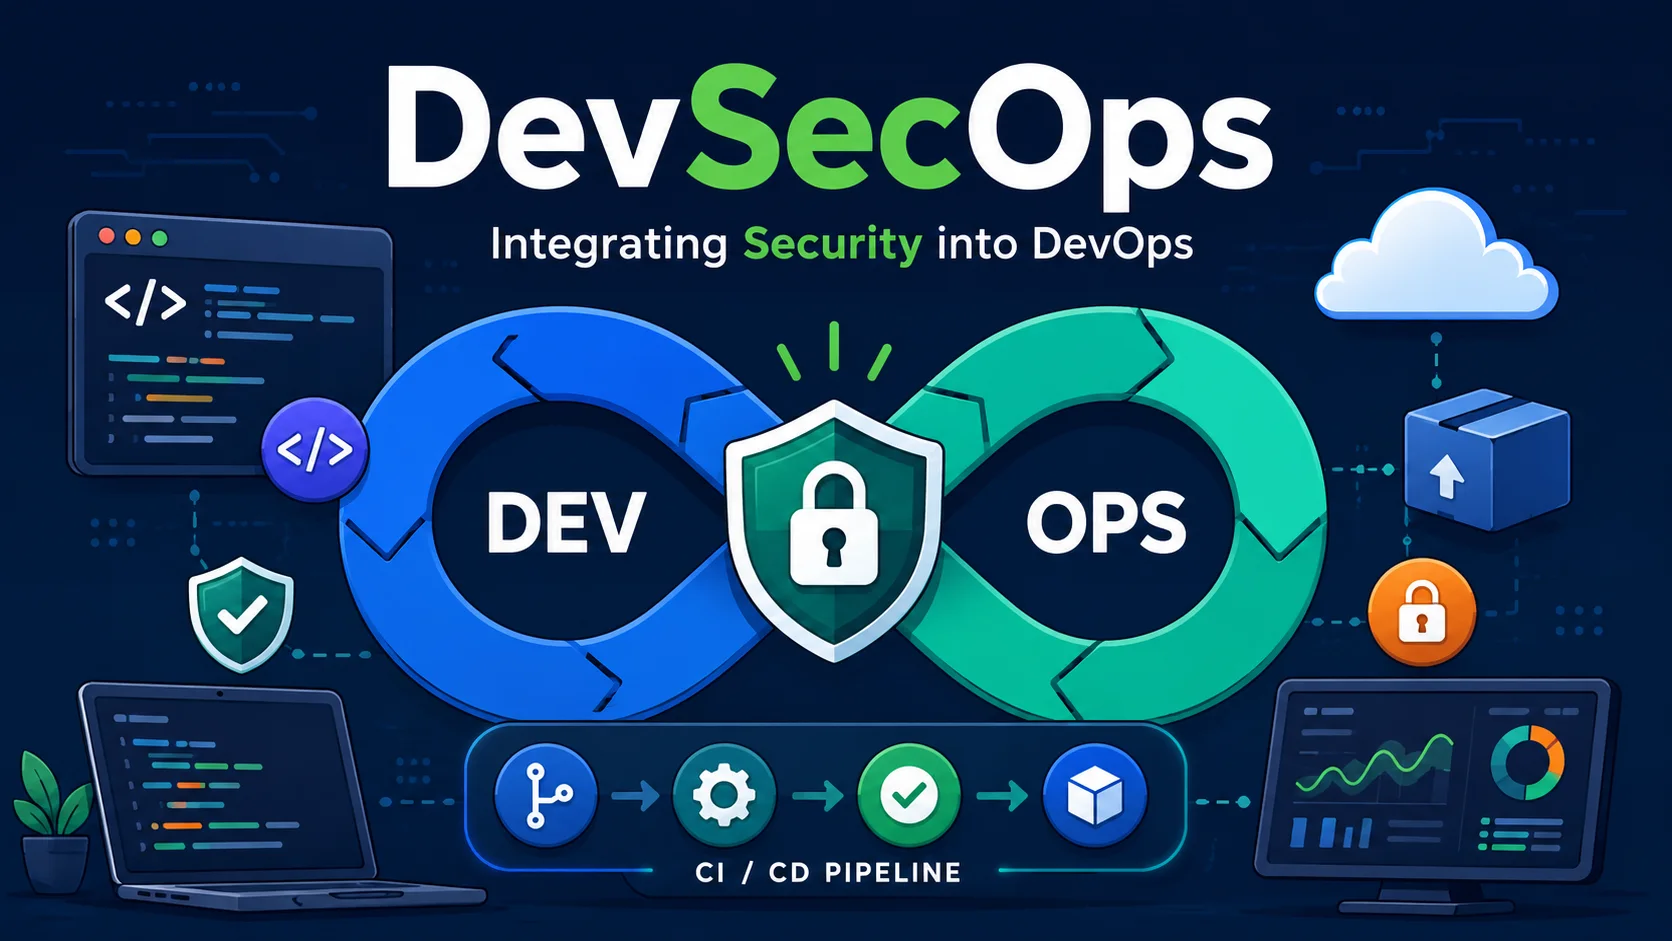
DevSecOps هي ممارسة دمج الأمان في كل مرحلة من مراحل دورة حياة تطوير البرمجيات - بدءًا من التخطيط والترميز وحتى الاختبار والنشر والعمليات. بدلاً من التعامل مع الأمن كبوابة نهائية (أو ما هو أسوأ من ذلك، كفكرة لاحقة)، تجعل DevSecOps الأمن مسؤولية مستمرة ومشتركة عبر فرق التطوير والعمليات والأمان.
مقدمة
DevSecOps هي ممارسة دمج الأمان في كل مرحلة من مراحل دورة حياة تطوير البرمجيات - بدءًا من التخطيط والترميز وحتى الاختبار والنشر والعمليات. بدلاً من التعامل مع الأمن كبوابة نهائية (أو ما هو أسوأ من ذلك، كفكرة لاحقة)، تجعل DevSecOps الأمن مسؤولية مستمرة ومشتركة عبر فرق التطوير والعمليات والأمان.
الفلسفة الأساسية هي "التحول إلى اليسار" — معالجة المخاوف الأمنية في أقرب وقت ممكن في عملية التطوير، عندما تكون أقل تكلفة وأسهل في الإصلاح. تبلغ تكلفة معالجة الثغرة الأمنية الموجودة في الإنتاج 100 مرة أكثر من تلك التي تم اكتشافها أثناء التصميم.
فلسفة التحول اليساري
تكلفة إصلاح نقاط الضعف
Stage         Cost to Fix          Detection
──────────────────────────────────────────────
Design        $1                   Threat modeling, architecture review
Development   $6                   SAST, peer review
Testing       $15                  DAST, penetration testing
Staging       $40                  Integration tests
Production    $100+                Incident response, breach
المصدر: معهد علوم نظام آي بي إم
الأمن كرمز
تمامًا كما قدمت DevOps "البنية التحتية كرمز"، فإن DevSecOps يقدم "الأمان كرمز":
# .sast.yml — Security policies defined in code
version: 1.0
policies:
  sql_injection:
    severity: critical
    action: block_build
  hardcoded_secret:
    severity: high
    action: alert_and_review
  deprecated_api:
    severity: medium
    action: warn
خط أنابيب DevSecOps
Plan → Code → Build → Test → Deploy → Operate
 │      │       │       │       │        │
 ├─ Threat Model
 │      ├─ SAST
 │              ├─ Dependency Scan
 │              ├─ Container Scan
 │                      ├─ DAST
 │                      ├─ IaC Scan
 │                              ├─ Sign
 │                              ├─ Policy Check
 │                                      ├─ Monitoring
 │                                      ├─ SIEM
 │                                      ├─ Incident Response
1. مرحلة الخطة – نمذجة التهديدات
قبل كتابة التعليمات البرمجية، حدد التهديدات المحتملة باستخدام أطر عمل مثل STRIDE:
| فئة | مثال | التخفيف |
|---|---|---|
| **S ** الخداع | ينتحل المهاجم شخصية مستخدم | المصادقة (MFA، JWT) |
| ** تي ** أمبير | يقوم المهاجم بتعديل البيانات أثناء النقل | TLS، التوقيع |
| ** ص ** التنقيح | ينكر المستخدم الإجراء | تسجيل التدقيق |
| ** أنا ** الكشف عن المعلومات | تسرب البيانات من خلال رسائل الخطأ | التعامل السليم مع الأخطاء |
| ** د ** رفض الخدمة | تطغى API مع الطلبات | الحد من المعدل |
| Eرفع الامتياز | يحصل المستخدم العادي على حق الوصول الإداري | RBAC، فحص التفويض |
الأداة: OWASP Threat Dragon — أداة نمذجة التهديدات مفتوحة المصدر مع دعم STRIDE.
2. مرحلة الكود — اختبار أمان التطبيقات الثابتة (SAST)
يقوم SAST بتحليل الكود المصدري بحثًا عن نقاط الضعف دون تنفيذه.
// SAST will flag this as SQL injection
app.get('/user', (req, res) => {
  const sql = `SELECT * FROM users WHERE id = '${req.query.id}'`;
  db.query(sql);
});

// Corrected version
app.get('/user', (req, res) => {
  const sql = 'SELECT * FROM users WHERE id = ?';
  db.query(sql, [req.query.id]);
});
أدوات SAST:
| أداة | اللغات | اندماج |
|---|---|---|
| سونار كيوب | أكثر من 30 لغة | جيثب/جيتلاب سي، جينكينز |
| سيمغريب | بايثون، جو، JS، TS، جافا، إلخ. | CLI، CI، الالتزام المسبق |
| كود كيو إل | C/C++، C#، جافا، JS/TS، بايثون | جيثب الأمن المتقدم |
| علامة الاختيار | أكثر من 20 لغة | مؤسسة SDLC |
تكامل CI:
# GitHub Actions — SAST on every PR
name: SAST
on: [pull_request]
jobs:
  sast:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - name: Run Semgrep
        uses: semgrep/semgrep-action@v1
        with:
          config: p/default
      - name: Check results
        run: |
          if [ -f semgrep-results.json ]; then
            CRITICAL=$(jq '.results | map(select(.severity=="CRITICAL")) | length' semgrep-results.json)
            if [ "$CRITICAL" -gt 0 ]; then
              echo "❌ $CRITICAL critical vulnerabilities found"
              exit 1
            fi
          fi
3. مرحلة البناء — فحص التبعية والحاوية
مسح التبعية
تشكل المكتبات مفتوحة المصدر ما بين 60% إلى 80% من التطبيقات الحديثة. كل تبعية هي ناقل هجوم محتمل.
هجمات سلسلة التوريد البارزة:
- Event-stream (2018) — قامت حزمة ضارة بسرقة البيتكوين من المحافظ.
- SolarWinds (2020) — أثر مسار البناء ذو الأبواب الخلفية على أكثر من 18000 مؤسسة.
- Log4j (2021) — RCE المهم في مكتبة التسجيل المستخدمة على نطاق واسع.
- xz utils (2024) — باب خلفي SSH في مكتبة ضغط Linux.
# Dependency scanning with Trivy
$ trivy fs --scanners vuln --severity CRITICAL,HIGH .
Total: 14 (CRITICAL: 3, HIGH: 11)

┌──────────────────────┬──────────────────┬──────────┬───────────────────┐
│ Package              │ Vulnerability ID  │ Severity │ Installed Version │
├──────────────────────┼──────────────────┼──────────┼───────────────────┤
│ lodash               │ CVE-2024-1234     │ CRITICAL │ 4.17.20           │
│ express              │ CVE-2024-5678     │ HIGH     │ 4.18.1            │
└──────────────────────┴──────────────────┴──────────┴───────────────────┘
قفل الإصدارات التابعة واستخدام التجزئة التكاملية:
// package-lock.json ensures reproducible builds with hashes
"lodash": {
  "version": "4.17.21",
  "integrity": "sha512-v2kDEe57lecTulaDIuNTPy3Ry4gLGJ6Z1O3vE1krgXZNrsQ+LFTGHVxVjcXPs17LhbZVGedAJv8XZ1tvj5FvSg=="
}
مسح صورة الحاوية
# Bad practice: large base image, runs as root
FROM node:20
COPY . .
RUN npm install
USER root
CMD ["node", "app.js"]

# Good practice: minimal base image, non-root user
FROM node:20-alpine
RUN addgroup -S appgroup && adduser -S appuser -G appgroup
COPY --chown=appuser:appgroup . .
RUN npm ci --production
USER appuser
CMD ["node", "app.js"]
# Scan container image
$ trivy image myapp:latest
┌──────────────────┬──────────────────┬──────────┐
│ Library          │ Vulnerability    │ Severity │
├──────────────────┼──────────────────┼──────────┤
│ libcrypto        │ CVE-2024-9999    │ CRITICAL │
│ bash             │ CVE-2024-8888    │ HIGH     │
└──────────────────┴──────────────────┴──────────┘

Recommendation: Use distroless or scratch base images
4. مرحلة الاختبار — اختبار أمان التطبيقات الديناميكي (DAST)
يقوم DAST باختبار التطبيق قيد التشغيل بحثًا عن نقاط الضعف:
# OWASP ZAP automated scan
docker run -v $(pwd):/zap/wrk:rw zaproxy/zap-stable \
  zap-cli quick-scan \
  --self-contained \
  --start-options '-config api.addrs.addr.name=.*' \
  http://staging.example.com

# Generate HTML report
zap-cli report -o zap-report.html -f html
تغطية DAST (أفضل 10 OWASP):
- A01: التحكم في الوصول معطل
- A02: فشل التشفير
- A03: الحقن (SQL، NoSQL، أمر OS)
- A04: تصميم غير آمن
- A05: التكوين الخاطئ للأمان
- ج06: المكونات المعرضة للخطر
- A07: فشل المصادقة
- A08: فشل تكامل البيانات
- A09: فشل التسجيل/المراقبة
- ج10: SSRF
5. مرحلة النشر — إنفاذ السياسة
التوقيع والتحقق
# Cosign — sign container images
cosign sign --key cosign.key registry.example.com/myapp:latest

# Verify before deployment
cosign verify --key cosign.pub registry.example.com/myapp:latest
وحدات تحكم القبول (Kubernetes)
# OPA/Gatekeeper — Deny privileged containers
apiVersion: constraints.gatekeeper.sh/v1beta1
kind: K8sBlockPrivilegedContainers
metadata:
  name: no-privileged-containers
spec:
  match:
    kinds:
      - apiGroups: [""]
        kinds: ["Pod"]
  parameters:
    enforcementAction: deny
  validation:
    message: "Privileged containers are not allowed"
    deny:
      conditions:
        - key: "spec.containers[].securityContext.privileged"
          operator: In
          values: ["true"]
6. مرحلة التشغيل – المراقبة المستمرة
المعلومات الأمنية وإدارة الأحداث (SIEM)
# Filebeat configuration for shipping logs to ELK
filebeat.inputs:
  - type: container
    paths:
      - /var/log/containers/*.log
output.elasticsearch:
  hosts: ["https://elasticsearch:9200"]
  username: "filebeat"
  password: "${ELASTIC_PASSWORD}"
قواعد الكشف عن SIEM:
# Elastic Security rule: Multiple failed logins
sequence by source.ip
  with maxspan=5m
  [authentication where event.action == "login_failed"] |
  [authentication where event.action == "login_failed"] |
  [authentication where event.action == "login_success"]
حماية وقت التشغيل
- Falco — مراقبة أمان وقت التشغيل للحاويات وKubernetes.
- AppArmor / SELinux — التحكم الإلزامي بالوصول على نظام التشغيل Linux.
- Seccomp — تقييد مكالمات النظام المتاحة للحاويات.
# Falco rule: Shell in container
- rule: Terminal shell in container
  desc: A shell was spawned in a container
  condition: container.id != host
    and proc.name in (bash, zsh, sh, ash)
    and spawned_process
  output: "Shell spawned in container (user=%user.name container=%container.id)"
  priority: WARNING
ثقافة DevSecOps
تتعلق DevSecOps بالثقافة والعمليات بقدر ما تتعلق بالأدوات:
المبادئ الثقافية
| مبدأ | تقليدي | DevSecOps |
|---|---|---|
| ملكية أمنية | فريق الأمن يملكها | الجميع يملكها |
| عندما يحدث الأمن | نهاية التطوير | مستمر طوال الوقت |
| كيف يتم تسليم ردود الفعل | "لا" (مانع) | "نعم، إذا..." (تمكين) |
| هيكل الفريق | صوامع منفصلة | متعددة الوظائف |
| الأتمتة | بوابات أمنية يدوية | الشيكات الأمنية الآلي |
| السرعة مقابل الأمان | المقايضة (بطيئة وآمنة مقابل سريعة وغير آمنة) | كلاهما - الأمان الآلي يتيح السرعة |
بناء برنامج DevSecOps
- ابدأ صغيرًا — أضف SAST وفحص التبعيات إلى مسار واحد.
- إظهار القيمة — تتبع الثغرات الأمنية التي تم اكتشافها قبل الإنتاج.
- الأتمتة، لا الحظر — يجب أن تقدم البوابات الأمنية الملاحظات، وليس الحواجز.
- تدريب المطورين — أبطال الأمان في كل فريق.
- القياس — متوسط الوقت اللازم للمعالجة (MTTR)، وكثافة الضعف.
برنامج أبطال الأمن
تعيين أبطال الأمن ضمن فرق التطوير:
- العمل كحلقة وصل بين الأمن والتنمية.
- مراجعة نتائج أداة الأمان.
- إجراء مراجعات أمان الأقران.
- كن مطلعًا على أفضل الممارسات الأمنية.
ملخص سلسلة أدوات DevSecOps
| مرحلة | خيارات الأداة | غاية |
|---|---|---|
| نمذجة التهديد | OWASP Threat Dragon، أداة نمذجة التهديدات من Microsoft | تحديد التهديدات في وقت مبكر |
| ساست | سونار كويبي، سمجريب، كود كيو إل، تشيكماركس | تحليل الكود الثابت |
| التبعية | سنيك، ديبيندابوت، تريفي، OWASP DC | إدارة الثغرات الأمنية مفتوحة المصدر |
| حاوية | تريفي، كلير، دوكر سكاوت، جريب | مسح ثغرة الصورة |
| DAST | OWASP ZAP، جناح التجشؤ، Acunetix | اختبار الضعف في وقت التشغيل |
| IAC | تشيكوف، تفسيك، تيراسكان، KICS | اكتشاف التكوين الخاطئ للبنية التحتية |
| أسرار | جيتجارديان، تروفلهوج، جيتليكس | كشف الأسرار في التعليمات البرمجية |
| التوقيع | Cosign، Sigstore، كاتب العدل | التوقيع والتحقق من القطع الأثرية |
| سياسة | OPA/Gatekeeper، Kyverno، Sentinel | إنفاذ السياسات |
| وقت التشغيل | فالكو، أب آرمور، سيكومب | الكشف عن التهديدات في وقت التشغيل |
| سيم | إلك، سبلانك، داتادوج سيكيوريتي، سينتينل | تجميع السجلات واكتشاف التهديدات |
خاتمة
يقوم DevSecOps بتحويل الأمان من عنق الزجاجة إلى عامل تمكين. من خلال دمج عمليات التحقق من الأمان في كل مرحلة من مراحل دورة حياة التطوير وأتمتتها في مسارات CI/CD، يمكن للمؤسسات:
- اكتشف الثغرات الأمنية مبكرًا — عندما يكون إصلاحها أرخص 100 مرة.
- الشحن بشكل أسرع — بوابات الأمان الآلية أسرع من المراجعة اليدوية.
- تقليل المخاطر — المراقبة الأمنية المستمرة ترصد ما يفوته البشر.
- بناء الثقافة الأمنية — يصبح الأمن مسؤولية الجميع.
ابدأ بالأدوات ذات التأثير الأعلى والأقل احتكاكًا: SAST ومسح التبعية. قم بإضافة مسح الحاويات ومسح DAST وIaC بشكل متزايد. قياس التقدم، والاحتفال بالانتصارات، والتكرار.
مقالات مختارة
50 مهارة من Claude تستحق البناء في 2026
ابن مساعد ملاحظات خاص بالذكاء الاصطناعي
حوّل مجلد ملاحظات Markdown إلى مساعد بحث دون كشف المسودات الخاصة.
أتمتة استخراج بيانات الفواتير باستخدام OCR
ابن خط معالجة يقرأ الفواتير ويستخرج الحقول ويعلّم القيم غير المؤكدة للمراجعة.
التعليقات
0 تعليقاتلا توجد تعليقات معتمدة بعد. قد تنتظر الردود الجديدة المراجعة.