أفضل ممارسات الأمن السيبراني
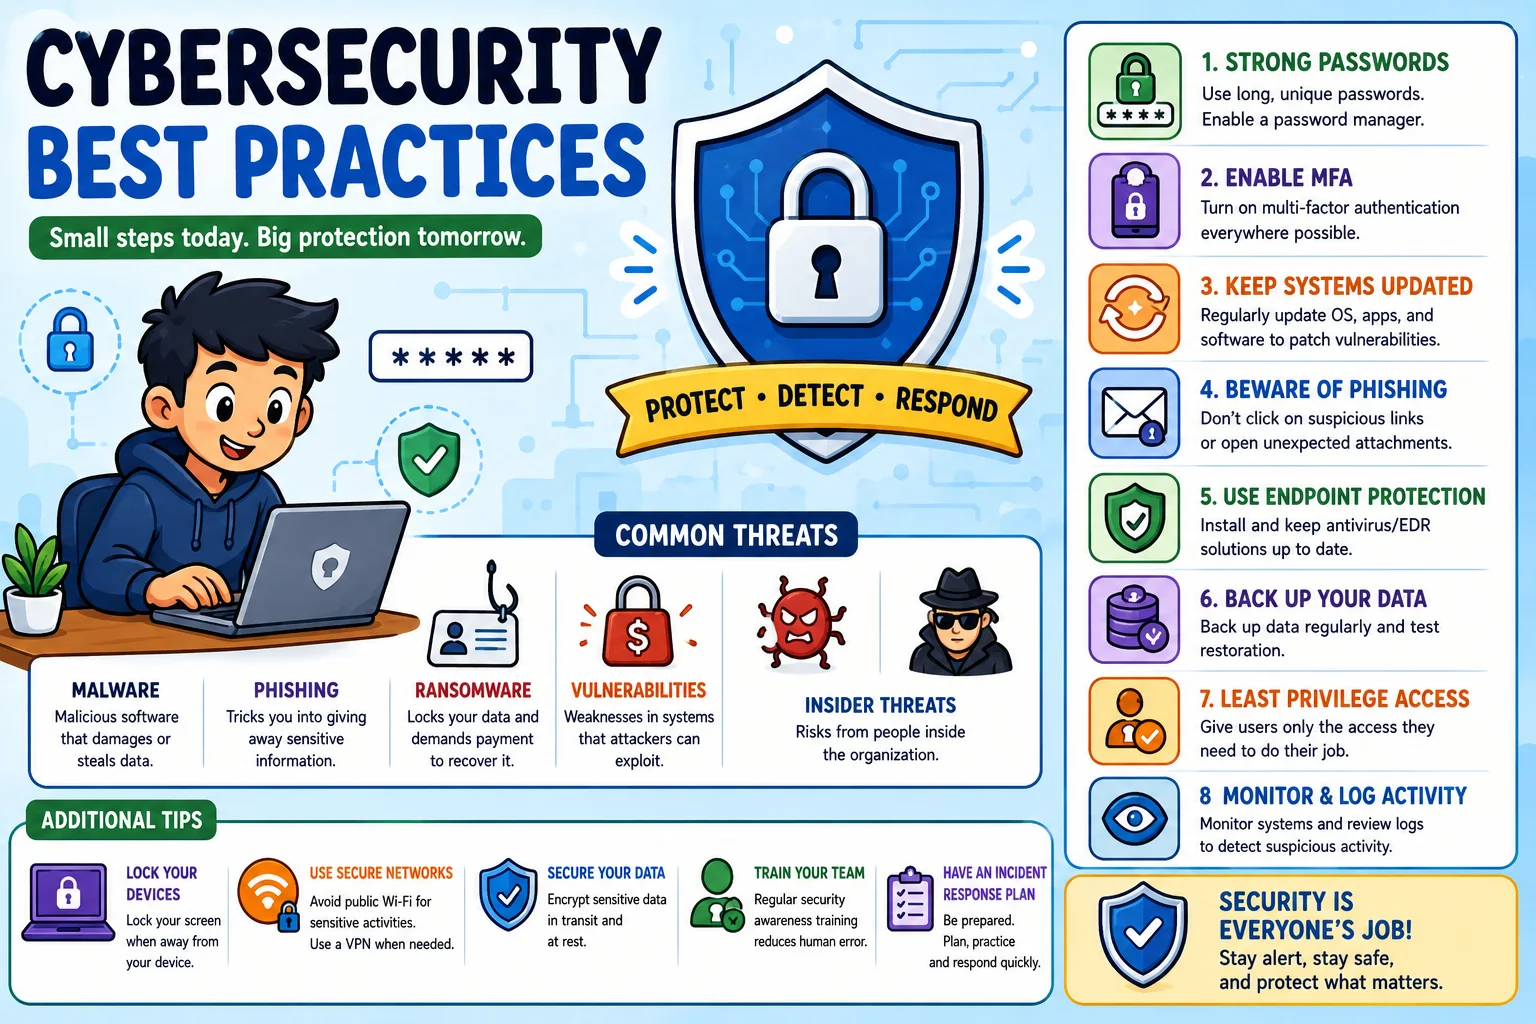
تستمر تهديدات الأمن السيبراني في التطور من حيث التعقيد والتكرار. إن فهم الخصم هو الخطوة الأولى في بناء دفاعات فعالة.
مشهد التهديد في عام 2026
تستمر تهديدات الأمن السيبراني في التطور من حيث التعقيد والتكرار. إن فهم الخصم هو الخطوة الأولى في بناء دفاعات فعالة.
إحصائيات التهديدات الحالية
- برامج الفدية — يحدث هجوم برامج الفدية كل 11 ثانية. متوسط طلب الفدية: 1.5 مليون دولار.
- التصيد الاحتيالي — 90% من حالات اختراق البيانات تبدأ برسالة بريد إلكتروني تصيدية.
- ثغرات يوم الصفر — يتم اكتشاف أكثر من 50 ثغرة يوم صفر واستغلالها في البرية سنويًا.
- التهديدات الداخلية — 34% من الانتهاكات تتضمن جهات فاعلة داخلية (ضارة أو عرضية).
- هجمات سلسلة التوريد — تُظهر حوادث SolarWinds وLog4j وMOVEit مخاطر متتالية.
- الهجمات المدعومة بالذكاء الاصطناعي — ينشئ الذكاء الاصطناعي التوليدي رسائل بريد إلكتروني تصيدية مقنعة، وصوت/فيديو مزيف للهندسة الاجتماعية، واكتشاف الثغرات الأمنية تلقائيًا.
ناقلات الهجوم المشتركة
| ناقل الهجوم | وصف | التخفيف |
|---|---|---|
| التصيد الاحتيالي/التصيد بالرمح | رسائل البريد الإلكتروني الخادعة تخدع المستخدمين للكشف عن بيانات الاعتماد أو تثبيت برامج ضارة | التدريب على الوعي الأمني، وتصفية البريد الإلكتروني، وMFA |
| برامج الفدية | تقوم البرامج الضارة بتشفير الملفات، وتطلب الدفع مقابل فك التشفير | النسخ الاحتياطية، EDR، تجزئة الشبكة |
| DDoS | إرهاق الخوادم بحركة المرور للتسبب في التوقف | CDN، تحديد المعدل، خدمات حماية DDoS |
| حقن SQL | استعلامات SQL الضارة من خلال حقول الإدخال | استعلامات ذات معلمات، والتحقق من صحة المدخلات، WAF |
| البرمجة النصية عبر المواقع (XSS) | حقن البرامج النصية الضارة في صفحات الويب | رؤوس CSP، وترميز الإخراج، وتعقيم المدخلات |
| رجل في الوسط (MITM) | اعتراض الاتصالات بين طرفين | TLS 1.3، تثبيت الشهادة، VPN |
| حشو أوراق الاعتماد | استخدام بيانات الاعتماد المسربة للوصول إلى الحسابات | MFA، مصادقة بدون كلمة مرور، مراقبة الاختراق |
| استغلال يوم الصفر | مهاجمة نقاط الضعف غير المعروفة قبل وجود التصحيحات | الدفاع في العمق، EDR، الكشف عن الشذوذ |
1. بنية الثقة المعدومة
يفترض نموذج الأمان التقليدي القائم على المحيط (القلعة والخندق) أن كل شيء داخل شبكة الشركة موثوق به. ومع العمل عن بعد والخدمات السحابية والأجهزة المحمولة، لم يعد هذا الافتراض قائمًا.
مبادئ الثقة المعدومة
- لا تثق أبدًا، تحقق دائمًا — يجب مصادقة كل طلب وصول وتفويضه وتشفيره بغض النظر عن مصدره.
- أقل امتيازات الوصول — منح الحد الأدنى من الأذونات اللازمة لأدنى حد من الوقت المطلوب.
- افترض الاختراق — أنظمة التصميم التي تفترض وجود مهاجم بالفعل. قم بالتقسيم بقوة وراقب بشكل مستمر.
إطار التنفيذ
                    ┌──────────────────────┐
                    │    Policy Engine      │
                    │ (IDP + PDP + PEP)     │
                    └──────────┬───────────┘
                               │
  User ──► Device ──► Network ─┼──► Application ──► Data
                               │
                    ┌──────────▼───────────┐
                    │  Continuous Monitoring│
                    │ (SIEM, UEBA, SOAR)    │
                    └──────────────────────┘
نموذج نضج الثقة الصفرية NIST
| مستوى النضج | صفات |
|---|---|
| تقليدي | محيط ثابت، وصول يعتمد على VPN، شبكة مسطحة |
| أولي | تنفيذ MFA، تجزئة الشبكة الأساسية |
| متقدم | التجزئة الدقيقة، ZTNA تحل محل VPN، وتقييم ثقة الجهاز |
| أفضل | إنفاذ السياسات بشكل مؤتمت بالكامل، وتسجيل المخاطر في الوقت الفعلي، والاستجابة القائمة على الذكاء الاصطناعي |
2. المصادقة القوية
كلمات المرور وحدها غير كافية. حتى كلمات المرور المعقدة يتم سرقتها بشكل روتيني من خلال التصيد الاحتيالي أو حشو بيانات الاعتماد أو خروقات قاعدة البيانات.
المصادقة متعددة العوامل (MFA)
| نوع العامل | أمثلة | مستوى الأمان |
|---|---|---|
| شيء تعرفه | كلمة المرور، رقم التعريف الشخصي | قليل |
| شيء لديك | الهاتف (TOTP)، مفتاح الأجهزة، البطاقة الذكية | واسطة |
| شيء أنت | بصمة الإصبع، التعرف على الوجه، الصوت | عالي |
| في مكان ما أنت | تحديد الموقع الجغرافي، نطاق IP | سياقية |
| شيء تفعله | نمط الكتابة، حركة الماوس | سلوكية |
أولوية تنفيذ أسلوب التمويل الأصغر:
- جميع الأنظمة الخارجية — البريد الإلكتروني، VPN، تطبيقات SaaS.
- الحسابات المميزة — وصول المسؤول إلى الأنظمة المهمة.
- جميع المستخدمين — حتى المستخدمين الداخليين يجب عليهم استخدام أسلوب MFA.
المصادقة بدون كلمة مرور
تعمل كلمة المرور بدون كلمة مرور على التخلص من عامل المصادقة الأكثر ضعفًا. المعايير:
- WebAuthn — معيار W3C للمصادقة المستندة إلى تشفير المفتاح العام.
- مفاتيح المرور — التنفيذ الخاص بالمنصة (Apple، وGoogle، وMicrosoft).
- FIDO2 — إطار كامل بدون كلمة مرور.
// WebAuthn registration example
const credential = await navigator.credentials.create({
  publicKey: {
    challenge: new Uint8Array([...]),
    rp: { name: "Example Corp", id: "example.com" },
    user: {
      id: new Uint8Array([...]),
      name: "user@example.com",
      displayName: "User"
    },
    pubKeyCredParams: [{ alg: -7, type: "public-key" }]
  }
});
الدخول الموحد (SSO)
يعمل تسجيل الدخول الموحّد (SSO) على مركزية المصادقة، مما يقلل من إجهاد كلمة المرور ويمكّن عناصر التحكم الأمنية المركزية:
- SAML 2.0 — تسجيل الدخول الموحد المستند إلى المتصفح، وهو شائع في المؤسسات.
- OAuth 2.0 + OpenID Connect — تسجيل الدخول الموحد (SSO) الحديث الصديق لواجهة برمجة التطبيقات.
- LDAP / Active Directory — تسجيل الدخول الموحّد (SSO) التقليدي محليًا.
3. التصحيح والتحديثات المنتظمة
نقاط الضعف غير المصححة هي نقطة الدخول لغالبية الانتهاكات. كان سبب خرق Equifax (2017)، الذي كشف عن 147 مليون سجل، هو وجود ثغرة أمنية غير مصححة في Apache Struts.
عملية إدارة التصحيح
Discovery → Assessment → Testing → Deployment → Verification
- الاكتشاف — استخدم أدوات فحص الثغرات الأمنية (Nessus، وQualys، وOpenVAS) لتحديد التصحيحات المفقودة.
- التقييم — تحديد الأولويات بناءً على نتيجة CVSS وقابلية الاستغلال وأهمية الأصول.
- الاختبار — قم بتطبيق التصحيحات على بيئات التدريج/الاختبار أولاً.
- النشر — طرح التصحيحات على شكل موجات (الكناري → الطيار → الكامل).
- التحقق — قم بإجراء عمليات الفحص للتأكد من أنه تم تطبيق التصحيحات بنجاح.
الجداول الزمنية للتصحيحات الحرجة
| خطورة | نقاط CVSS | نافذة التصحيح |
|---|---|---|
| شديد الأهمية | 9.0-10.0 | 48 ساعة |
| عالي | 7.0-8.9 | 7 أيام |
| واسطة | 4.0-6.9 | 30 يوما |
| قليل | 0.1-3.9 | الدورة المقررة التالية |
أدوات الأتمتة
- WSUS — خدمات تحديث Windows Server.
- Red Hat Satellite — إدارة تصحيح Linux.
- Automox — تنسيق التصحيح السحابي الأصلي.
- ManageEngine Patch Connect Plus — تصحيح الطرف الثالث.
4. أمن الشبكات
تجزئة الشبكة
تقسيم الشبكة إلى مناطق معزولة لاحتواء الخروقات:
[Internet]
    │
┌───▼─────────────────────┐
│     DMZ                 │  Web servers, VPN gateways
└─────────────────────────┘
    │
┌───▼─────────────────────┐
│     Internal Zone       │  User workstations, printers
└─────────────────────────┘
    │
┌───▼─────────────────────┐
│     Restricted Zone     │  Databases, source control, secrets
└─────────────────────────┘
    │
┌───▼─────────────────────┐
│     OT / ICS Zone       │  Industrial control systems
└─────────────────────────┘
جدران الحماية
| يكتب | طبقة | مثال |
|---|---|---|
| مرشح الحزمة | 3-4 | iptables، قوائم ACL |
| فخم | 3-4 | pfSense، جدار حماية ويندوز |
| التطبيق (واف) | 7 | كلاودفلير، AWS WAF، ModSecurity |
| الجيل القادم (NGFW) | 3-7 | بالو ألتو، فورتينت، تشيك بوينت |
كشف التسلل / الوقاية
- Snort — IDS/IPS مفتوح المصدر قائم على التوقيع.
- Suricata — متعدد الخيوط، ويدعم تسريع الأجهزة.
- Zeek (Bro) — إطار تحليل الشبكة للكشف عن الحالات الشاذة.
مثال على قواعد IDS/IPS (Snort)
# Detect SQL injection attempts
alert tcp $EXTERNAL_NET any -> $HTTP_SERVERS $HTTP_PORTS (
  msg:"SQL Injection - UNION SELECT";
  content:"UNION"; nocase;
  content:"SELECT"; nocase; distance:0;
  sid:1000001; rev:1;
)
5. حماية نقطة النهاية
تعد نقاط النهاية (أجهزة الكمبيوتر المحمولة والخوادم والأجهزة المحمولة) هي الهدف الأكثر شيوعًا للتسوية الأولية.
اكتشاف نقطة النهاية والاستجابة لها (EDR)
يتجاوز EDR برامج مكافحة الفيروسات التقليدية من خلال مراقبة الأنماط السلوكية:
| ميزة | AV التقليدية | إدر |
|---|---|---|
| طريقة الكشف | التوقيعات | السلوكية + مل |
| إجابة | الحجر الصحي أو الحذف | عزل، التحقيق، العلاج |
| الرؤية | نظام الملفات | العمليات والتسجيل والشبكة والذاكرة |
| الطب الشرعي | محدود | الجدول الزمني الكامل للأحداث |
| صيد التهديد | لا | نعم |
أفضل حلول EDR: CrowdStrike Falcon، وSentinelOne، وMicrosoft Defender for Endpoint، وPalo Alto Cortex XDR.
التحكم في التطبيق
- القائمة المسموح بها — يمكن تنفيذ التطبيقات المعتمدة فقط.
- Microsoft AppLocker — التحكم في تطبيقات Windows.
- Google Santa — القائمة المسموح بها لتطبيقات macOS.
- وحدات أمان Linux — AppArmor، SELinux.
6. حماية البيانات
التشفير
في الراحة:
- AES-256 — معيار الصناعة لتشفير البيانات.
- تشفير القرص بالكامل — BitLocker (Windows)، FileVault (macOS)، LUKS (Linux).
- تشفير قاعدة البيانات — تشفير البيانات الشفاف (TDE)، تشفير على مستوى العمود.
- التخزين السحابي — التشفير من جانب الخادم (SSE-S3، SSE-KMS)، التشفير من جانب العميل.
في مرحلة انتقالية:
- TLS 1.3 — المعيار الحالي لتشفير النقل.
- mTLS — TLS المتبادل للمصادقة من خدمة إلى خدمة.
- SSH — وصول آمن عن بعد.
- IPsec — تشفير على مستوى الشبكة لشبكات VPN.
استراتيجية النسخ الاحتياطي – القاعدة 3-2-1
| عنصر | متطلبات | مثال |
|---|---|---|
| 3 نسخ | اصلية + 2 نسخة احتياطية | الإنتاج + النسخ الاحتياطي المحلي + النسخ الاحتياطي السحابي |
| 2 أنواع الوسائط | تقنيات التخزين المختلفة | SSD + شريط أو HDD + Cloud |
| 1 خارج الموقع | موقع فعلي منفصل | منطقة سحابية أو مركز بيانات مختلف |
منع فقدان البيانات (DLP)
تقوم أدوات DLP بمراقبة حركة البيانات الحساسة والتحكم فيها:
- شبكة DLP — تفحص حركة المرور الصادرة بحثًا عن بطاقات الائتمان وSSN وIP.
- نقطة النهاية DLP — يمنع نسخ الملفات الحساسة إلى محركات أقراص USB.
- Cloud DLP — يقوم بفحص تطبيقات SaaS للكشف عن البيانات.
7. التدريب على التوعية الأمنية
لا يمكن للتكنولوجيا وحدها أن تمنع الانتهاكات، فالبشر هم الحلقة الأضعف وخط الدفاع الأول.
مكونات البرنامج التدريبي
- التأهيل الأولي — أساسيات الأمان لجميع الموظفين الجدد.
- تدريب ربع سنوي — عمليات محاكاة التصيد الاحتيالي، وموجزات محدثة عن التهديدات.
- تدريب خاص بالأدوار — المطورون (التشفير الآمن)، المديرون التنفيذيون (الحماية من الاحتيال)، موظفو تكنولوجيا المعلومات (الاستجابة للحوادث).
- محاكاة التصيد الاحتيالي — أرسل رسائل بريد إلكتروني محاكاة للتصيد الاحتيالي وتتبع معدلات النقر.
موضوعات التدريب الرئيسية
- التعرف على رسائل البريد الإلكتروني التصيدية (الإلحاح، القواعد النحوية الضعيفة، عناوين URL غير المتطابقة).
- نظافة كلمة المرور واستخدام مديري كلمات المرور.
- عادات التصفح الآمن.
- الأمن المادي (الوصول بالشارة، المكتب النظيف).
- إجراءات الإبلاغ عن الحوادث.
- الوعي بالهندسة الاجتماعية (الذريعة، الاصطياد، التتبع).
خطة الاستجابة للحوادث
تعمل خطة الاستجابة للحوادث المحددة جيدًا على تقليل الضرر ووقت التعافي.
إطار عمل الأشعة تحت الحمراء المكون من 6 مراحل (NIST)
| مرحلة | وصف | الإجراءات الرئيسية |
|---|---|---|
| تحضير | بناء القدرات قبل وقوع الحوادث | قم بتوثيق أدلة اللعب، وتجميع CSIRT، واكتساب الأدوات، وإجراء تمارين الطاولة |
| كشف | تحديد الحوادث المحتملة | مراقبة تنبيهات SIEM، وتحليل رسائل البريد الإلكتروني المشبوهة، ومراجعة تنبيهات IDS، وتقارير المستخدم |
| الاحتواء | أوقفوا انتشار الحادثة | عزل الأنظمة المتأثرة، وحظر عناوين IP الضارة، وتعطيل الحسابات المخترقة، والتقاط صور القرص |
| القضاء | إزالة التهديد | قم بإزالة البرامج الضارة وتصحيح نقاط الضعف وإعادة تعيين بيانات الاعتماد وإعادة بناء الأنظمة من الصور النظيفة |
| استعادة | استعادة العمليات العادية | الاستعادة من النسخ الاحتياطية، ومراقبة الإصابة مرة أخرى، وإعادة الأنظمة تدريجيًا إلى الإنتاج |
| الدروس المستفادة | تحسين في المرة القادمة | قم بإجراء تشريح الجثة في غضون أسبوعين، وتحديث قواعد اللعبة، وتنفيذ التدابير الوقائية |
مستويات خطورة الحادث
| مستوى | وصف | وقت الاستجابة |
|---|---|---|
| سيف-1 | الحالات الحرجة (اختراق البيانات، برامج الفدية، انقطاع الخدمة) | فوري - استجابة 24/7 |
| سيف-2 | عالية (هجوم مستهدف، تفشي برامج ضارة) | في غضون 1 ساعة |
| سيف-3 | متوسطة (حملة تصيد، جهاز واحد مصاب) | في غضون 4 ساعات |
| سيف-4 | منخفض (انتهاك السياسة، فحص منخفض المخاطر) | يوم العمل التالي |
أطر الامتثال
| نطاق | ركز | ينطبق على |
|---|---|---|
| آيزو 27001 | إدارة أمن المعلومات | جميع المنظمات |
| شركة نفط الجنوب 2 | ضوابط تنظيم الخدمة | شركات SaaS |
| ** PCI DSS ** | أمن بيانات بطاقة الدفع | التجارة الإلكترونية، معالجات الدفع |
| HIPAA | خصوصية بيانات الرعاية الصحية | الرعاية الصحية، التأمين |
| ** اللائحة العامة لحماية البيانات ** | حماية البيانات الشخصية | المنظمات التي تتعامل مع بيانات مواطني الاتحاد الأوروبي |
| ** NIST CSF ** | إطار الأمن السيبراني | البنية التحتية الحيوية، الوكالات الفيدرالية الأمريكية |
| فيدرامب | أمن مزود الخدمة السحابية | بائعو السحابة الذين يعملون مع حكومة الولايات المتحدة |
خاتمة
الأمن السيبراني ليس وجهة، بل هو رحلة مستمرة. النهج الأكثر فعالية يجمع بين:
- التكنولوجيا — EDR، وجدران الحماية، والتشفير، وSIEM.
- العملية — إدارة التصحيح، والاستجابة للحوادث، وإدارة الثغرات الأمنية.
- الأشخاص — الوعي الأمني، والتدريب، والثقافة الأمنية.
ابدأ بالأساسيات: تمكين MFA، وتصحيح نقاط الضعف الحرجة، وتنفيذ النسخ الاحتياطية، وتدريب المستخدمين. وانطلاقًا من هذا الأساس، يمكنك البناء على بنية الثقة المعدومة والكشف المتقدم عن التهديدات والاستجابة التلقائية للحوادث.
مقالات مختارة
50 مهارة من Claude تستحق البناء في 2026
ابن مساعد ملاحظات خاص بالذكاء الاصطناعي
حوّل مجلد ملاحظات Markdown إلى مساعد بحث دون كشف المسودات الخاصة.
أتمتة استخراج بيانات الفواتير باستخدام OCR
ابن خط معالجة يقرأ الفواتير ويستخرج الحقول ويعلّم القيم غير المؤكدة للمراجعة.
التعليقات
0 تعليقاتلا توجد تعليقات معتمدة بعد. قد تنتظر الردود الجديدة المراجعة.